Hermes Agent Plugin-Entwicklung und Produktionspraktiken
Dieses Kapitel richtet sich an fortgeschrittene Benutzer: wie man Hermes über das Plugin-System erweitert, wie man von OpenClaw migriert und Best Practices für Sicherheit und Kosten beim Deployment von Hermes in der Produktion.
Erste Schritte mit der Plugin-Entwicklung
Hermes unterstützt drei Arten von Plugins: Allzweck-Plugins (Tools + Hooks), Speicheranbieter und Kontext-Engines.
Beispiel
hermes plugins
# Kommandozeilenverwaltung
hermes plugins list
hermes plugins install <path>
hermes plugins enable <name>
hermes plugins disable <name>
Sie können Plugins im Dashboard verwalten. Verwenden Sie den folgenden Befehl, um das Dashboard zu starten:
hermes dashboard
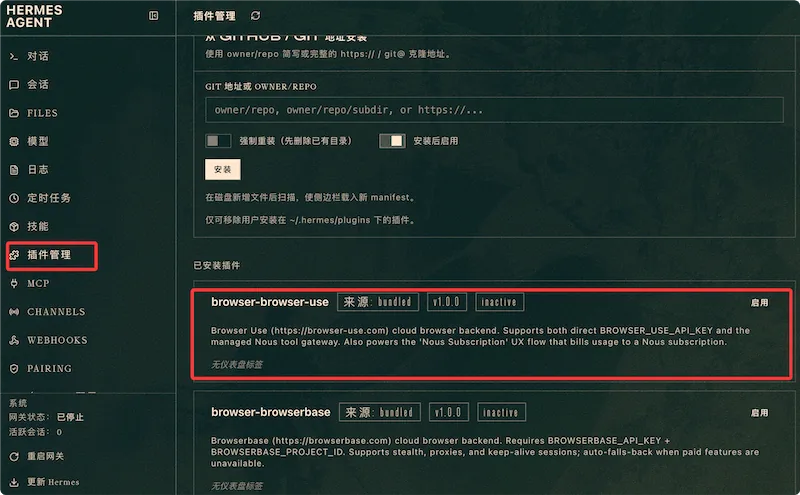
Öffnen Sie das Dashboard in Ihrem Browser, öffnen Sie die Plugin-Liste auf der linken Seite; dort sehen Sie die installierten Plugins:
Hook-System
Die am häufigsten genutzte Plugin-Funktion ist der Hook – das Einfügen benutzerdefinierter Logik an Schlüsselpunkten im Agent-Lebenszyklus:
Beispiel
# Einfaches Plugin-Beispiel: alle LLM-Aufrufe aufzeichnen
from hermes.plugins import Plugin, hook
class LoggingPlugin(Plugin):
name = "logging-plugin"
@hook("pre_llm_call")
async def before_call(self, ctx):
# Auslöser vor jedem LLM-Aufruf
print(f"[LOG] LLM wird gleich aufgerufen, aktuelle Kontextlänge: {len(ctx.messages)}")
@hook("post_llm_call")
async def after_call(self, ctx, response):
# Auslöser nach jedem LLM-Aufruf
print(f"[LOG] LLM-Aufruf abgeschlossen, Antwortlänge: {len(response.content)}")
Verfügbare Hook-Punkte
| Hook | Auslösezeitpunkt | Typische Verwendung |
|---|---|---|
| pre_llm_call | Vor LLM-Aufrufen | Kontext aufzeichnen, Prompts ändern |
| post_llm_call | Nach LLM-Aufrufen | Antworten aufzeichnen, statistische Analyse |
| pre_tool_call | Vor Tool-Aufruf (kann abfangen/ändern) | Berechtigungsprüfung, Parameterfilterung |
| post_tool_call | Nach dem Tool-Aufruf | Ergebnis-Auditierung, Protokollierung |
| on_message_received | Beim Empfangen von Benutzernachrichten | Nachrichten-Vorverarbeitung, Filterung sensibler Wörter |
| on_session_start | Zu Beginn der Sitzung | Ressourcen initialisieren, Kontext injizieren |
| on_session_end | Am Ende der Sitzung | Ressourcen aufräumen, Zusammenfassung erstellen |
Registrieren benutzerdefinierter Tools
Fügen Sie dem Agenten über Plugins brandneue Tool-Funktionen hinzu:
Beispiel
# Benutzerdefinierte Tools registrieren — der Agent kann sie genau wie integrierte Tools verwenden
from hermes.plugins import Plugin
class MyPlugin(Plugin):
name = "my-tools"
def register_tools(self, ctx):
# Benutzerdefinierte Tools registrieren, sichtbar im System-Prompt des Agenten
ctx.register_tool(
name="my_custom_tool",
description="Dieses Tool macht etwas, verwende es, wenn der Benutzer X benötigt",
parameters={
"type": "object",
"properties": {
"input": {
"type": "string",
"description": "Beschreibung des Eingabeparameters"
}
},
"required": ["input"]
},
handler=self.my_tool_handler
)
async def my_tool_handler(self, **kwargs):
# Tatsächliche Ausführungslogik des Tools
input_text = kwargs.get("input", "")
# ... Verarbeitungslogik ...
return {"result": "done"}
Migration von OpenClaw
Wenn Sie OpenClaw verwenden, wird die offizielle Zero-Downtime-Migrationslösung bereitgestellt:
Beispiel
openclaw export --format hermes > openclaw-config.json
# Import nach Hermes
hermes import --from openclaw openclaw-config.json
# Migrationsergebnisse überprüfen
hermes doctor
Vergleich der Hauptkonzepte
| Konzepte | OpenClaw | Hermes |
|---|---|---|
| Agent-Definition | JSON-Agent-Konfiguration | SOUL.md + config.yaml |
| Workflow | YAML-Abläufe manuell schreiben | Fähigkeit (SKILL.md) |
| Speicher-Backend | Externe Datenbank | Integriertes SQLite + Plug-in-fähig |
| Fähigkeiten/Werkzeuge | Code-Plugin | Markdown-Skill-Dateien |
| mehrere Instanzen | Multiprozess-Konfiguration | Profilsystem |
Best Practices für Produktionsumgebungen
Sicherheits-Checkliste
Empfohlene Sicherheitskonfiguration für Produktions-Deployment:
Beispiel
# Empfohlene Sicherheitskonfiguration für Produktionsumgebung
terminal:
backend: docker # Erforderlich: Ausführungsumgebung für Agent-Befehle isolieren
approvals:
mode: smart # Gefährliche Befehle erfordern eine Genehmigung (oder manual ist strenger).
cron_mode: deny # Geplante Aufgaben lehnen gefährliche Befehle standardmäßig ab
Sicherheit:
redact_secrets: true # Sensible Informationen in Protokollen automatisch redigieren (standardmäßig aktiviert)
Zugriffskontrolle in Umgebungsvariablen:
Beispiel
# Konfiguration der Zugriffskontrolle für die Produktionsumgebung
GATEWAY_ALLOW_ALL_USERS=false # Niemals alle Benutzer zulassen
TELEGRAM_ALLOWED_USERS=deine Benutzer-ID# Explizite Whitelist
Token-Kostenkontrolle
Hilfsaufgaben verwenden günstigere Modelle und senken die Betriebskosten erheblich:
Beispiel
# Ein separates Modell für Hilfsaufgaben verwenden, um Token-Kosten zu senken
auxiliary:
background_review:
provider: openrouter
model: google/gemini-3-flash-preview # Das Hauptmodell muss nicht verwendet werden
vision:
provider: openrouter
model: google/gemini-2.5-flash-preview
session_search:
provider: openrouter
model: google/gemini-3-flash-preview
Multi-Profil-Gateway-Überwachung
Beispiel
hermes profile list
# Batch-Neustart aller Gateways
for profile in coder assistant researcher; do
$profile gateway restart
done
Update-Strategie
Code und integrierte Skills aller Profile mit einem einzigen Befehl aktualisieren:
Beispiel
hermes update
# → Code-Aktualisierung (12 Commits)
# → Skill-Synchronisierung:
# default (bereits aktuell)
# coder (+2 neue Skills)
# assistant (+2 neue Skills)
Weitere ErweiterungenVom Benutzer geänderte Skills werden niemals überschrieben. Updates synchronisieren nur die neuen und geänderten Teile der integrierten Skills.