Docker-Grundkonzepte
Was ist Containerisierungstechnologie
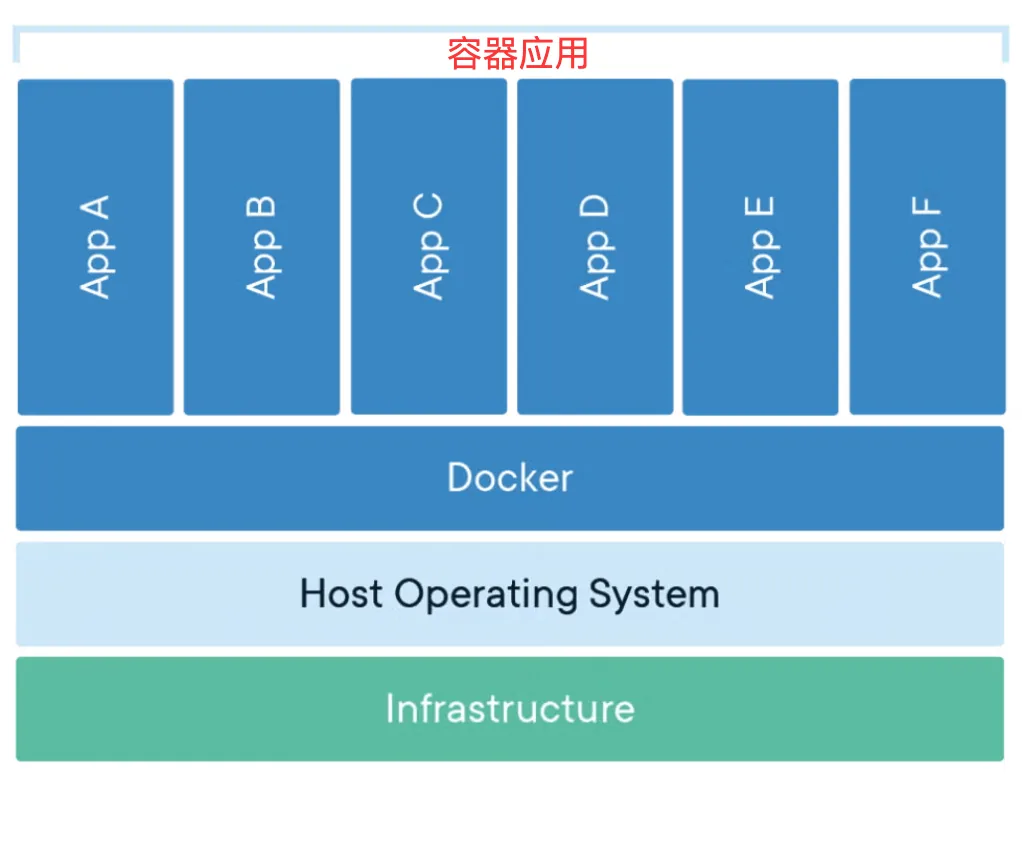
Container teilen den Host-Kernel, was sie leichtgewichtig, isoliert und effizient macht – im Gegensatz zu virtuellen Maschinen, die ein vollständiges Betriebssystem erfordern. Das folgende Diagramm zeigt die grundlegende Architektur von Docker-Containern:
- Die obere Ebene besteht aus mehreren Containern (App A-F); jeder Container führt unabhängig eine Anwendung aus.
- Die mittlere Ebene ist Docker, das für die Verwaltung dieser Container verantwortlich ist.
- Die unterste Ebene ist das Host-Betriebssystem (Host OS) und die Infrastruktur, die Hardware- und Systemunterstützung für Container bereitstellen.
1. Herausforderungen der traditionellen Anwendungsbereitstellung
Bei der traditionellen Anwendungsbereitstellung stoßen wir häufig auf folgende Probleme:
- Inkonsistente Umgebungen: Anwendungen laufen in der Entwicklungsumgebung normal, stoßen jedoch in der Test- oder Produktionsumgebung auf Probleme
- Komplexe Abhängigkeitsverwaltung: Verschiedene Anwendungen erfordern unterschiedliche Versionen von Laufzeitumgebungen, Bibliotheksdateien usw.
- Geringe Ressourcenauslastung: Traditionelle virtuelle Maschinen erfordern ein vollständiges Betriebssystem und verbrauchen viele Ressourcen.
- Komplexes Deployment: Erfordert manuelle Umgebungskonfiguration und Installation von Abhängigkeiten, was fehleranfällig ist.
2. Lösungen mit Containerisierungstechnologie
Die Containerisierungstechnologie löst diese Probleme auf folgende Weise:
- Umgebungsstandardisierung: Die Anwendung zusammen mit ihren Abhängigkeiten paketieren, um einen konsistenten Betrieb in jeder Umgebung zu gewährleisten
- Leichtgewichtig: Container teilen den Kernel des Host-Betriebssystems, wodurch sie leichter als virtuelle Maschinen sind.
- Schnelles Deployment: Container können innerhalb von Sekunden starten, was die Deployment-Effizienz erheblich verbessert.
- Portabilität: Einmal bauen, überall ausführen
3. Kernkonzepte der Containerisierung
Die Containerisierung folgt der Philosophie der "unveränderlichen Infrastruktur":
- Anwendungen und Umgebungen werden in unveränderliche Images verpackt.
- Dasselbe Image für jedes Deployment verwenden
- Die Konfiguration wird über Umgebungsvariablen oder Konfigurationsdateien injiziert.
- Probleme beheben, indem das Image neu erstellt wird, anstatt laufende Container zu ändern
Docker-Kernkonzepte
1. Image
Definition: Ein Image ist eine schreibgeschützte Vorlage, die alles enthält, was zum Ausführen einer Anwendung benötigt wird: Code, Laufzeitumgebung, Bibliotheksdateien, Umgebungsvariablen und Konfigurationsdateien.
Funktionen:
- Mehrschichtiger Speicher: Ein Image besteht aus mehreren Schichten, die jeweils eine Änderung darstellen.
- Schreibgeschützt: Das Image selbst ist schreibgeschützt und kann nicht direkt geändert werden.
- Wiederverwendbar: Dasselbe Image kann verwendet werden, um mehrere Container zu erstellen
- Versionsverwaltung: Die Versionsverwaltung erfolgt mithilfe von Tags.
Analogie: Ein Image ist wie ein Installationsprogramm oder eine Vorlage; es definiert alles, was zum Ausführen der Anwendung benötigt wird, kann aber nicht direkt selbst ausgeführt werden.
2. Container
Definition: Ein Container ist eine laufende Instanz eines Images, eine leichtgewichtige, portable Ausführungsumgebung.
Funktionen:
- Isolierung: Jeder Container hat sein eigenes Dateisystem, Netzwerk und Prozessraum.
- Temporär: Container können erstellt, gestartet, gestoppt und gelöscht werden.
- Beschreibbare Schicht: Ein Container fügt eine beschreibbare Schicht oben auf dem Image hinzu.
- Prozessebene: Normalerweise läuft ein Hauptprozess in einem Container
Analogie: Wenn das Image eine Klasse ist, dann ist der Container eine Objektinstanz. Ein Image kann mehrere Container erstellen, so wie eine Klasse mehrere Objekte erstellen kann.
3. Repository
Definition: Ein Repository ist ein Ort zum Speichern und Verteilen von Images, und es kann mehrere Versionen eines Images enthalten.
Kategorie:
- Öffentliches Repository: Wie Docker Hub, das jeder nutzen kann.
- Privates Repository: Wird innerhalb eines Unternehmens eingerichtet, um private Images zu speichern.
- Offizielles Repository: Image-Repositories, die vom Softwarehersteller gepflegt werden
Registry vs Repository:
- Registry: Registry-Server, wie Docker Hub
- Repository: Spezifische Image-Repositories, wie nginx, mysql.
Unterschiede zwischen Docker und virtuellen Maschinen
1. Architekturvergleich
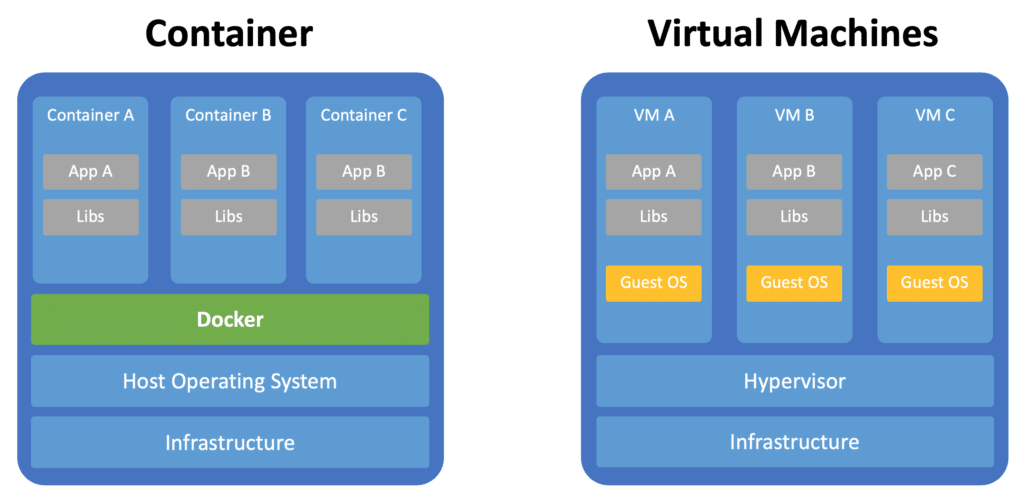
| Funktionen | Virtuelle Maschine | Docker-Container |
|---|---|---|
| Isolationsstufe | Hardware-Virtualisierung | Betriebssystem-Virtualisierung |
| Betriebssystem | Jede VM benötigt ein vollständiges Betriebssystem | Teilt den Kernel des Host-Betriebssystems |
| Ressourcennutzung | Schwergewichtig, verbraucht mehr Ressourcen | Leichtgewichtig, geringer Ressourcenverbrauch |
| Startzeit | Minutenbereich | Sekundenbereich |
| Performance-Overhead | Relativ groß | Nahezu native Performance |
| Image-Größe | GB-Bereich | MB-Bereich |
2. Container- vs. Virtual-Machine-Architektur
3. Vergleich der Anwendungsfälle
Anwendungsszenarien für VMs:
- Erfordert eine vollständig isolierte Umgebung
- Anwendungen verschiedener Betriebssysteme ausführen
- Erfordert Sicherheitsisolierung auf Hardware-Ebene
Für Docker-Container geeignete Szenarien:
- Microservices-Architektur
- CI/CD-Pipeline
- Schnelle Anwendungsbereitstellung und Skalierung
- Standardisierung der Entwicklungsumgebung
Docker-Vorteile und Anwendungsszenarien.
Hauptvorteile
1. Umgebungskonsistenz
- Problemlösung: Das Problem „Es funktioniert auf meinem Rechner“
- Implementierungsansatz: Anwendung und Umgebung werden zusammen paketiert
- Nutzen: Reduziert umgebungsbedingte Fehler und Bereitstellungsprobleme
2. Leichtgewichtig und effizient
- Ressourcennutzung: Verbraucht weniger Ressourcen als virtuelle Maschinen
- Startgeschwindigkeit: Startzeit im Sekundenbereich
- Dichte: Eine einzelne Maschine kann mehr Anwendungsinstanzen ausführen
3. Portabilität
- Plattformübergreifend: Unterstützt Linux, Windows und macOS
- Cloud-nativ: Migration zwischen verschiedenen Cloud-Plattformen
- Hybride Umgebung: Lokal entwickeln, in der Cloud bereitstellen
4. Versionskontrolle und Rollback
- Image-Version: Jede Version hat ein entsprechendes Image
- Schneller Rollback: Bei Problemen schnell zur vorherigen Version zurückkehren
- A/B-Tests: Verschiedene Versionen gleichzeitig zum Vergleich ausführen
5. Skalierbarkeit
- Horizontale Skalierung: Schnell mehr Container-Instanzen erstellen
- Elastische Skalierung: Passt die Anzahl der Container automatisch an die Last an
- Microservices: Service-Aufteilung und unabhängige Bereitstellung
Typische Anwendungsszenarien
1. Microservices-Architektur
- Service-Zerlegung: Jeder Microservice wird unabhängig containerisiert
- Unabhängige Bereitstellung: Services können unabhängig aktualisiert und skaliert werden
- Freiheit des Technologie-Stacks: Verschiedene Services können unterschiedliche Technologien verwenden
2. CI/CD-Pipeline
- Build-Umgebung: Standardisierte Build-Umgebung
- Testisolierung: Jeder Test läuft in einem unabhängigen Container
- Deployment-Konsistenz: Dasselbe Image wird in verschiedenen Umgebungen bereitgestellt
3. Standardisierung der Entwicklungsumgebung
- Schnelles Setup: Neue Teammitglieder erhalten schnell eine Entwicklungsumgebung
- Versionsabgleich: Das Team verwendet dieselbe Entwicklungsumgebung
- Abhängigkeitsverwaltung: Vermeidet Konflikte in lokalen Umgebungen
4. Anwendungsmodernisierung
- Legacy-System: Containerisierung traditioneller Anwendungen
- Cloud-Migration: Unterstützt die Migration von Anwendungen zu Cloud-Plattformen
- Hybrid-Cloud: Portabilität über verschiedene Cloud-Umgebungen hinweg
Docker-Architekturkomponenten
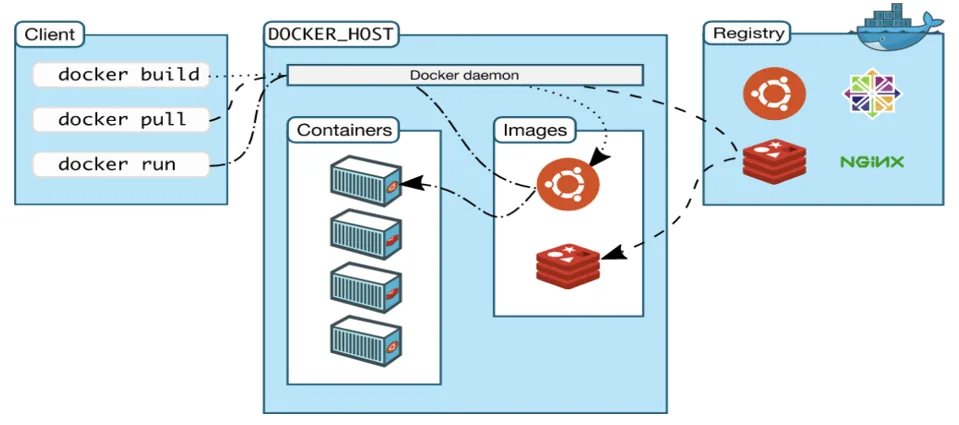
Gesamtarchitekturdiagramm
Docker-Client
Funktionen:
- Die wichtigsten Arten, wie Benutzer mit Docker interagieren.
- Empfängt Benutzerbefehle und sendet sie an den Docker-Daemon.
- Kann mit einem entfernten Docker-Daemon kommunizieren.
Häufige Befehle:
docker run- Container ausführendocker build- Image erstellendocker pull- Image pullendocker ps- Container-Status anzeigen
Docker-Daemon
Funktionen:
- Docker-Kerndienstprozess
- Verwaltet Images, Container, Netzwerke und Speicher-Volumes
- Empfängt und verarbeitet Docker-API-Anfragen.
Hauptaufgaben:
- Image-Verwaltung (Erstellen, Speichern, Verteilen)
- Container-Lebenszyklusverwaltung
- Netzwerkverwaltung
- Daten-Volume-Verwaltung
- Mit Registry kommunizieren
Docker Engine
Composition:
- Docker Client + Docker Daemon + REST API
- Es ist eine Kernkomponente von Docker
Workflow:
- Client sendet Befehle an Daemon
- Der Daemon parst und führt Befehle aus
- Interagiert mit der Registry (falls erforderlich).
- Verwaltet lokale Images und Container
- Gibt Ergebnisse an den Client zurück
Docker Registry
Funktion:
- Speichert und verteilt Docker-Images
- Bietet Image-Versionsverwaltung
- Unterstützt öffentliche und private Registries
Docker Hub-Funktionen:
- Offizielle öffentliche Registry
- Enthält eine große Anzahl vorgefertigter Images
- Unterstützt die Auto-Build-Funktionalität
- Kostenlose und kostenpflichtige Dienste
Docker-Entwicklungsgeschichte
Wichtige Meilensteine
- 2013: Docker-Open-Source-Veröffentlichung
- 2014: Docker 1.0 veröffentlicht, für den Produktionseinsatz verfügbar.
- 2016: Docker Swarm veröffentlicht, mit integrierten Orchestrierungsfunktionen.
- 2017: Docker ist in CE (Community Edition) und EE (Enterprise Edition) unterteilt.
- 2019: Docker Desktop veröffentlicht, wodurch die Entwicklererfahrung verbessert wird.
Ökosystementwicklung
- Container-Orchestrierung: Kubernetes wird zum De-facto-Standard.
- Container-Laufzeit: containerd, CRI-O und andere Alternativen
- Image-Format: OCI-Standardspezifikation
- Sicherheitstools: Tools zum Scannen und Überwachen der Containersicherheit