Concepts de base de Docker
Qu'est-ce que la technologie de conteneurisation
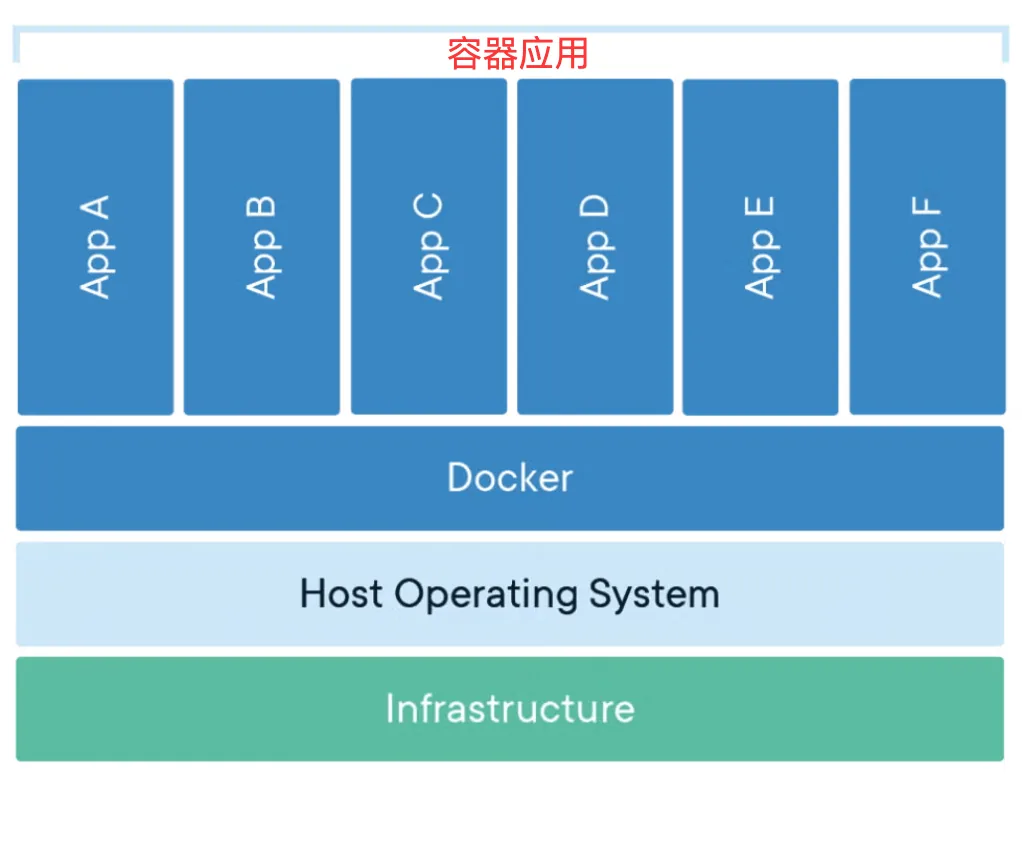
Les conteneurs partagent le noyau de l'hôte, ce qui les rend légers, isolés et efficaces — contrairement aux machines virtuelles, qui nécessitent un système d'exploitation complet. Le diagramme suivant montre l'architecture de base des conteneurs Docker :
- La couche supérieure est constituée de plusieurs conteneurs (App A-F), chaque conteneur exécute indépendamment une application.
- La couche intermédiaire est Docker, qui est responsable de la gestion de ces conteneurs.
- La couche inférieure est le système d'exploitation hôte (Host OS) et l'infrastructure, fournissant le support matériel et système pour les conteneurs.
1. Difficultés du déploiement d'applications traditionnelles
Dans le déploiement traditionnel d'applications, nous rencontrons souvent les problèmes suivants :
- Environnements incohérents: Les applications fonctionnent normalement dans l'environnement de développement mais rencontrent des problèmes dans l'environnement de test ou de production
- Gestion complexe des dépendances: Différentes applications nécessitent différentes versions de runtimes, de fichiers de bibliothèque, etc.
- Faible utilisation des ressources: Les machines virtuelles traditionnelles nécessitent un système d'exploitation complet, consommant une grande quantité de ressources.
- Déploiement complexe: Nécessite une configuration manuelle de l'environnement et l'installation des dépendances, ce qui est source d'erreurs.
2. Solutions avec la technologie de conteneurisation
La technologie de conteneurisation résout ces problèmes des manières suivantes :
- Standardisation de l'environnement: Empaqueter l'application avec ses dépendances pour garantir un fonctionnement cohérent dans n'importe quel environnement
- Légèreté: Les conteneurs partagent le noyau du système d'exploitation hôte, ce qui les rend plus légers que les machines virtuelles.
- Déploiement rapide: Les conteneurs peuvent démarrer en quelques secondes, ce qui améliore considérablement l'efficacité du déploiement.
- Portabilité: Construire une fois, exécuter partout
3. Concepts fondamentaux de la conteneurisation
La conteneurisation suit la philosophie de l'« infrastructure immuable » :
- Les applications et les environnements sont empaquetés dans des images immuables.
- Utiliser la même image pour chaque déploiement
- La configuration est injectée via des variables d'environnement ou des fichiers de configuration.
- Corrigez les problèmes en reconstruisant l’image plutôt qu’en modifiant les conteneurs en cours d’exécution
Concepts fondamentaux de Docker
1. Image
définition: Une image est un modèle en lecture seule qui contient tout ce qui est nécessaire pour exécuter une application : code, environnement d’exécution, fichiers de bibliothèque, variables d’environnement et fichiers de configuration.
Fonctionnalités:
- Stockage en couches: Une image est constituée de plusieurs couches, chacune représentant une modification.
- Lecture seule: L’image elle-même est en lecture seule et ne peut pas être modifiée directement.
- Réutilisable: La même image peut être utilisée pour créer plusieurs conteneurs
- Gestion des versions: La gestion des versions est effectuée à l’aide de tags.
Analogie: Une image est comme un programme d’installation ou un modèle ; elle définit tout ce qui est nécessaire pour exécuter l’application, mais elle ne peut pas s’exécuter directement par elle-même.
2. Conteneur
définition: Un conteneur est une instance en cours d’exécution d’une image, un environnement d’exécution léger et portable.
Fonctionnalités:
- Isolation: Chaque conteneur possède son propre système de fichiers, son propre réseau et son propre espace de processus.
- Temporaire: Les conteneurs peuvent être créés, démarrés, arrêtés et supprimés.
- Couche inscriptible: Un conteneur ajoute une couche inscriptible au-dessus de l'image.
- Au niveau du processus: Généralement, un processus principal s'exécute à l'intérieur d'un conteneur
Analogie: Si l'image est une classe, alors le conteneur est une instance d'objet. Une image peut créer plusieurs conteneurs, tout comme une classe peut créer plusieurs objets.
3. Dépôt
définition: Un dépôt est un endroit pour stocker et distribuer des images, et il peut contenir plusieurs versions d'une image.
Catégorie:
- Dépôt public: Comme Docker Hub, que tout le monde peut utiliser.
- Dépôt privé: Mis en place au sein d'une entreprise pour stocker des images privées.
- Dépôt officiel: Dépôts d'images maintenus par le fournisseur du logiciel
Registre vs Dépôt:
- Registre: Serveurs de registre, tels que Docker Hub
- Dépôt: Dépôts d'images spécifiques, tels que nginx, mysql.
Différences entre Docker et les machines virtuelles
1. Comparaison d'architecture
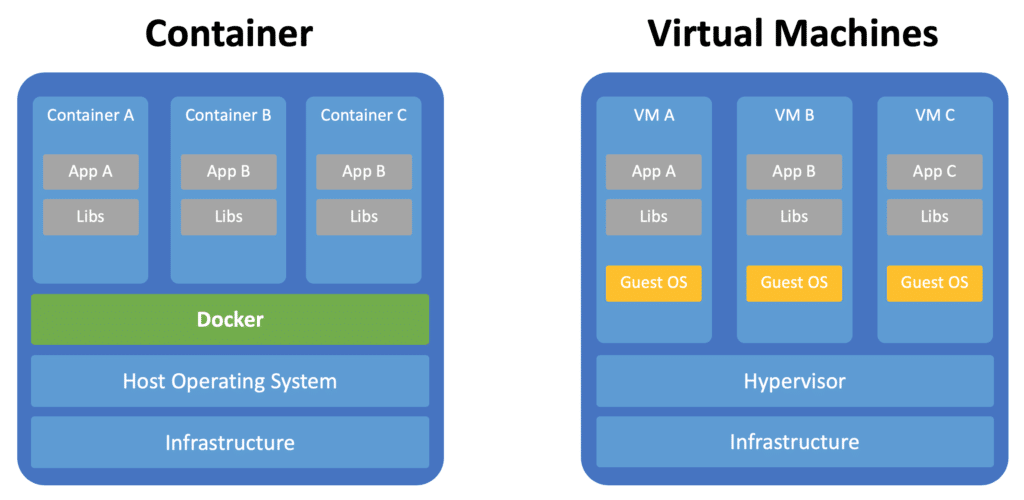
| Fonctionnalités | Machine virtuelle | Conteneur Docker |
|---|---|---|
| Niveau d'isolation | Virtualisation au niveau matériel | Virtualisation au niveau du système d'exploitation |
| Système d'exploitation | Chaque VM nécessite un système d'exploitation complet | Partage le noyau du système d'exploitation hôte |
| Utilisation des ressources | Lourd, consomme plus de ressources | Léger, faible consommation de ressources |
| Temps de démarrage | De l'ordre de la minute | De l'ordre de la seconde |
| Surcoût de performance | Relativement important | Performances quasi natives |
| Taille de l'image | Niveau GB | Niveau MB |
2. Architecture des conteneurs vs. machine virtuelle
3. Comparaison des cas d'utilisation
Scénarios d'application des VM:
- Nécessite un environnement entièrement isolé
- Exécuter des applications de différents systèmes d'exploitation
- Nécessite une isolation de sécurité au niveau matériel
Scénarios adaptés aux conteneurs Docker:
- Architecture de microservices
- Pipeline CI/CD
- Déploiement et mise à l'échelle rapides des applications
- Standardisation de l'environnement de développement
Avantages de Docker et scénarios d'application.
Principaux avantages
1. Cohérence de l'environnement
- Résolution des problèmes: Le problème « ça marche sur ma machine »
- Approche d'implémentation: L'application et l'environnement sont empaquetés ensemble
- Valeur: Réduit les bogues liés à l'environnement et les problèmes de déploiement
2. Léger et efficace
- Utilisation des ressources: Utilise moins de ressources que les machines virtuelles
- Vitesse de démarrage: Temps de démarrage de l'ordre de la seconde
- Densité: Une seule machine peut exécuter davantage d'instances d'application
3. Portabilité
- Multiplateforme: Prend en charge Linux, Windows et macOS
- Natif du cloud: Migration entre différentes plateformes cloud
- Environnement hybride: Développez localement, déployez dans le cloud
4. Gestion des versions et restauration
- Version de l'image: Chaque version a une image correspondante
- Restauration rapide: Revenez rapidement à la version précédente en cas de problème
- Test A/B: Exécutez différentes versions simultanément pour les comparer
5. Scalabilité
- Mise à l'échelle horizontale: Créez rapidement plus d'instances de conteneur
- Mise à l'échelle élastique: Ajuste automatiquement le nombre de conteneurs en fonction de la charge
- Microservices: Découpage des services et déploiement indépendant
Scénarios d'application typiques
1. Architecture microservices
- Décomposition des services: Chaque microservice est conteneurisé de manière indépendante
- Déploiement indépendant: Les services peuvent être mis à jour et mis à l'échelle indépendamment
- Liberté de la pile technologique: Différents services peuvent utiliser différentes technologies
2. Pipeline CI/CD
- Environnement de build: Environnement de build standardisé
- Isolation des tests: Chaque test s'exécute dans un conteneur indépendant
- Cohérence du déploiement: La même image est déployée dans différents environnements
3. Standardisation de l'environnement de développement
- Configuration rapide: Les nouveaux membres obtiennent rapidement un environnement de développement
- Synchronisation des versions: L'équipe utilise le même environnement de développement
- Gestion des dépendances: Évite les conflits d’environnement local
4. Modernisation des applications
- Système hérité: Conteneurisation des applications traditionnelles
- Migration vers le cloud: Aide à migrer les applications vers des plateformes cloud
- Cloud hybride: Portabilité entre différents environnements cloud
Composants de l’architecture Docker
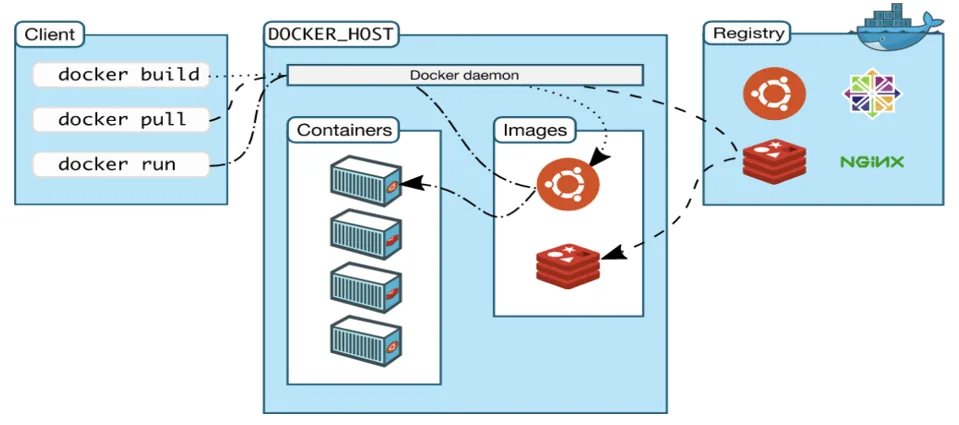
Diagramme d’architecture globale
Client Docker
Fonctionnalités:
- Les principales façons dont les utilisateurs interagissent avec Docker.
- Reçoit les commandes utilisateur et les envoie au Docker Daemon.
- Peut communiquer avec un Docker Daemon distant.
Commandes courantes:
docker run- Exécuter un conteneurdocker build- Construire une imagedocker pull- Récupérer une imagedocker ps- Afficher l'état du conteneur
Démon Docker
Fonctionnalités:
- Processus de service principal de Docker
- Gère les images, les conteneurs, les réseaux et les volumes de stockage
- Écoute et traite les requêtes de l'API Docker.
Principales responsabilités:
- Gestion des images (construction, stockage, distribution)
- Gestion du cycle de vie des conteneurs
- Gestion des réseaux
- Gestion des volumes de données
- Communiquer avec le registre
Docker Engine
Composition:
- Client Docker + Démon Docker + API REST
- C'est un composant central de Docker
Workflow:
- Le client envoie des commandes au démon
- Le démon analyse et exécute les commandes
- Interagit avec le registre (si nécessaire).
- Gère les images et les conteneurs locaux
- Renvoie les résultats au client
Registre Docker
Fonction:
- Stocke et distribue les images Docker
- Fournit la gestion des versions d'images
- Prend en charge les registres publics et privés
Fonctionnalités de Docker Hub:
- Registre public officiel
- Contient un grand nombre d'images pré-construites
- Prend en charge la fonctionnalité de build automatique
- Services gratuits et payants
Historique du développement de Docker
Jalons clés
- 2013: Publication open source de Docker
- 2014: Docker 1.0 est publié, disponible pour une utilisation en production.
- 2016: Docker Swarm est publié, avec des fonctionnalités d'orchestration intégrées.
- 2017: Docker est divisé en CE (Community Edition) et EE (Enterprise Edition).
- 2019: Docker Desktop est publié, améliorant l'expérience des développeurs.
Développement de l'écosystème
- Orchestration de conteneurs: Kubernetes devient le standard de facto.
- Environnement d'exécution de conteneurs: containerd, CRI-O et autres alternatives
- Format d'image: spécification standard OCI
- Outils de sécurité: outils d'analyse et de surveillance de la sécurité des conteneurs