JSP Manejo de cookies
Las cookies son archivos de texto que se almacenan en el cliente y que guardan mucha información de rastreo. Sobre la base de la tecnología Servlet, JSP obviamente puede proporcionar soporte para cookies HTTP.
Normalmente hay tres pasos para identificar a los visitantes recurrentes:
- El script del servidor envía una serie de cookies al navegador, por ejemplo, nombre, edad, número de ID, etc.
- El navegador almacena esta información en la máquina local para cuando sea necesario.
- Cuando el navegador envía cualquier solicitud al servidor la próxima vez, también envía la información de estas cookies al servidor, y entonces el servidor usa esta información para identificar al usuario o hacer otras cosas.
Este capítulo le enseñará cómo configurar o restablecer cookies, así como cómo acceder a ellas y cómo eliminarlas.
El manejo de cookies en JSP requiere codificar y decodificar el chino, de la siguiente manera:
String   str   =   java.net.URLEncoder.encode("中文", "UTF-8");            //编码
String   str   =   java.net.URLDecoder.decode("编码后的字符串","UTF-8");   // 解码
Anatomía de cookies
Las cookies normalmente se configuran en la cabecera HTTP (aunque JavaScript puede configurar cookies directamente en el navegador). En JSP, para configurar una cookie se necesita enviar la siguiente cabecera al servidor:
HTTP/1.1 200 OK
Date: Fri, 04 Feb 2015 21:03:38 GMT
Server: Apache/1.3.9 (UNIX) PHP/4.0b3
Set-Cookie: name=ejemplo; expires=Friday, 04-Feb-17 22:03:38 GMT;
                 path=/; domain=example.com
Connection: close
Content-Type: text/html
Como puede ver, la cabecera Set-Cookie contiene un par clave-valor, una hora GMT (hora estándar de Greenwich), una ruta y un dominio. El par clave-valor se codifica como URL. El campo de expiración es una directiva que le indica al navegador después de cuándo puede eliminar esta cookie.
Si el navegador está configurado para almacenar cookies, guardará esta información hasta que caduque. Si cualquier página que visita el usuario coincide con la ruta y el dominio de la cookie, el navegador volverá a enviar esta cookie al servidor. La cabecera del lado del navegador se vería así:
GET / HTTP/1.0
Connection: Keep-Alive
User-Agent: Mozilla/4.6 (X11; I; Linux 2.2.6-15apmac ppc)
Host: zink.demon.co.uk:1126
Accept: image/gif, */*
Accept-Encoding: gzip
Accept-Language: en
Accept-Charset: iso-8859-1,*,utf-8
Cookie: name=xyz
Los scripts JSP acceden a estas cookies mediante el método getCookies() del objeto request; este método devuelve una matriz de objetos Cookie.
Métodos de cookies en Servlet
La siguiente tabla enumera los métodos más comunes en el objeto Cookie:
| N.º | Método & Descripción |
|---|---|
| 1 | public void setDomain(String pattern) |
Configurar cookies usando JSP
Configurar cookies con JSP incluye tres pasos:
(1) Crear un objeto Cookie:Llame al constructor de Cookie con un nombre y un valor de cookie como parámetros; ambos son cadenas.
Cookie cookie = new Cookie("key","value");
Tenga en cuenta que ni el nombre ni el valor pueden contener espacios ni los siguientes caracteres:
[ ] ( ) = , " / ? @ : ;
(2) Configurar la vida útil:Llame a la función setMaxAge() para indicar durante cuánto tiempo (en segundos) es válida la cookie. La siguiente operación establece la vida útil en 24 horas.
cookie.setMaxAge(60*60*24);
(3) Enviar la cookie a la cabecera de respuesta HTTP:Llame a la función response.addCookie() para agregar la cookie a la cabecera de respuesta HTTP.
response.addCookie(cookie);
Demostración con ejemplos
El código del archivo main.jsp es el siguiente:
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<%
   // 编码,解决中文乱码
   String str = URLEncoder.encode(request.getParameter("name"),"utf-8");
   // 设置 name 和 url cookie
   Cookie name = new Cookie("name",
           str);
   Cookie url = new Cookie("url",
              request.getParameter("url"));

   // 设置cookie过期时间为24小时。
   name.setMaxAge(60*60*24);
   url.setMaxAge(60*60*24);

   // 在响应头部添加cookie
   response.addCookie( name );
   response.addCookie( url );
%>
<html>
<head>
<title>设置 Cookie</title>
</head>
<body>

<h1>设置 Cookie</h1>

<ul>
<li><p><b>网站名:</b>
   <%= request.getParameter("name")%>
</p></li>
<li><p><b>网址:</b>
   <%= request.getParameter("url")%>
</p></li>
</ul>
</body>
</html>
Lo siguiente es un formulario HTML simple que envía datos del cliente a main.jsp mediante el método GET y configura cookies:
<!DOCTYPE html>
<html>
<head>
<meta charset="utf-8">
<title>Ejemplo(example.com)</title>
</head>
<body>

<form action="main.jsp" method=GET>
站点名: <input type="text" name="name">
<br />
网址: <input type="text" name="url" />
<input type="submit" value="提交" />
</form>

</body>
</html>
Guarde el código HTML anterior en el archivo test.htm.
Coloque este archivo en el directorio WebContent del proyecto JSP actual (en el mismo directorio que main.jsp).
Al acceder a http://localhost:8080/testjsp/test.html para enviar los datos del formulario al archivo main.jsp, la demostración en GIF se muestra a continuación:
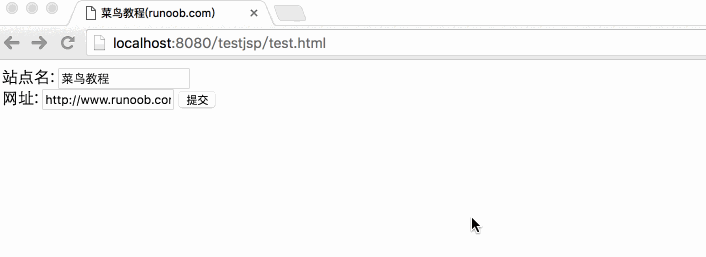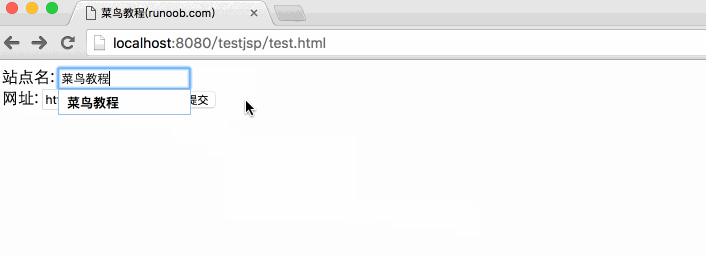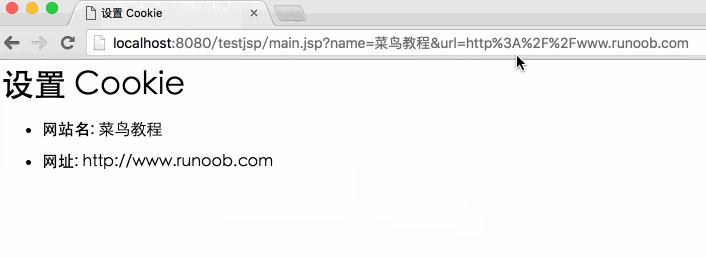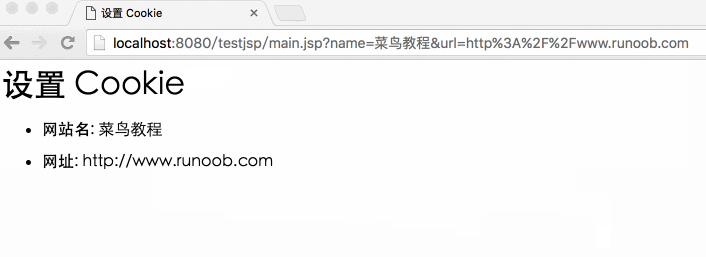
Intente ingresar "Nombre del sitio" y "URL", luego haga clic en el botón de enviar; mostrará "Nombre del sitio" y "URL" en su pantalla, y configurará las dos cookies "Nombre del sitio" y "URL".
Leer cookies usando JSP
Para leer las cookies, debe llamar al método request.getCookies() para obtener una matriz de objetos javax.servlet.http.Cookie, y luego recorrer esta matriz usando los métodos getName() y getValue() para obtener el nombre y el valor de cada cookie.
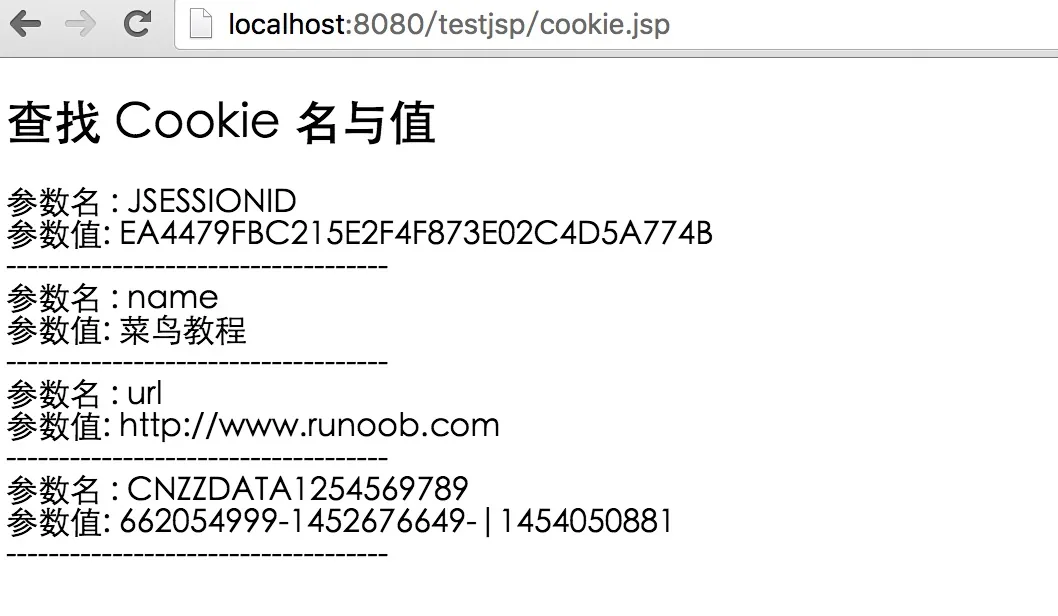
Vamos a leer las cookies del ejemplo anterior. El código del archivo cookie.jsp es el siguiente:
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<!DOCTYPE html>
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<title>获取 Cookie</title>
</head>
<body>
<%
   Cookie cookie = null;
   Cookie[] cookies = null;
   // 获取 cookies 的数据,是一个数组
   cookies = request.getCookies();
   if( cookies != null ){
      out.println("<h2> 查找 Cookie 名与值</h2>");
      for (int i = 0; i < cookies.length; i++){
         cookie = cookies[i];

         out.print("参数名 : " + cookie.getName());
         out.print("<br>");
         out.print("参数值: " + URLDecoder.decode(cookie.getValue(), "utf-8") +" <br>");
         out.print("------------------------------------<br>");
      }
  }else{
      out.println("<h2>没有发现 Cookie</h2>");
  }
%>
</body>
</html>
Después de acceder con el navegador, el resultado es:
Eliminar cookies usando JSP
Eliminar cookies es muy sencillo. Si desea eliminar una cookie, siga los siguientes pasos:
- Obtenga una cookie existente y almacénela en un objeto Cookie.
- Establezca la vida útil de la cookie en 0.
- Vuelva a agregar esta cookie a la cabecera de respuesta.
Demostración con ejemplos
El siguiente programa elimina una cookie llamada "name". Cuando ejecute cookie.jsp por segunda vez, "name" será null.
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<!DOCTYPE html>
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<title>获取 Cookie</title>
</head>
<body>
<%
   Cookie cookie = null;
   Cookie[] cookies = null;
   // 获取当前域名下的cookies,是一个数组
   cookies = request.getCookies();
   if( cookies != null ){
      out.println("<h2> 查找 Cookie 名与值</h2>");
      for (int i = 0; i < cookies.length; i++){
         cookie = cookies[i];
         if((cookie.getName( )).compareTo("name") == 0 ){
            cookie.setMaxAge(0);
            response.addCookie(cookie);
            out.print("删除 Cookie: " +
            cookie.getName( ) + "<br/>");
         }
         out.print("参数名 : " + cookie.getName());
         out.print("<br>");
         out.print("参数值: " + URLDecoder.decode(cookie.getValue(), "utf-8") +" <br>");
         out.print("------------------------------------<br>");
      }
  }else{
      out.println("<h2>没有发现 Cookie</h2>");
  }
%>
</body>
</html>
Al acceder mediante el navegador, el resultado es:
Al visitar de nuevohttp://localhost:8080/testjsp/cookie.jsp, se obtendrá el siguiente resultado:
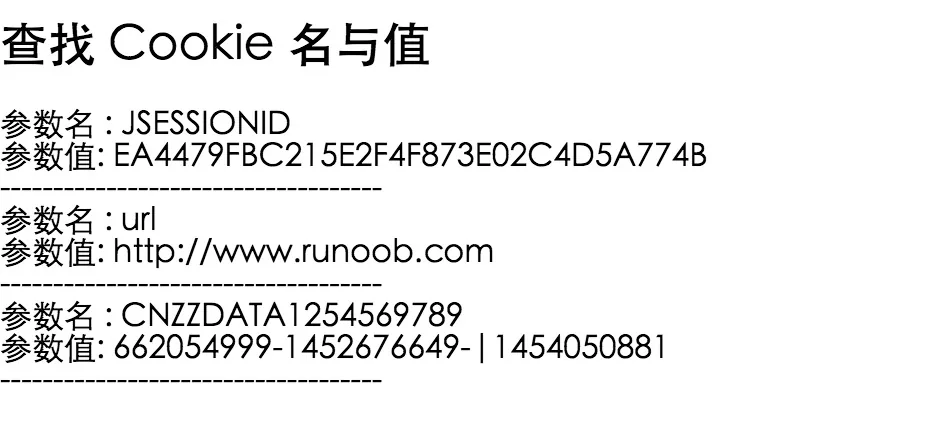
Se puede ver que la cookie llamada "name" ya no está.
También puede eliminar cookies manualmente en el navegador. En IE, haga clic en el elemento de menú Tools, luego seleccione Internet Options, haga clic en Delete Cookies y así podrá eliminar todas las cookies.
Otras extensiones