JSP Cookie-Verarbeitung
Cookies sind Textdateien, die auf dem Client-Rechner gespeichert werden, und sie speichern viele Tracking-Informationen. Basierend auf der Servlet-Technologie kann JSP offensichtlich Unterstützung für HTTP-Cookies bieten.
Es gibt normalerweise drei Schritte, um wiederkehrende Besucher zu identifizieren:
- Das Server-Skript sendet eine Reihe von Cookies an den Browser. Zum Beispiel Name, Alter, ID-Nummer usw.
- Der Browser speichert diese Informationen auf dem lokalen Rechner zur späteren Verwendung.
- Wenn der Browser das nächste Mal eine Anfrage an den Server sendet, sendet er auch diese Cookie-Informationen an den Server, und dann verwendet der Server diese Informationen, um den Benutzer zu identifizieren oder andere Dinge zu tun.
Dieses Kapitel zeigt Ihnen, wie Sie Cookies setzen oder zurücksetzen sowie wie Sie auf sie zugreifen und sie löschen.
Die JSP-Cookie-Verarbeitung erfordert das Kodieren und Dekodieren chinesischer Zeichen, und zwar wie folgt:
String   str   =   java.net.URLEncoder.encode("中文", "UTF-8");            //编码
String   str   =   java.net.URLDecoder.decode("编码后的字符串","UTF-8");   // 解码
Cookie-Anatomie
Cookies werden normalerweise in HTTP-Headern gesetzt (obwohl JavaScript Cookies direkt im Browser setzen kann). In JSP erfordert das Setzen eines Cookies das Senden des folgenden Headers an den Server:
HTTP/1.1 200 OK
Date: Fri, 04 Feb 2015 21:03:38 GMT
Server: Apache/1.3.9 (UNIX) PHP/4.0b3
Set-Cookie: name=example; expires=Friday, 04-Feb-17 22:03:38 GMT;
                 path=/; domain=example.com
Connection: close
Content-Type: text/html
Wie Sie sehen können, enthält der Set-Cookie-Header ein Schlüssel-Wert-Paar, eine GMT-Zeit (Greenwich Mean Time), einen Pfad und eine Domäne. Das Schlüssel-Wert-Paar wird URL-kodiert. Das Gültigkeitsfeld ist eine Anweisung, die dem Browser mitteilt, wann er das Cookie löschen soll.
Wenn der Browser so konfiguriert ist, dass er Cookies speichert, speichert er diese Informationen bis zum Ablauf. Wenn eine vom Benutzer besuchte Seite mit dem Pfad und der Domäne im Cookie übereinstimmt, sendet der Browser das Cookie an den Server zurück. Der Header auf Browserseite sieht wie folgt aus:
GET / HTTP/1.0
Connection: Keep-Alive
User-Agent: Mozilla/4.6 (X11; I; Linux 2.2.6-15apmac ppc)
Host: zink.demon.co.uk:1126
Accept: image/gif, */*
Accept-Encoding: gzip
Accept-Language: en
Accept-Charset: iso-8859-1,*,utf-8
Cookie: name=xyz
JSP-Skripte greifen über die Methode getCookies() des request-Objekts auf diese Cookies zu, die ein Array von Cookie-Objekten zurückgibt.
Servlet-Cookie-Methoden
Die folgende Tabelle listet die häufig verwendeten Methoden im Cookie-Objekt auf:
| Nein. | Methode & Beschreibung |
|---|---|
| 1 | public void setDomain(String pattern) |
Setting Cookies with JSP
Setting cookies with JSP involves three steps:
(1) Erstellen Sie ein Cookie-Objekt:Rufen Sie den Cookie-Konstruktor auf und verwenden Sie einen Cookie-Namen und -Wert als Parameter; beide sind Strings.
Cookie cookie = new Cookie("key","value");
Denken Sie daran, dass weder der Name noch der Wert Leerzeichen oder die folgenden Zeichen enthalten dürfen:
[ ] ( ) = , " / ? @ : ;
(2) Legen Sie die Gültigkeitsdauer fest:Rufen Sie die Funktion setMaxAge() auf, um anzugeben, wie lange (in Sekunden) das Cookie gültig ist. Der folgende Vorgang setzt die Gültigkeitsdauer auf 24 Stunden.
cookie.setMaxAge(60*60*24);
(3) Senden Sie das Cookie an den HTTP-Antwortheader:Rufen Sie die Funktion response.addCookie() auf, um das Cookie zum HTTP-Antwortheader hinzuzufügen.
response.addCookie(cookie);
Beispiel-Demo
Der Code der Datei main.jsp sieht wie folgt aus:
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<%
   // 编码,解决中文乱码
   String str = URLEncoder.encode(request.getParameter("name"),"utf-8");
   // 设置 name 和 url cookie
   Cookie name = new Cookie("name",
           str);
   Cookie url = new Cookie("url",
              request.getParameter("url"));

   // 设置cookie过期时间为24小时。
   name.setMaxAge(60*60*24);
   url.setMaxAge(60*60*24);

   // 在响应头部添加cookie
   response.addCookie( name );
   response.addCookie( url );
%>
<html>
<head>
<title>设置 Cookie</title>
</head>
<body>

<h1>设置 Cookie</h1>

<ul>
<li><p><b>网站名:</b>
   <%= request.getParameter("name")%>
</p></li>
<li><p><b>网址:</b>
   <%= request.getParameter("url")%>
</p></li>
</ul>
</body>
</html>
Das Folgende ist ein einfaches HTML-Formular, das Clientdaten über die GET-Methode an die Datei main.jsp übermittelt und Cookies setzt:
<!DOCTYPE html>
<html>
<head>
<meta charset="utf-8">
<title>Example(example.com)</title>
</head>
<body>

<form action="main.jsp" method=GET>
站点名: <input type="text" name="name">
<br />
网址: <input type="text" name="url" />
<input type="submit" value="提交" />
</form>

</body>
</html>
Speichern Sie den obigen HTML-Code in einer Datei test.htm.
Legen Sie diese Datei in das Verzeichnis WebContent des aktuellen JSP-Projekts (dasselbe Verzeichnis wie main.jsp).
Übermitteln Sie die Formulardaten an die Datei main.jsp, indem Sie http://localhost:8080/testjsp/test.html besuchen. Das Demo-GIF wird unten angezeigt:
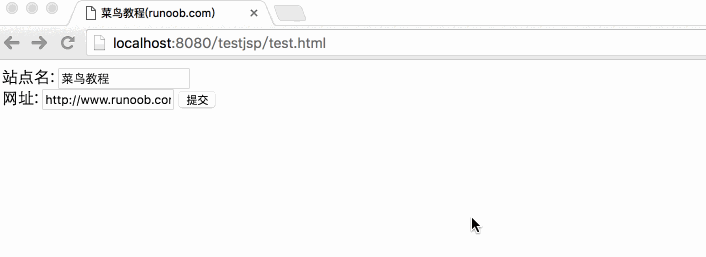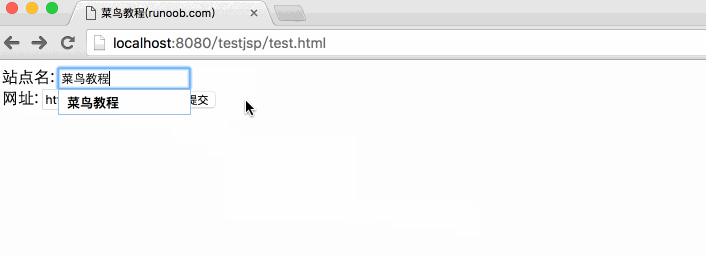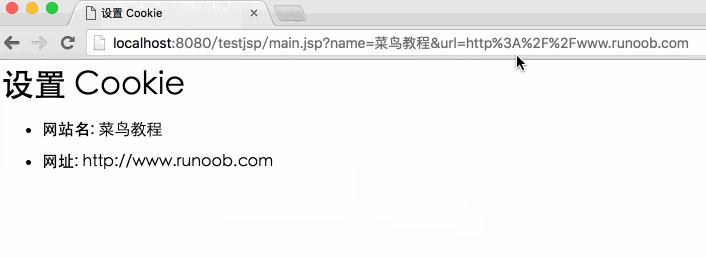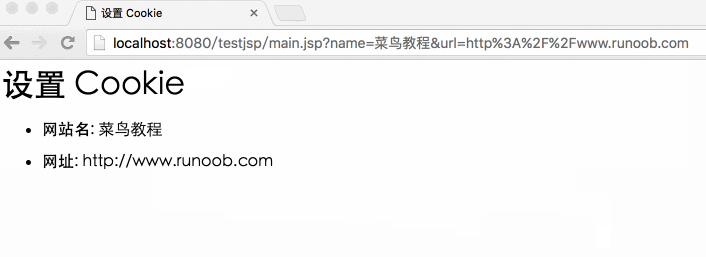
Versuchen Sie, "Site Name" und "URL" einzugeben, und klicken Sie dann auf die Schaltfläche zum Senden. Es zeigt "Site Name" und "URL" auf Ihrem Bildschirm an und setzt zwei Cookies: "Site Name" und "URL".
Cookies mit JSP lesen
Um Cookies zu lesen, müssen Sie die Methode request.getCookies() aufrufen, um ein Array von javax.servlet.http.Cookie-Objekten zu erhalten, dann das Array durchlaufen und die Methoden getName() und getValue() verwenden, um den Namen und den Wert jedes Cookies abzurufen.
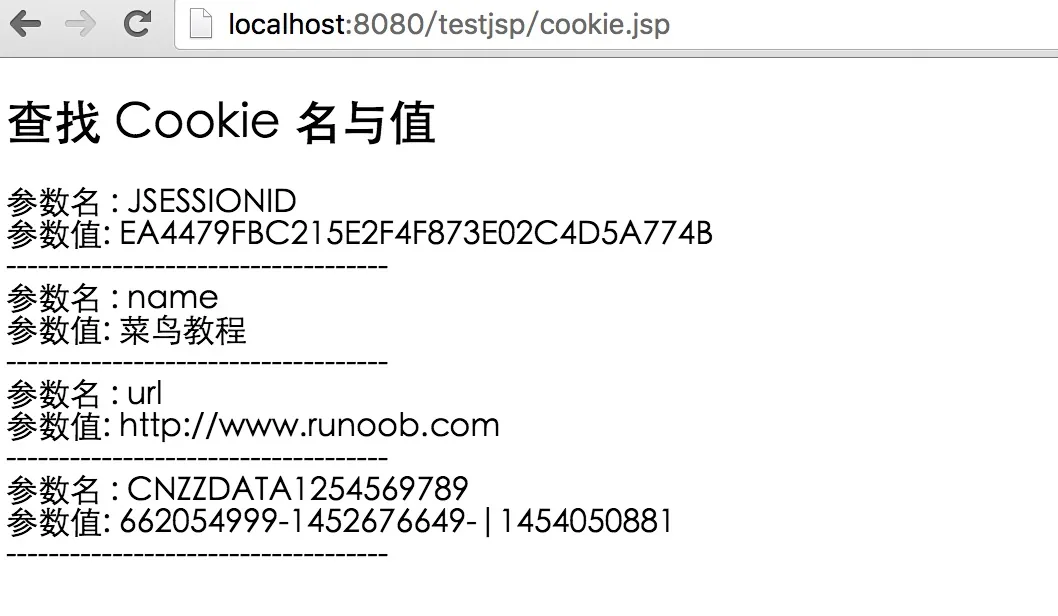
Lesen wir die Cookies aus dem vorherigen Beispiel. Im Folgenden ist der Code der Datei cookie.jsp:
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<!DOCTYPE html>
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<title>获取 Cookie</title>
</head>
<body>
<%
   Cookie cookie = null;
   Cookie[] cookies = null;
   // 获取 cookies 的数据,是一个数组
   cookies = request.getCookies();
   if( cookies != null ){
      out.println("<h2> 查找 Cookie 名与值</h2>");
      for (int i = 0; i < cookies.length; i++){
         cookie = cookies[i];

         out.print("参数名 : " + cookie.getName());
         out.print("<br>");
         out.print("参数值: " + URLDecoder.decode(cookie.getValue(), "utf-8") +" <br>");
         out.print("------------------------------------<br>");
      }
  }else{
      out.println("<h2>没有发现 Cookie</h2>");
  }
%>
</body>
</html>
Nach dem Zugriff über den Browser sieht die Ausgabe wie folgt aus:
Löschen von Cookies mit JSP
Das Löschen von Cookies ist sehr einfach. Wenn Sie ein Cookie löschen möchten, befolgen Sie einfach die folgenden Schritte:
- Rufen Sie ein vorhandenes Cookie ab und speichern Sie es in einem Cookie-Objekt.
- Setzen Sie die Gültigkeitsdauer des Cookies auf 0.
- Fügen Sie dieses Cookie erneut dem Response-Header hinzu.
Beispiel-Demo
Das folgende Programm löscht ein Cookie namens "name". Wenn Sie cookie.jsp zum zweiten Mal ausführen, wird name null sein.
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<!DOCTYPE html>
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<title>获取 Cookie</title>
</head>
<body>
<%
   Cookie cookie = null;
   Cookie[] cookies = null;
   // 获取当前域名下的cookies,是一个数组
   cookies = request.getCookies();
   if( cookies != null ){
      out.println("<h2> 查找 Cookie 名与值</h2>");
      for (int i = 0; i < cookies.length; i++){
         cookie = cookies[i];
         if((cookie.getName( )).compareTo("name") == 0 ){
            cookie.setMaxAge(0);
            response.addCookie(cookie);
            out.print("删除 Cookie: " +
            cookie.getName( ) + "<br/>");
         }
         out.print("参数名 : " + cookie.getName());
         out.print("<br>");
         out.print("参数值: " + URLDecoder.decode(cookie.getValue(), "utf-8") +" <br>");
         out.print("------------------------------------<br>");
      }
  }else{
      out.println("<h2>没有发现 Cookie</h2>");
  }
%>
</body>
</html>
Nach dem Zugriff über den Browser sieht die Ausgabe wie folgt aus:
Wenn Sie erneuthttp://localhost:8080/testjsp/cookie.jspbesuchen, erhalten Sie das folgende Ergebnis:
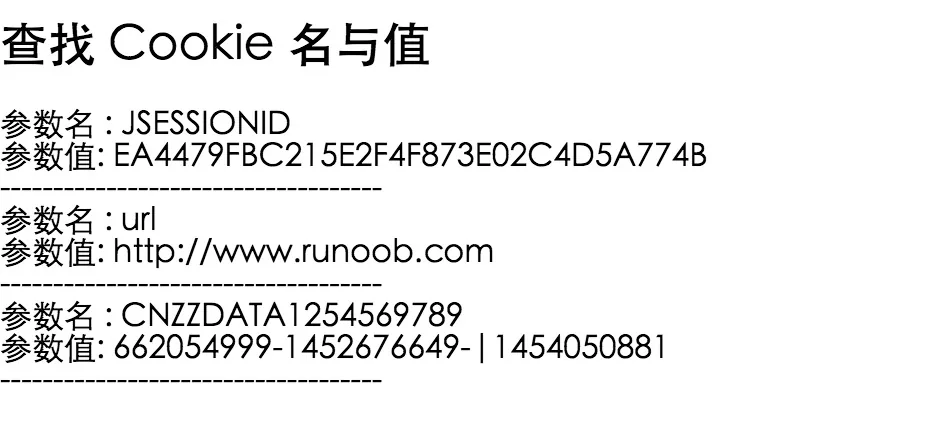
Sie können sehen, dass das Cookie namens "name" verschwunden ist.
Sie können Cookies auch manuell im Browser löschen. Klicken Sie in IE auf den Menüpunkt Extras, wählen Sie dann Internetoptionen und klicken Sie auf Cookies löschen, um alle Cookies zu löschen.
Andere Erweiterungen