JSP Gestion des cookies
Les cookies sont des fichiers texte stockés sur la machine du client, et ils stockent de nombreuses informations de suivi. S'appuyant sur la technologie Servlet, JSP peut de toute évidence fournir une prise en charge des cookies HTTP.
Il y a généralement trois étapes pour identifier les visiteurs de retour :
- Le script serveur envoie une série de cookies au navigateur. Par exemple, nom, âge, numéro d'identification, etc.
- Le navigateur stocke ces informations sur la machine locale pour une utilisation ultérieure.
- La prochaine fois que le navigateur envoie une requête au serveur, il enverra également ces informations de cookie au serveur, puis le serveur utilise ces informations pour identifier l'utilisateur ou effectuer d'autres tâches.
Ce chapitre vous apprendra à définir ou réinitialiser des cookies, ainsi qu'à y accéder et à les supprimer.
La gestion des cookies JSP nécessite l'encodage et le décodage des caractères chinois, comme suit :
String   str   =   java.net.URLEncoder.encode("中文", "UTF-8");            //编码
String   str   =   java.net.URLDecoder.decode("编码后的字符串","UTF-8");   // 解码
Anatomie des cookies
Les cookies sont généralement définis dans les en-têtes HTTP (bien que JavaScript puisse définir des cookies directement dans le navigateur). En JSP, la définition d'un cookie nécessite d'envoyer l'en-tête suivant au serveur :
HTTP/1.1 200 OK
Date: Fri, 04 Feb 2015 21:03:38 GMT
Server: Apache/1.3.9 (UNIX) PHP/4.0b3
Set-Cookie: name=example; expires=Friday, 04-Feb-17 22:03:38 GMT;
                 path=/; domain=example.com
Connection: close
Content-Type: text/html
Comme vous pouvez le voir, l'en-tête Set-Cookie contient une paire clé-valeur, une heure GMT (Greenwich Mean Time), un chemin et un domaine. La paire clé-valeur sera encodée en URL. Le champ de validité est une instruction qui indique au navigateur quand effacer le cookie.
Si le navigateur est configuré pour stocker les cookies, il conservera ces informations jusqu'à l'expiration. Si une page visitée par l'utilisateur correspond au chemin et au domaine du cookie, le navigateur renverra le cookie au serveur. L'en-tête côté navigateur ressemble à ceci :
GET / HTTP/1.0
Connection: Keep-Alive
User-Agent: Mozilla/4.6 (X11; I; Linux 2.2.6-15apmac ppc)
Host: zink.demon.co.uk:1126
Accept: image/gif, */*
Accept-Encoding: gzip
Accept-Language: en
Accept-Charset: iso-8859-1,*,utf-8
Cookie: name=xyz
Les scripts JSP accèdent à ces cookies via la méthode getCookies() de l'objet request, qui renvoie un tableau d'objets Cookie.
Méthodes de cookie Servlet
Le tableau suivant répertorie les méthodes couramment utilisées dans l'objet Cookie :
| Non. | Méthode & Description |
|---|---|
| 1 | public void setDomain(String pattern) |
Setting Cookies with JSP
La définition de cookies avec JSP comporte trois étapes :
(1) Créer un objet Cookie :Appelez le constructeur Cookie, en utilisant un nom et une valeur de cookie comme paramètres ; les deux sont des chaînes de caractères.
Cookie cookie = new Cookie("key","value");
Assurez-vous de vous rappeler que ni le nom ni la valeur ne peuvent contenir d'espaces ni les caractères suivants :
[ ] ( ) = , " / ? @ : ;
(2) Définir la durée de validité :Appelez la fonction setMaxAge() pour indiquer pendant combien de temps (en secondes) le cookie est valide. L'opération suivante définit la durée de validité à 24 heures.
cookie.setMaxAge(60*60*24);
(3) Envoyer le cookie dans l'en-tête de réponse HTTP :Appelez la fonction response.addCookie() pour ajouter le cookie à l'en-tête de réponse HTTP.
response.addCookie(cookie);
Exemple de démo
Le code du fichier main.jsp est le suivant :
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<%
   // 编码,解决中文乱码
   String str = URLEncoder.encode(request.getParameter("name"),"utf-8");
   // 设置 name 和 url cookie
   Cookie name = new Cookie("name",
           str);
   Cookie url = new Cookie("url",
              request.getParameter("url"));

   // 设置cookie过期时间为24小时。
   name.setMaxAge(60*60*24);
   url.setMaxAge(60*60*24);

   // 在响应头部添加cookie
   response.addCookie( name );
   response.addCookie( url );
%>
<html>
<head>
<title>设置 Cookie</title>
</head>
<body>

<h1>设置 Cookie</h1>

<ul>
<li><p><b>网站名:</b>
   <%= request.getParameter("name")%>
</p></li>
<li><p><b>网址:</b>
   <%= request.getParameter("url")%>
</p></li>
</ul>
</body>
</html>
Voici un formulaire HTML simple qui soumet les données du client au fichier main.jsp via la méthode GET et définit des cookies :
<!DOCTYPE html>
<html>
<head>
<meta charset="utf-8">
<title>Example(example.com)</title>
</head>
<body>

<form action="main.jsp" method=GET>
站点名: <input type="text" name="name">
<br />
网址: <input type="text" name="url" />
<input type="submit" value="提交" />
</form>

</body>
</html>
Enregistrez le code HTML ci-dessus dans un fichier test.htm.
Placez ce fichier dans le répertoire WebContent du projet JSP actuel (le même répertoire que main.jsp).
Soumettez les données du formulaire au fichier main.jsp en visitant http://localhost:8080/testjsp/test.html. Le GIF de démonstration est présenté ci-dessous :
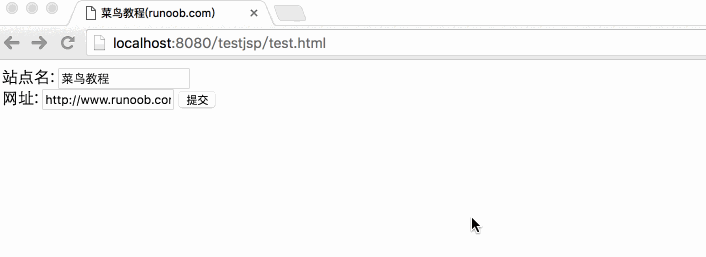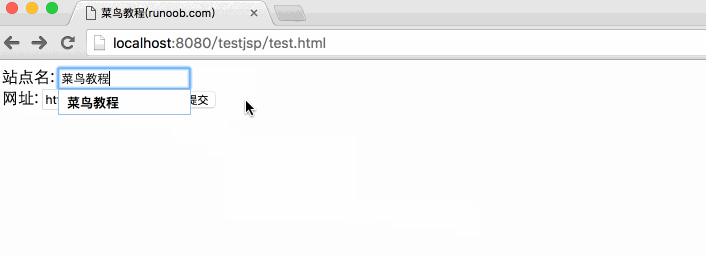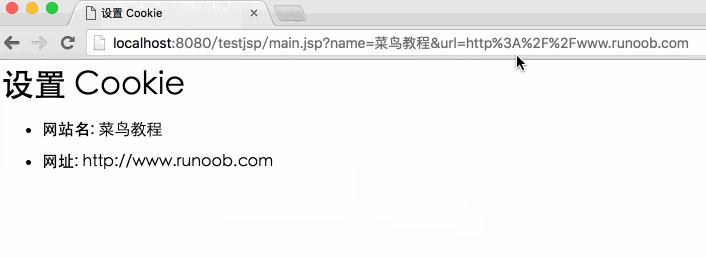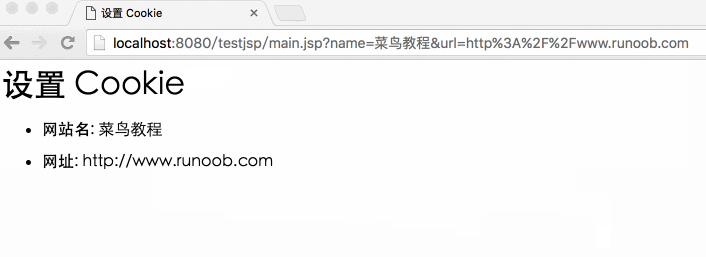
Essayez de saisir « Site Name » et « URL », puis cliquez sur le bouton de soumission. Il affichera « Site Name » et « URL » sur votre écran, et définira deux cookies, « Site Name » et « URL ».
Lecture des cookies avec JSP
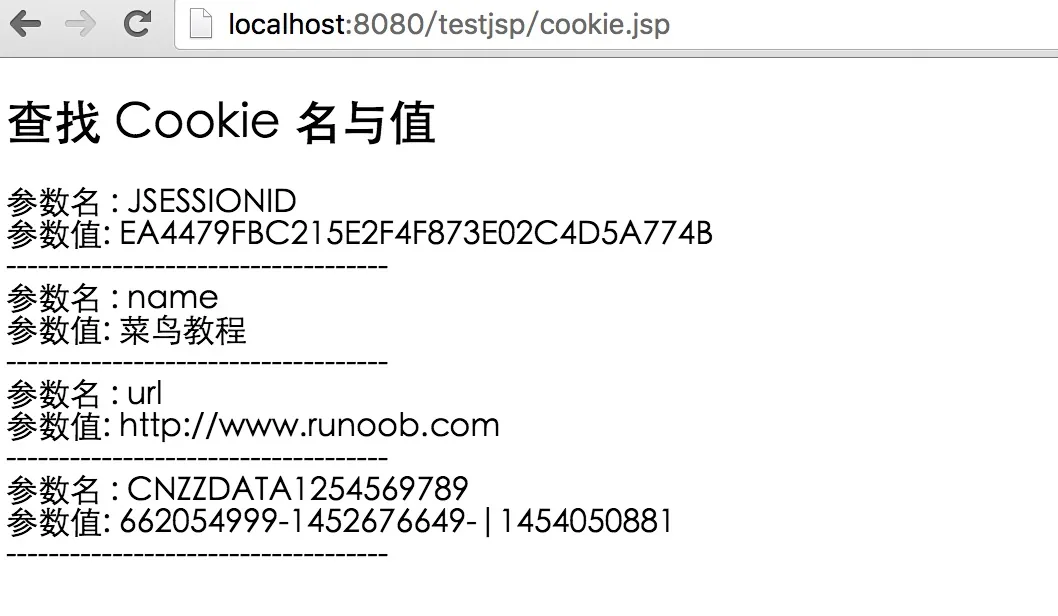
Pour lire les cookies, vous devez appeler la méthode request.getCookies() pour obtenir un tableau d'objets javax.servlet.http.Cookie, puis parcourir le tableau et utiliser les méthodes getName() et getValue() pour obtenir le nom et la valeur de chaque cookie.
Lisons les cookies de l'exemple précédent. Voici le code du fichier cookie.jsp :
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<!DOCTYPE html>
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<title>获取 Cookie</title>
</head>
<body>
<%
   Cookie cookie = null;
   Cookie[] cookies = null;
   // 获取 cookies 的数据,是一个数组
   cookies = request.getCookies();
   if( cookies != null ){
      out.println("<h2> 查找 Cookie 名与值</h2>");
      for (int i = 0; i < cookies.length; i++){
         cookie = cookies[i];

         out.print("参数名 : " + cookie.getName());
         out.print("<br>");
         out.print("参数值: " + URLDecoder.decode(cookie.getValue(), "utf-8") +" <br>");
         out.print("------------------------------------<br>");
      }
  }else{
      out.println("<h2>没有发现 Cookie</h2>");
  }
%>
</body>
</html>
Après avoir accédé via le navigateur, la sortie est :
Suppression des cookies avec JSP
La suppression des cookies est très simple. Si vous souhaitez supprimer un cookie, suivez simplement les étapes ci-dessous :
- Obtenez un cookie existant et stockez-le dans un objet Cookie.
- Définissez la période de validité du cookie à 0.
- Ajoutez à nouveau ce cookie à l'en-tête de réponse.
Exemple de démo
Le programme suivant supprime un cookie nommé "name". Lorsque vous exécutez cookie.jsp pour la deuxième fois, name sera null.
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.net.*" %>
<!DOCTYPE html>
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<title>获取 Cookie</title>
</head>
<body>
<%
   Cookie cookie = null;
   Cookie[] cookies = null;
   // 获取当前域名下的cookies,是一个数组
   cookies = request.getCookies();
   if( cookies != null ){
      out.println("<h2> 查找 Cookie 名与值</h2>");
      for (int i = 0; i < cookies.length; i++){
         cookie = cookies[i];
         if((cookie.getName( )).compareTo("name") == 0 ){
            cookie.setMaxAge(0);
            response.addCookie(cookie);
            out.print("删除 Cookie: " +
            cookie.getName( ) + "<br/>");
         }
         out.print("参数名 : " + cookie.getName());
         out.print("<br>");
         out.print("参数值: " + URLDecoder.decode(cookie.getValue(), "utf-8") +" <br>");
         out.print("------------------------------------<br>");
      }
  }else{
      out.println("<h2>没有发现 Cookie</h2>");
  }
%>
</body>
</html>
Après avoir accédé via le navigateur, la sortie est :
Visitez à nouveauhttp://localhost:8080/testjsp/cookie.jsp, vous obtiendrez le résultat suivant :
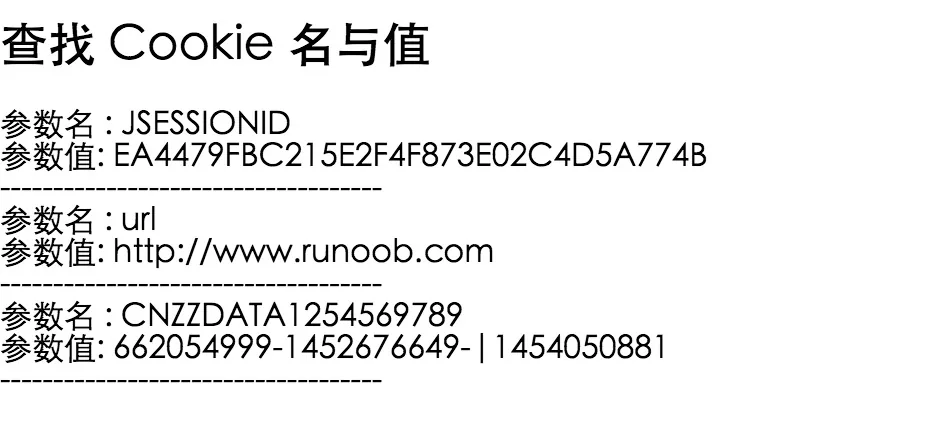
Vous pouvez voir que le cookie nommé "name" a disparu.
Vous pouvez également supprimer manuellement les cookies dans le navigateur. Dans IE, cliquez sur l'élément de menu Outils, puis sélectionnez Options Internet, et cliquez sur Supprimer les cookies pour supprimer tous les cookies.
Autres extensions