JSP Session
HTTP es un protocolo sin estado, lo que significa que cada vez que un cliente recupera una página web, debe abrir una conexión de servidor por separado, por lo que el servidor no registra ninguna información de las solicitudes anteriores del cliente.
Hay tres métodos para mantener la sesión entre el cliente y el servidor:
Cookies
El servidor web puede especificar un ID de sesión único como cookie para representar a cada cliente, con el fin de identificar las solicitudes posteriores de este cliente.
Esta puede no ser una forma efectiva, porque en muchas ocasiones los navegadores no necesariamente admiten cookies, por lo que no recomendamos usar este método para mantener la sesión.
Campos de formulario ocultos
Un servidor web puede enviar un campo de formulario HTML oculto y un ID de sesión único, como se muestra a continuación:
<input type="hidden" name="sessionid" value="12345">
Esta entrada significa que, cuando se envía el formulario, el nombre y el valor especificados se incluirán automáticamente en los datos GET o POST. Cada vez que el navegador envía una solicitud, el valor de session_id se puede utilizar para guardar el rastro de diferentes navegadores.
Esta forma puede ser efectiva, pero al hacer clic en el enlace dentro de la etiqueta <A HREF> no se produce un evento de envío de formulario, por lo que los campos de formulario ocultos tampoco admiten el seguimiento universal de sesiones.
Reescritura de URL
Puede agregar algunos datos adicionales después de cada URL para distinguir las sesiones, y el servidor puede asociar el identificador de sesión según estos datos.
Por ejemplo, http://w3cschool.cc/file.htm;sessionid=12345, el identificador de sesión es sessionid=12345, y el servidor puede usar estos datos para identificar al cliente.
En comparación, la reescritura de URL es una mejor forma, ya que funciona incluso si el navegador no admite cookies, pero la desventaja es que debe especificar dinámicamente el ID de sesión para cada URL, incluso si se trata de una página HTML simple.
El objeto session
Además de los métodos anteriores, JSP utiliza la interfaz HttpSession proporcionada por el servlet para identificar a un usuario y almacenar toda la información de acceso de este usuario.
De forma predeterminada, JSP permite el seguimiento de sesiones; un nuevo objeto HttpSession se instanciará automáticamente para un nuevo cliente. Para deshabilitar el seguimiento de sesiones, debe desactivarlo explícitamente estableciendo el valor del atributo session en la directiva page en false, como se muestra a continuación:
<%@ page session="false" %>
El motor JSP expone el objeto session implícito a los desarrolladores. Gracias a la provisión del objeto session, los desarrolladores pueden almacenar o recuperar datos de manera conveniente.
La siguiente tabla enumera algunos métodos importantes del objeto session:
| S.N. | Método & Descripción |
|---|---|
| 1 | public Object getAttribute(String name) |
Aplicación de la sesión JSP
Este ejemplo describe cómo usar el objeto HttpSession para obtener el tiempo de creación y el tiempo del último acceso. Asociaremos un nuevo objeto session al objeto request, si este objeto aún no existe.
<%@ page language="java" contentType="text/html; charset=UTF-8"
    pageEncoding="UTF-8"%>
<%@ page import="java.io.*,java.util.*" %>
<%
   // 获取session创建时间
   Date createTime = new Date(session.getCreationTime());
   // 获取最后访问页面的时间
   Date lastAccessTime = new Date(session.getLastAccessedTime());

   String title = "再次访问Ejemplo实例";
   Integer visitCount = new Integer(0);
   String visitCountKey = new String("visitCount");
   String userIDKey = new String("userID");
   String userID = new String("ABCD");

   // 检测网页是否有新的访问用户
   if (session.isNew()){
      title = "访问Ejemplo实例";
      session.setAttribute(userIDKey, userID);
      session.setAttribute(visitCountKey,  visitCount);
   } else {
       visitCount = (Integer)session.getAttribute(visitCountKey);
       visitCount += 1;
       userID = (String)session.getAttribute(userIDKey);
       session.setAttribute(visitCountKey,  visitCount);
   }
%>
<html>
<head>
<title>Session 跟踪</title>
</head>
<body>

<h1>Session 跟踪</h1>

<table border="1" align="center">
<tr bgcolor="#949494">
   <th>Session 信息</th>
   <th>值</th>
</tr>
<tr>
   <td>id</td>
   <td><% out.print( session.getId()); %></td>
</tr>
<tr>
   <td>创建时间</td>
   <td><% out.print(createTime); %></td>
</tr>
<tr>
   <td>最后访问时间</td>
   <td><% out.print(lastAccessTime); %></td>
</tr>
<tr>
   <td>用户 ID</td>
   <td><% out.print(userID); %></td>
</tr>
<tr>
   <td>访问次数</td>
   <td><% out.print(visitCount); %></td>
</tr>
</table>
</body>
</html>
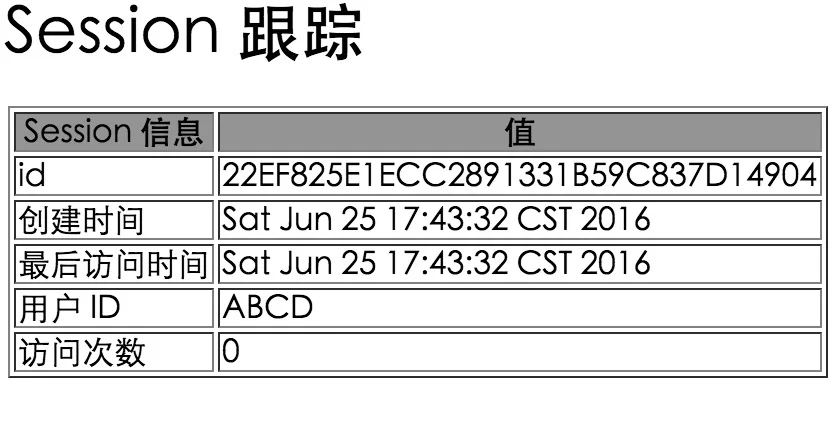
Intente accederhttp://localhost:8080/testjsp/main.jspCuando se ejecute por primera vez, se obtendrá el siguiente resultado:
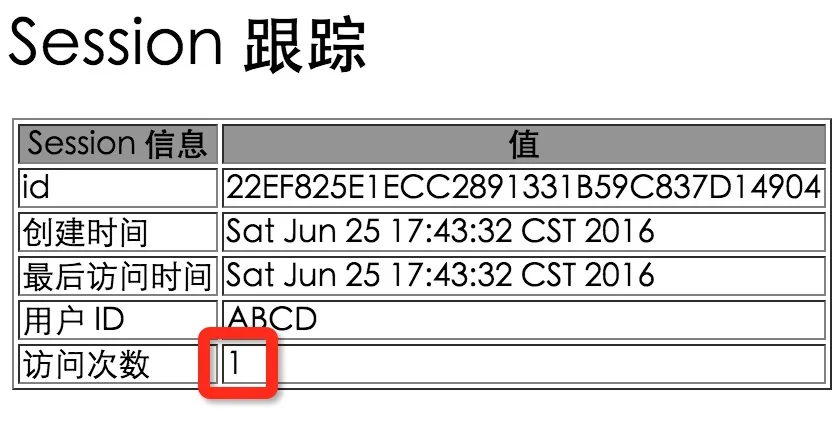
Al acceder de nuevo, se obtendrá el siguiente resultado:
Eliminar datos de la sesión
Después de procesar los datos de sesión de un usuario, puede tener las siguientes opciones:
- Eliminar un atributo específico:
Llame al método public void removeAttribute(String name) para eliminar el atributo especificado.
- Eliminar toda la sesión:
Llame al método public void invalidate() para invalidar toda la sesión.
- Establecer el período de validez de la sesión:
Llame al método public void setMaxInactiveInterval(int interval) para establecer el tiempo de espera de la sesión.
- Cerrar la sesión del usuario:
Los servidores que admiten la versión servlet 2.4 pueden llamar al método logout() para cerrar la sesión del usuario e invalidar todas las sesiones relacionadas.
- Configurar el archivo web.xml:
Si está utilizando Tomcat, puede configurar el archivo web.xml de la siguiente manera:
  <session-config>
    <session-timeout>15</session-timeout>
  </session-config>
El tiempo de espera se expresa en minutos; el tiempo de espera predeterminado en Tomcat es de 30 minutos.
El método getMaxInactiveInterval( ) en Servlet devuelve el tiempo de espera en segundos. Si se configura 15 minutos en web.xml, el método getMaxInactiveInterval( ) devolverá 900.
Otras extensiones