Die ACL-Berechtigungen (Access Control List) von Zookeeper sind in Produktionsumgebungen besonders wichtig, daher bietet dieses Kapitel eine spezielle Einführung.
ACL-Berechtigungen können zugehörige Lese-/Schreibberechtigungen für Knoten festlegen, um die Datensicherheit zu gewährleisten.
Berechtigungen können unterschiedliche Berechtigungsbereiche und Rollen festlegen.
ACL-Befehlszeile
- getAcl-Befehl: Ruft die ACL-Berechtigungsinformationen eines Knotens ab.
- setAcl-Befehl: Legt die ACL-Berechtigungsinformationen eines Knotens fest.
- addauth-Befehl: Geben Sie Authentifizierungs- und Autorisierungsinformationen ein. Geben Sie bei der Registrierung das Klartextpasswort ein; es wird verschlüsselt gespeichert.
ACL-Zusammensetzung
Die ACL von Zookeeper besteht aus[scheme:id:permissions], um die Berechtigungsliste zu bilden.
- 1、scheme: Stellt die Berechtigungsinformationen dar: world, auth, digest, ip, super
- 2、id: Stellt die Benutzer dar, die zugreifen dürfen.
- 3、permissions: Berechtigungskombination, bestehend aus cdrwa, wobei jeder Buchstabe eine andere Berechtigung darstellt: Erstellungsberechtigung (c), Löschberechtigung (d), Leseberechtigung (r), Schreibberechtigung (w), Admin-Berechtigung (a).
world-Beispiel
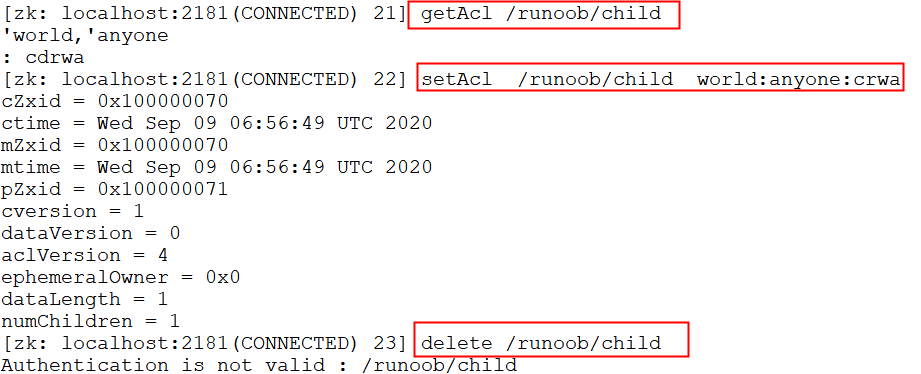
Prüfen Sie die Standardknotenberechtigungen und aktualisieren Sie dann den Berechtigungsabschnitt des Knotens auf crwa. Dadurch schlägt das Löschen des Knotens fehl. Hier steht world für offene Berechtigungen.
$ getAcl /example/child
$ setAcl /example/child world:anyone:crwa
$ delete /example/child
auth-Beispiel
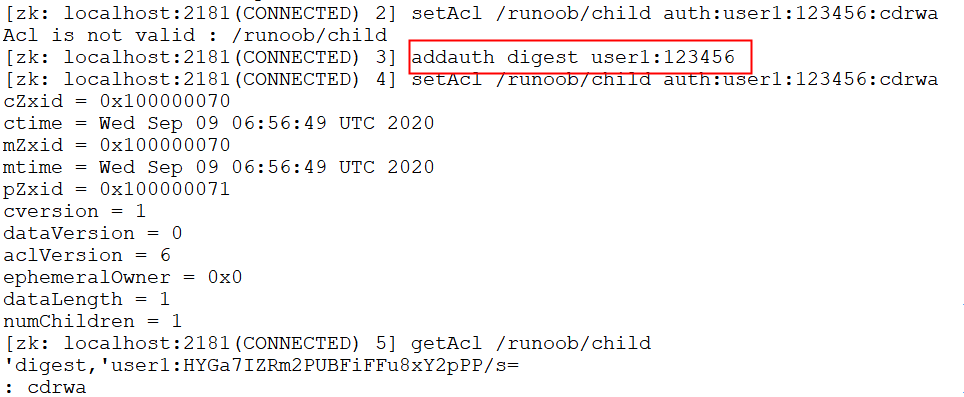
auth wird verwendet, um Berechtigungen zu erteilen. Beachten Sie, dass Sie zuerst einen Benutzer erstellen müssen.
$ setAcl /example/child auth:user1:123456:cdrwa
$ addauth digest user1:123456
$ setAcl /example/child auth:user1:123456:cdrwa
$ getAcl /example/child
digest Beispiel
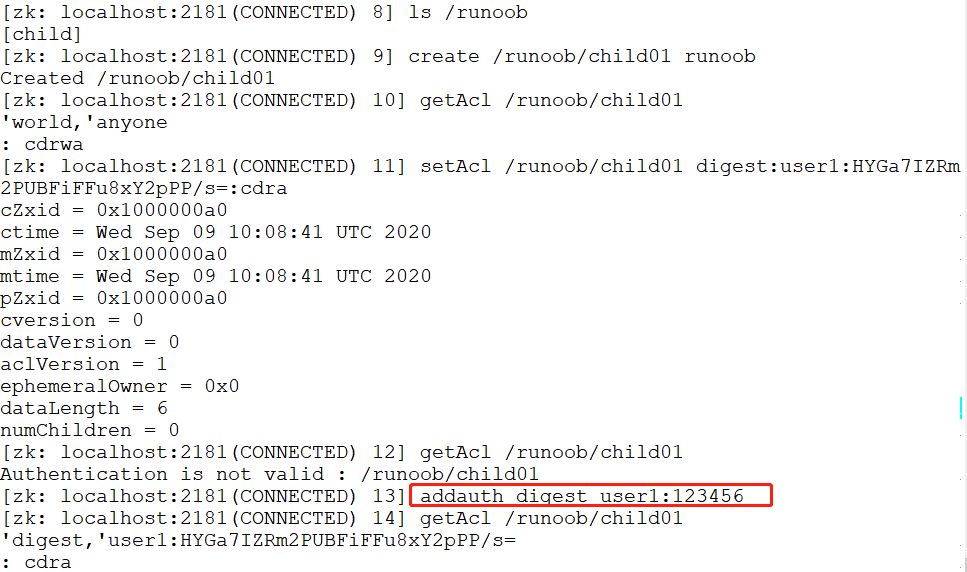
Melden Sie den aktuellen Benutzer ab, verbinden Sie sich erneut mit dem Terminal. digest kann für die Anmeldung und Verifizierung mit Konto/Passwort verwendet werden.
$ ls /example
$ create /example/child01 example
$ getAcl /example/child01
$ setAcl /example/child01 digest:user1:HYGa7IZRm2PUBFiFFu8xY2pPP/s=:cdra
$ getAcl /example/child01
$ addauth digest user1:123456
$ getAcl /example/child01
Hinweis:Das verschlüsselte Passwort ist das im vorherigen Schritt erstellte.
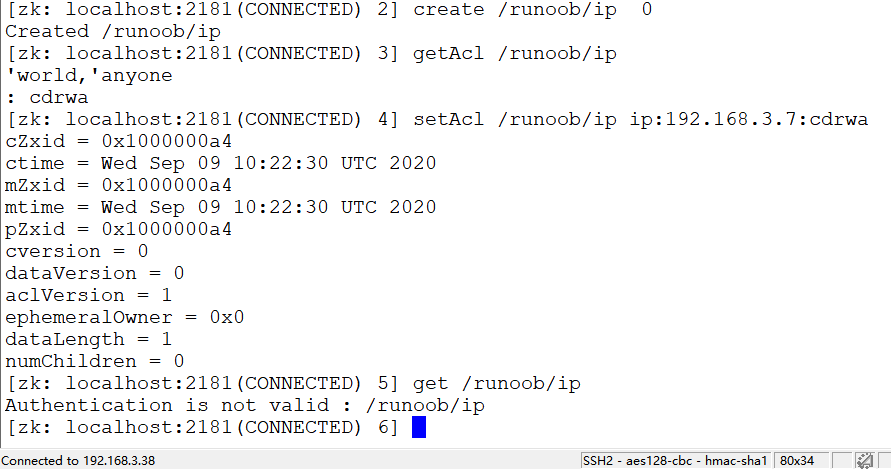
IP Beispiel
Zugriffsberechtigungen für IP-Adressen einschränken. Nachdem die Berechtigungen auf die IP-Adresse 192.168.3.7 gesetzt wurden, hat die IP 192.168.3.38 keine Zugriffsberechtigungen mehr.
$ create /example/ip 0
$ getAcl /example/ip
$ setAcl /example/ip ip:192.168.3.7:cdrwa
$ get /example/ip