- 1. Разделение на сетевые уровни
- 2. Семиуровневая сетевая модель OSI
- 3. IP-адрес
- 4. Маска подсети и разделение сети
- 5. Протокол ARP/RARP
- 6. Протокол маршрутизации
- 7. Протокол TCP/IP
- 8. Протокол UDP
- 9. Протокол DNS
- 10. Протокол NAT
- 11. Протокол DHCP
- 12. Протокол HTTP
- 13. Пример
Основное содержание изучения компьютерных сетей — это изучение сетевых протоколов. Сетевые протоколы — это совокупность правил, стандартов или соглашений, установленных для обмена данными в компьютерных сетях. Поскольку терминалы данных разных пользователей могут использовать разные наборы символов, связь между ними должна основываться на определённых стандартах. Яркая аналогия — наш язык. Наша великая страна обладает огромной территорией и большим населением, очень богатыми местными языками, а различия между диалектами огромны. Диалект региона A может быть совершенно непонятен людям из региона B, поэтому нам необходимо установить языковой стандарт для общения между людьми по всей стране; это роль путунхуа. Аналогично, если посмотреть на мир, стандартным языком для общения с иностранными друзьями является английский, поэтому нам приходится так усердно изучать английский.
Сетевые протоколы, как и наши языки, разнообразны. ARPA представила сетевой протокол под названием ARPANET с 1977 по 1979 год, который получил широкое распространение. Самая важная причина заключалась в том, что он внедрил известный стандартный сетевой протокол TCP/IP. В настоящее время протокол TCP/IP стал «общим языком» в Интернете. На рисунке ниже представлена схема взаимодействия между различными группами компьютеров с использованием TCP/IP.

1. Разделение на сетевые уровни
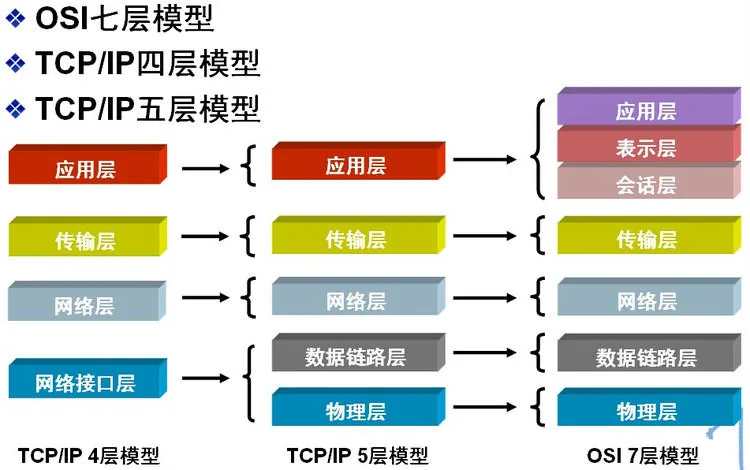
Чтобы компьютеры, выпущенные разными производителями, могли взаимодействовать друг с другом и тем самым создавать компьютерные сети на более обширной территории, Международная организация по стандартизации (ISO) в 1978 году предложила «Эталонную модель взаимодействия открытых систем», а именно знаменитую модель OSI/RM (Open System Interconnection/Reference Model). Она делит протоколы связи архитектуры компьютерной сети на семь уровней, снизу вверх: физический уровень (Physical Layer), канальный уровень, сетевой уровень, транспортный уровень, сеансовый уровень, уровень представления, прикладной уровень. Четвёртый уровень выполняет услуги передачи данных, а три верхних уровня ориентированы на пользователя.
Помимо стандартной семиуровневой модели OSI, к распространённым вариантам разделения сетевых уровней также относятся четырёхуровневый протокол TCP/IP и пятиуровневый протокол TCP/IP. Их соответствие показано на рисунке ниже:
2. Семиуровневая сетевая модель OSI
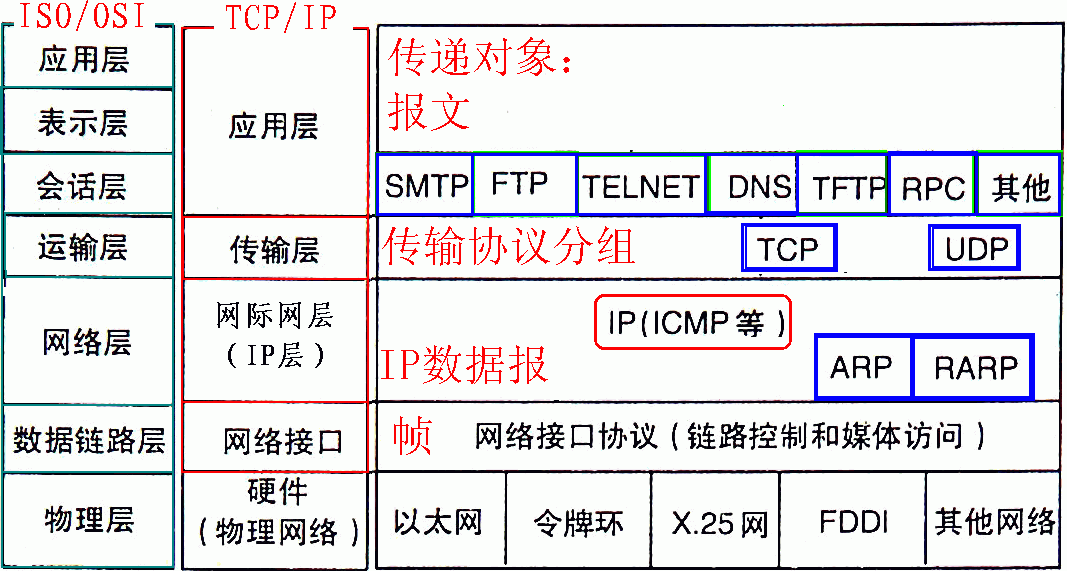
Протокол TCP/IP, несомненно, является основополагающим протоколом Интернета. Без него доступ в Интернет был бы вообще невозможен, и любая операция, связанная с Интернетом, неотделима от протокола TCP/IP. Будь то семиуровневая модель OSI или четырёхуровневая либо пятиуровневая модель TCP/IP, каждый уровень имеет собственный протокол для выполнения соответствующей работы и взаимодействия с верхним и нижним уровнями. Поскольку семиуровневая модель OSI является стандартным иерархическим разделением сетей, мы будем рассматривать её уровень за уровнем снизу вверх на примере семиуровневой модели OSI.
1) Физический уровень
Активирует, поддерживает и деактивирует механические, электрические, функциональные и процедурные характеристики между оконечными точками связи.Этот уровень обеспечивает надёжную физическую среду для передачи данных протоколам верхних уровней. Проще говоря, физический уровень гарантирует, что необработанные данные могут передаваться по различным физическим средам.Для физического уровня запомните два важных названия устройств: повторитель (также называемый усилителем) и концентратор.
2) Канальный уровень
Канальный уровень предоставляет услуги сетевому уровню на основе услуг, предоставляемых физическим уровнем. Его самая базовая услуга — надёжно передавать данные от сетевого уровня к сетевому уровню целевой машины на соседних узлах. Для достижения этой цели канал передачи данных должен обладать рядом соответствующих функций, главным образом: как объединять данные в блоки данных, которые на канальном уровне называются кадрами; кадр является единицей передачи канального уровня; как управлять передачей кадров по физическим каналам, включая обработку ошибок передачи и регулировку скорости отправки для соответствия приёмнику; и как обеспечить управление установлением, поддержанием и освобождением путей канала передачи данных между двумя сетевыми объектами. Канальный уровень обеспечивает надёжную передачу по ненадёжной физической среде. Его функции включают адресацию физических адресов, формирование кадров, управление потоком, обнаружение ошибок данных, повторную передачу и т. д.
Важные знания о канальном уровне:
1> Канальный уровень обеспечивает надёжную передачу данных для сетевого уровня.
2> Базовая единица данных — кадр.
3> Основной протокол: протокол Ethernet.
4> Два важных названия устройств: мост и коммутатор.
3) Сетевой уровень
Цель сетевого уровня — обеспечить прозрачную передачу данных между двумя конечными системами. Конкретные функции включают адресацию и маршрутизацию, установление, поддержание и завершение соединения. Предоставляемые им услуги избавляют транспортный уровень от необходимости понимать технологии передачи данных и коммутации в сети. Если вы хотите запомнить сетевой уровень как можно меньшим количеством слов, это «выбор пути, маршрутизация и логическая адресация».
Сетевой уровень включает множество протоколов, в том числе самый важный протокол, который также является основным протоколом TCP/IP — протокол IP. Протокол IP очень прост и предоставляет только ненадёжные услуги передачи без установления соединения. Основные функции протокола IP включают передачу дейтаграмм без установления соединения, маршрутизацию дейтаграмм и управление ошибками. К протоколам, используемым вместе с протоколом IP для реализации его функций, относятся протокол разрешения адресов (ARP), протокол обратного разрешения адресов (RARP), протокол управляющих сообщений Интернета (ICMP) и протокол управления группами Интернета (IGMP). Мы обобщим конкретные протоколы в следующих разделах. Ключевые моменты о сетевом уровне таковы:
1> Сетевой уровень отвечает за маршрутизацию пакетов между подсетями. Кроме того, сетевой уровень также может реализовывать такие функции, как управление перегрузкой и межсетевое взаимодействие.
2> Базовая единица данных — это IP-дейтаграмма.
3> Основные протоколы включают:
протокол IP (межсетевой протокол);
протокол ICMP (протокол управляющих сообщений Интернета);
протокол ARP (протокол разрешения адресов);
протокол RARP (протокол обратного разрешения адресов).
4> Важное устройство: маршрутизатор.
4) Транспортный уровень
Первый сквозной уровень, то есть уровень «хост-хост». Транспортный уровень отвечает за сегментирование данных верхних уровней и обеспечение сквозной, надежной или ненадежной передачи. Кроме того, транспортный уровень также выполняет сквозное управление ошибками и управление потоком. Задача транспортного уровня — наиболее эффективно использовать сетевые ресурсы в соответствии с характеристиками коммуникационной подсети, предоставлять функции установления, поддержания и разрыва транспортных соединений между сеансовыми уровнями двух конечных систем и отвечать за сквозную надежную передачу данных. На этом уровне блок данных протокола для передачи информации называется сегментом или сообщением. Сетевой уровень только доставляет пакеты данных, отправленные исходным узлом, узлу назначения на основе сетевых адресов, тогда как транспортный уровень отвечает за надежную доставку данных соответствующим портам. Ключевые моменты транспортного уровня:
- 1> Транспортный уровень отвечает за сегментирование данных верхних уровней и обеспечение сквозной, надежной или ненадежной передачи, а также сквозного управления ошибками и управления потоком;
- 2> Основные протоколы: протокол TCP (Transmission Control Protocol), протокол UDP (User Datagram Protocol);
- 3> Важное устройство: шлюз.
5) Сеансовый уровень
Сеансовый уровень управляет сеансовыми процессами между хостами, то есть отвечает за установление, управление и завершение сеансов между процессами. Сеансовый уровень также использует контрольные точки, вставляемые в данные, для достижения синхронизации данных.
6) Уровень представления
Уровень представления преобразует данные или информацию верхних уровней, чтобы обеспечить возможность понимания информации от прикладного уровня одного хоста прикладным уровнем другого хоста. Преобразование данных на уровне представления включает шифрование данных, сжатие, преобразование форматов и т. д.
7) Прикладной уровень
Предоставляет интерфейс для операционных систем или сетевых приложений для доступа к сетевым службам.
Ключевые моменты сеансового уровня, уровня представления и прикладного уровня:
- 1> Основная единица передачи данных — сообщение;
- 2> Основные протоколы включают: FTP (File Transfer Protocol), Telnet (Remote Login Protocol), DNS (Domain Name Resolution Protocol), SMTP (Mail Transfer Protocol), протокол POP3 (Post Office Protocol), протокол HTTP (Hyper Text Transfer Protocol).
3. IP-адрес
1) Сетевой адрес
IP-адрес состоит из номера сети (включая номер подсети) и номера хоста. Номер хоста сетевого адреса состоит из всех нулей, а сетевой адрес представляет всю сеть.
2) Широковещательный адрес
Широковещательный адрес обычно называют направленным широковещательным адресом, чтобы отличить его от ограниченного широковещательного адреса.
Номер хоста широковещательного адреса прямо противоположен номеру хоста сетевого адреса. В широковещательном адресе номер хоста состоит из всех единиц. Когда сообщение отправляется на широковещательный адрес сети, все хосты в этой сети могут получить широковещательное сообщение.
3) Многоадресный адрес
Адреса класса D являются многоадресными адресами.
Сначала вспомним адреса классов A, B, C и D:
Адреса класса A начинаются с 0, первый байт является номером сети. Диапазон адресов: 0.0.0.0~127.255.255.255; (изменено @2016.05.31)
Адреса класса B начинаются с 10, первые два байта являются номером сети. Диапазон адресов: 128.0.0.0~191.255.255.255;
Адреса класса C начинаются с 110, первые три байта являются номером сети. Диапазон адресов: 192.0.0.0~223.255.255.255.
Адреса класса D начинаются с 1110, диапазон адресов 224.0.0.0~239.255.255.255. Адреса класса D используются в качестве адресов многоадресной рассылки (связь «один-ко-многим»);
Адреса класса E начинаются с 1111, диапазон адресов 240.0.0.0~255.255.255.255. Адреса класса E — это зарезервированные адреса для будущего использования.
Примечание: Только классы A, B и C имеют разделение на номер сети и номер хоста. Адреса классов D и E не делятся на номер сети и номер хоста.
4)255.255.255.255
Этот IP-адрес относится к ограниченному широковещательному адресу. Разница между ограниченным широковещательным адресом и общим широковещательным адресом (направленным широковещательным адресом) состоит в том, что ограниченный широковещательный адрес можно использовать только в локальной сети, и маршрутизаторы не пересылают пакеты, предназначенные для ограниченного широковещательного адреса; общий широковещательный адрес может широковещательно передаваться как локально, так и между сегментами сети. Например: после того как хост 192.168.1.1/30 отправит пакет направленной широковещательной рассылки, другой сегмент сети, 192.168.1.5/30, также сможет получить дейтаграмму; если отправить дейтаграмму ограниченной широковещательной рассылки, она не сможет быть получена.
Примечание: Общие широковещательные адреса (направленные широковещательные адреса) могут проходить через некоторые маршрутизаторы (конечно, не все маршрутизаторы), тогда как ограниченные широковещательные адреса не могут проходить через маршрутизаторы.
5)0.0.0.0
Он часто используется для определения собственного IP-адреса. Например, в наших протоколах RARP, BOOTP и DHCP, если бездисковая машина с неизвестным IP-адресом хочет узнать свой IP-адрес, она отправляет IP-пакет запроса серверу в локальной области (а именно в области, экранированной маршрутизаторами) с адресом назначения 255.255.255.255.
6) Адрес обратной петли
127.0.0.0/8 используется в качестве адреса обратной петли. Адрес обратной петли представляет адрес локальной машины и часто используется для тестирования локальной машины. Наиболее часто используется 127.0.0.1.
7) Частные адреса классов A, B и C
Частные адреса также называют выделенными адресами. Они не используются глобально и имеют только локальное значение.
Частный адрес класса A: 10.0.0.0/8, диапазон: 10.0.0.0~10.255.255.255
Частный адрес класса B: 172.16.0.0/12, диапазон: 172.16.0.0~172.31.255.255
Частный адрес класса C: 192.168.0.0/16, диапазон: 192.168.0.0~192.168.255.255
4. Маска подсети и разделение сети
С постоянным расширением применения Интернета постепенно стали проявляться недостатки исходного IPv4: номер сети занимает слишком много битов, а номер хоста — слишком мало битов. Поэтому предоставляемые им адреса хостов становятся всё более дефицитными. В настоящее время, помимо использования NAT для распределения зарезервированных адресов внутри предприятия, IP-адрес более высокого класса обычно разбивается на несколько подсетей для групп пользователей разного размера.
Это в основном для эффективного использования IP-адресов при разделении сети. Используя старшие биты номера хоста в качестве номера подсети, маску подсети расширяют или сжимают от обычной границы битов сети, чтобы создать больше подсетей для определённого класса адресов. Однако при создании большего числа подсетей количество доступных адресов хостов в каждой подсети уменьшится по сравнению с исходным.
Что такое маска подсети?
Маска подсети используется для указания того, принадлежат ли два IP-адреса одной и той же подсети. Это также 32-битный двоичный адрес, в котором каждый бит 1 представляет сетевой бит, а каждый бит 0 — бит узла. Как и IP-адреса, она также выражается в виде десятичных чисел, разделённых точками. Если два IP-адреса дают одинаковый результат при побитовом И с маской подсети, это означает, что они принадлежат одной и той же подсети.
При расчёте масок подсети нужно обращать внимание на зарезервированные адреса в IP-адресах, а именно адрес «0» и широковещательный адрес. Они обозначают IP-адреса, когда адрес узла или сетевой адрес состоит из всех «0» или всех «1». Они представляют адрес локальной сети и широковещательный адрес и, как правило, не могут быть включены в расчёт.
Расчёт маски подсети:
Для IP-адреса, который не нужно дополнительно разделять на подсети, его маска подсети очень проста и может быть записана согласно её определению: например, если IP-адрес класса B — 10.12.3.0 и его не нужно дополнительно разделять на подсети, маска подсети — 255.255.0.0. Если это адрес класса C, его маска подсети — 255.255.255.0. Остальные следуют той же схеме и подробно не описываются. Ниже мы сосредоточимся на IP-адресе, в котором старшие биты узла нужно использовать как номер подсети при разделении, а оставшиеся биты — это номер узла каждой подсети. В этом случае как следует вычислять маску подсети для каждой подсети?
Ниже обобщены распространённые вопросы на собеседовании о масках подсети и разделении сети:
1) Расчёт с использованием количества подсетей
Перед расчётом маски подсети необходимо сначала определить количество подсетей, на которые нужно разделить, и требуемое количество узлов в каждой подсети.
(1) Преобразуйте количество подсетей в двоичное представление;
Например, чтобы разделить IP-адрес класса B 168.195.0.0 на 27 подсетей: 27 = 11011;
(2) Получите количество битов в этом двоичном числе, обозначаемое как N;
Это двоичное число состоит из пяти битов, поэтому N = 5.
(3) Получите классовую маску подсети для этого IP-адреса, затем установите первые N битов части адреса хоста в 1. Это даст маску подсети для разделения этого IP-адреса на подсети.
Установите первые 5 битов адресной части хоста маски подсети класса B 255.255.0.0 в 1, получая 255.255.248.0.
2) Расчёт с использованием количества хостов
Например, чтобы разделить IP-адрес класса B 168.195.0.0 на несколько подсетей, в каждой из которых 700 хостов:
(1) Преобразуйте количество хостов в двоичное представление;
700=1010111100
(2) Если количество хостов меньше или равно 254 (примечание: исключите два зарезервированных IP-адреса), то получите количество битов в двоичном представлении, обозначаемое как N; здесь N определённо < 8. Если оно больше 254, то N > 8, что означает, что адрес хоста будет занимать более 8 битов;
Это двоичное число состоит из десяти битов, поэтому N = 10;
(3) Используйте 255.255.255.255, чтобы установить все биты адреса хоста этого класса IP-адреса в 1, затем установите N битов в 0 с конца к началу. Это даст значение маски подсети.
Установите все биты адреса хоста маски подсети класса B 255.255.0.0 в 1, получая 255.255.255.255; затем установите последние 10 битов в 0 с конца к началу, то есть: 11111111.11111111.11111100.00000000, или 255.255.252.0. Это маска подсети для IP-адреса класса B 168.195.0.0, который предполагается разделить на подсети с 700 хостами.
3) Существует ещё один тип задач, в которых требуется спланировать адреса подсетей на основе количества хостов в каждой сети, ивычислить маску подсети. Это также можно рассчитать согласно вышеуказанным принципам.
Например, если в подсети 10 хостов, то IP-адреса, необходимые для этой подсети:
10+1+1+1=13
Примечание: первая добавленная 1 обозначает адрес шлюза, необходимый при подключении этой сети, а следующие две 1 относятся ксетевому адресу и широковещательному адресу.
Поскольку 13 меньше 16 (16 равно 2 в 4-й степени), биты хоста составляют 4 бита. И 256 - 16 = 240, поэтому маска подсети — 255.255.255.240.
Если в подсети 14 хостов, распространённая ошибка многих людей — по-прежнему выделять подсеть с адресным пространством 16, забывая выделить адрес для шлюза. Это неверно, потому что 14 + 1 + 1 + 1 = 17, а 17 больше 16. Следовательно, мы можем выделить только подсеть с адресным пространством 32 (32 равно 2 в 5-й степени). В этом случае маска подсети: 255.255.255.224.
5. Протокол ARP/RARP
Протокол разрешения адресов, а именно ARP (Address Resolution Protocol), — это протокол TCP/IP, который получает физический адрес на основе IP-адреса.Когда хост отправляет информацию, он широковещательно рассылает ARP-запрос, содержащий целевой IP-адрес, всем хостам в сети и получает ответные сообщения для определения физического адреса цели. После получения ответного сообщения он сохраняет IP-адрес и физический адрес в локальном ARP-кэше на определённое время и в следующий раз напрямую запрашивает ARP-кэш, чтобы сэкономить ресурсы. Протокол разрешения адресов основан на взаимном доверии между хостами в сети. Хосты в сети могут самостоятельно отправлять ответные сообщения ARP. Когда другие хосты получают ответные сообщения, они записывают их в свой локальный ARP-кэш, не проверяя подлинность сообщений. В результате злоумышленник может отправить поддельный пакет ARP-ответа определённому хосту, из-за чего отправляемая им информация не сможет достичь предполагаемого хоста или попадёт к неправильному хосту, что и представляет собой ARP-спуфинг.Команда ARP может использоваться для запроса соответствия между IP-адресами и MAC-адресами в локальном кэше ARP, добавления или удаления статических соответствий и т. д.
Пример процесса работы ARP:
IP-адрес хоста A — 192.168.1.1, а MAC-адрес — 0A-11-22-33-44-01;
IP-адрес хоста B — 192.168.1.2, а MAC-адрес — 0A-11-22-33-44-02;
Когда хост A хочет связаться с хостом B, протокол разрешения адресов может преобразовать IP-адрес хоста B (192.168.1.2) в MAC-адрес хоста B. Рабочий процесс выглядит следующим образом:
- (1) Согласно таблице маршрутизации на хосте A, IP определяет, что IP-адрес пересылки, используемый для доступа к хосту B, — 192.168.1.2. Затем хост A проверяет свой локальный кэш ARP на наличие соответствующего MAC-адреса хоста B.
- (2) Если хост A не находит сопоставление в кэше ARP, он запрашивает аппаратный адрес 192.168.1.2, тем самым широковещательно отправляя кадр ARP-запроса всем хостам в локальной сети. IP-адрес и MAC-адрес исходного хоста A оба включены в ARP-запрос. Каждый хост в локальной сети получает ARP-запрос и проверяет, совпадает ли он с его собственным IP-адресом. Если хост обнаруживает, что запрошенный IP-адрес не совпадает с его собственным, он отбрасывает ARP-запрос.
- (3) Хост B определяет, что IP-адрес в ARP-запросе совпадает с его собственным IP-адресом, и добавляет сопоставление IP-адреса и MAC-адреса хоста A в свой локальный кэш ARP.
- (4) Хост B отправляет ответное сообщение ARP, содержащее его MAC-адрес, непосредственно обратно хосту A.
- (5) Когда хост A получает ответное сообщение ARP от хоста B, он обновляет кэш ARP сопоставлением IP-адреса и MAC-адреса хоста B. Локальный кэш имеет время жизни; после истечения времени жизни вышеописанный процесс повторяется снова. Как только MAC-адрес хоста B определён, хост A может отправлять IP-трафик хосту B.
Протокол обратного разрешения адресов, а именно RARP, выполняет функцию, противоположную функции ARP. Он преобразует физический адрес хоста в локальной сети в IP-адрес.
Например, если хост в локальной сети знает только свой физический адрес, но не IP-адрес, он может отправить широковещательный запрос по протоколу RARP, чтобы запросить свой собственный IP-адрес, а RARP-сервер должен ответить.
Порядок работы протокола RARP:
- (1) Отправить локальный широковещательный запрос RARP. В этом широковещательном пакете объявить свой MAC-адрес и запросить любой RARP-сервер, получивший этот запрос, назначить IP-адрес;
- (2) После получения запроса RARP-сервер в локальном сегменте сети проверяет свой список RARP, чтобы найти IP-адрес, соответствующий MAC-адресу;
- (3) Если он существует, RARP-сервер отправляет ответный пакет исходному хосту и предоставляет этот IP-адрес партнерскому хосту для использования;
- (4) Если он не существует, RARP-сервер не отвечает на этот запрос;
6. Протокол маршрутизации
К распространенным протоколам маршрутизации относятся: протокол RIP, протокол OSPF.
RIPПротокол: В основе лежит алгоритм Беллмана — Форда. Его метрика маршрутизации — количество переходов, а максимальное количество переходов — 15. Если количество переходов превышает 15, пакет данных отбрасывается.
OSPFПротокол: Open Shortest Path First (OSPF). В основе лежит алгоритм Дейкстры. Это протокол маршрутизации по состоянию каналов. Его метрики маршрутизации — пропускная способность и задержка.
7. Протокол TCP/IP
Протокол TCP/IP — самый базовый протокол Интернета и основа международной взаимосвязанной сети. Он состоит из протокола IP на сетевом уровне и протокола TCP на транспортном уровне. Простыми словами: TCP отвечает за обнаружение проблем передачи. Как только возникает проблема, он посылает сигнал с запросом повторной передачи, пока все данные не будут безопасно и правильно переданы к месту назначения. IP назначает адрес каждому сетевому устройству в Интернете.
Уровень IP принимает пакеты данных от нижнего уровня (уровня сетевого интерфейса, например драйвера устройства Ethernet) и отправляет их на верхний уровень — TCP или UDP; наоборот, уровень IP также передаёт пакеты данных, полученные от уровня TCP или UDP, на нижний уровень. IP-дейтаграммы ненадёжны, поскольку IP ничего не делает, чтобы подтвердить, были ли пакеты данных отправлены по порядку или повреждены. IP-дейтаграммы содержат адрес хоста, отправившего их (адрес источника), и адрес хоста, получающего их (адрес назначения).
TCP — это протокол связи с установлением соединения. Соединение устанавливается посредством трёхстороннего рукопожатия, и по завершении связи соединение должно быть разорвано. Поскольку TCP ориентирован на соединение, он может использоваться только для сквозной связи. TCP обеспечивает надёжную службу потока данных и использует технику «положительное подтверждение с повторной передачей» для достижения надёжности передачи. TCP также использует метод под названием «скользящее окно» для управления потоком. Так называемое окно фактически представляет возможность приёма и используется для ограничения скорости отправки отправителем.
Формат заголовка сегмента TCP:

Трёхстороннее рукопожатие и четырёхэтапное завершение соединения протокола TCP:
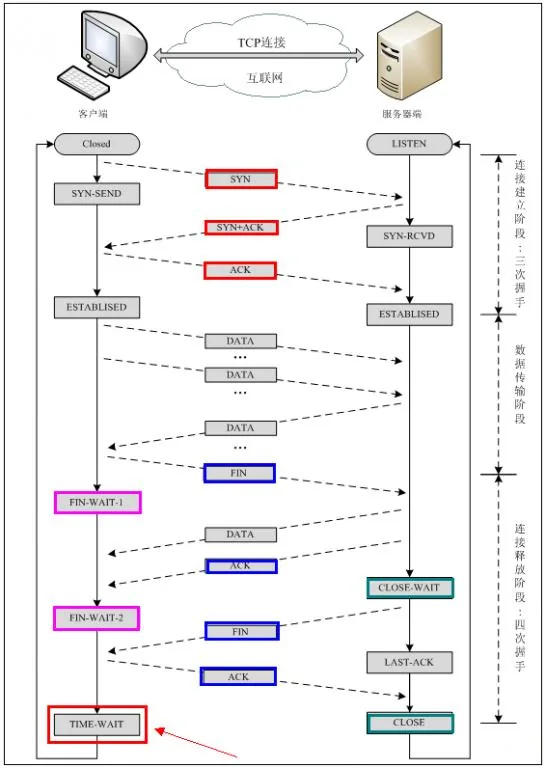
Примечание: seq: "sequence" порядковый номер;ack: "acknowledge" номер подтверждения;SYN: "synchronize" флаг запроса синхронизации;;ACK: "acknowledge" флаг подтверждения";FIN: "Finally" флаг завершения.
Процесс установления TCP-соединения:Сначала Клиент отправляет сегмент запроса на соединение. После его получения Сервер отвечает сегментом ACK и выделяет ресурсы для этого соединения. После получения сегмента ACK Клиент также отправляет Серверу сегмент ACK и выделяет ресурсы. Таким образом, TCP-соединение устанавливается.
Процесс завершения TCP-соединения:Предположим, Клиент инициирует запрос на завершение соединения, то есть отправляет сегмент FIN. После того как Сервер получает сегмент FIN, это означает «у меня (Клиента) больше нет данных для отправки тебе», но если у тебя всё ещё есть неотправленные данные, не нужно спешить закрывать сокет, можно продолжать отправлять данные. Поэтому сначала вы отправляете ACK: «сообщаю Клиенту, что я получил твой запрос, но я ещё не готов, пожалуйста, продолжай ждать моего сообщения». В этот момент Клиент переходит в состояние FIN_WAIT и продолжает ждать сегмент FIN от Сервера. Когда Сервер определяет, что данные полностью отправлены, он отправляет Клиенту сегмент FIN, «сообщая Клиенту: хорошо, я закончил отправку данных здесь и готов закрыть соединение». Получив сегмент FIN, Клиент «знает, что может закрыть соединение, но всё ещё не доверяет сети и опасается, что Сервер может не узнать, что нужно закрываться, поэтому после отправки ACK переходит в состояние TIME_WAIT. Если Сервер не получит ACK, он сможет выполнить повторную передачу». После того как Сервер получает ACK, он «знает, что может разорвать соединение». После того как Клиент ждёт 2MSL и всё ещё не получает ответа, это доказывает, что Сервер нормально закрыл соединение. Что ж, Клиент тоже может закрыть соединение. Ок, TCP-соединение закрывается таким образом!
Зачем нужно трёхстороннее рукопожатие?
В случае только двух «рукопожатий» предположим, что Клиент хочет установить соединение с Сервером, но из-за того, что датаграмма запроса на соединение теряется по пути, Клиенту приходится отправить её повторно. В этот момент Сервер получает только один запрос на соединение, поэтому он может нормально установить соединение. Однако иногда Клиент повторно отправляет запрос не потому, что датаграмма потерялась, а потому, что данные могут быть заблокированы на определённом узле во время передачи из-за высокой сетевой нагрузки. В этом случае Сервер последовательно получит 2 запроса и продолжит ждать, пока два запроса Клиента отправят ему данные... Проблема именно здесь: Клиент фактически сделал только один запрос, но у Сервера 2 ответа. В крайних случаях Клиент может повторно отправлять данные запроса несколько раз, из-за чего Сервер в конечном итоге установит N множественных ожиданий ответов, что приводит к большой трате ресурсов! Поэтому «трёхстороннее рукопожатие» совершенно необходимо!
Почему четыре волны?
Представьте, если вы сейчас клиент и хотите разорвать все соединения с Сервером, что бы вы сделали? Сначала вы прекращаете отправлять данные Серверу и ждёте ответа Сервера. Но на этом дело не заканчивается. Хотя вы больше не отправляете данные Серверу, поскольку ранее уже установили равноправное соединение, теперь он также имеет инициативу отправлять данные вам; поэтому Сервер тоже должен прекратить активно отправлять вам данные и дождаться вашего подтверждения. Фактически, попросту говоря, это обеспечивает полное выполнение договора между обеими сторонами!
Протоколы, использующие TCP: FTP (File Transfer Protocol), Telnet (Remote Login Protocol), SMTP (Simple Mail Transfer Protocol), POP3 (в отличие от SMTP, используется для получения почты), протокол HTTP и т. д.
8. Протокол UDP
UDP (User Datagram Protocol) — это протокол связи без установления соединения. Данные UDP включают информацию о номере порта назначения и номере исходного порта. Поскольку связь не требует соединения, может быть достигнута широковещательная передача.
UDP-связь не требует подтверждения от получателя. Это ненадёжная передача, и могут происходить потери пакетов. В практических приложениях программистам требуется проверять это программными средствами.
UDP и TCP находятся на одном уровне, но UDP не заботится о порядке, ошибках или повторной передаче пакетов данных. Поэтому UDP не используется для ориентированных на соединение служб, использующих виртуальные каналы. UDP в основном используется для служб, ориентированных на запрос-ответ, таких как NFS. По сравнению с FTP или Telnet эти службы требуют обмена меньшим объёмом информации.
Каждое UDP-сообщение делится на две части: заголовок UDP и область данных UDP. Заголовок состоит из четырёх 16-битных (2-байтовых) полей, которые соответственно описывают порт источника, порт назначения, длину сообщения и контрольную сумму сообщения. Заголовок UDP состоит из 4 полей, каждое занимает 2 байта, следующим образом:
- (1) Номер порта источника;
- (2) Номер порта назначения;
- (3) Длина датаграммы;
- (4) Контрольная сумма.
К протоколам, использующим UDP, относятся: TFTP (Trivial File Transfer Protocol), SNMP (Simple Network Management Protocol), DNS (протокол разрешения доменных имён), NFS, BOOTP.
TCP и UDP Разница между TCP и UDP:TCP — это ориентированная на соединение, надёжная служба байтового потока; UDP — это служба дейтаграмм без установления соединения, ненадёжная.
9. Протокол DNS
DNS — это сокращение от Domain Name System, которое используется для именования компьютеров и сетевых служб, организованных в иерархию доменов.Это можно просто понимать как преобразование URL в IP-адрес.Доменное имя состоит из строки слов или сокращений, разделённых точками. Каждое доменное имя соответствует уникальному IP-адресу. В Интернете существует взаимно однозначное соответствие между доменными именами и IP-адресами. DNS — это сервер, выполняющий разрешение доменных имён. Именование DNS используется в сетях TCP/IP, таких как Интернет, для поиска компьютеров и служб по удобным для пользователя именам.
10. Протокол NAT
NAT (Network Address Translation) — это технология для доступа к WAN. Это технология преобразования, которая переводит частные (зарезервированные) адреса в легальные IP-адреса. Она широко используется в различных типах способов доступа в Интернет и различных типах сетей. Причина проста: NAT не только отлично решает проблему нехватки IP-адресов, но и эффективно избегает атак извне сети, скрывая и защищая компьютеры внутри сети.
11. Протокол DHCP
DHCP (Dynamic Host Configuration Protocol) — это сетевой протокол для локальных сетей. Он работает с использованием протокола UDP и имеет две основные цели: автоматически назначать IP-адреса внутренним сетям или поставщикам сетевых услуг, а также служить средством для пользователей или администраторов внутренней сети для централизованного управления всеми компьютерами.
12. Протокол HTTP
HTTP (HyperText Transfer Protocol) — наиболее широко используемый сетевой протокол в Интернете. Все файлы WWW должны соответствовать этому стандарту. HTTP Какие запросы включает протокол?
GET: Запросы на чтение информации, идентифицируемой URL.
POST: Добавляет информацию на сервер (например, комментарии).
PUT: Сохраняет документ по указанному URL.
DELETE: Удаляет ресурс, идентифицируемый указанным URL.
HTTP Среди них, POST и GET разница
- 1) GET предназначен для получения данных с сервера, тогда как POST — для отправки данных на сервер.
- 2) GET добавляет очередь данных параметров к URL, указанному в атрибуте Action отправляемой формы, при этом значения соответствуют один к одному каждому полю формы, и это можно увидеть в URL.
- 3) GET передаёт небольшой объём данных, не более 2KB; POST передаёт больший объём данных, обычно считается неограниченным по умолчанию.
- 4) Согласно спецификации HTTP, GET используется для получения информации и должен быть безопасным и идемпотентным.
- I. Так называемыйбезопасныйозначает, что операция используется для получения информации, а не для её изменения. Иными словами, GET-запросы обычно не должны вызывать побочных эффектов. То есть он лишь извлекает информацию о ресурсе, как запрос к базе данных, и не изменяет и не добавляет данные, а также не влияет на состояние ресурса.
- II. Идемпотентныйозначает, что несколько запросов к одному и тому же URL должны возвращать одинаковый результат.
13. Пример
Введите в браузереhttp://www.baidu.com/весь процесс, выполняемый после этого.
Теперь предположим, что мы вводим http://www.baidu.com в браузере клиента, а baidu.com — это сервер, к которому нужно обратиться. Ниже приведён подробный анализ серии протокольных операций, которые клиент выполняет для доступа к серверу:
- 1) Браузер клиента с помощью DNS преобразует IP-адрес www.baidu.com в 220.181.27.48 и использует этот IP-адрес для поиска пути от клиента к серверу. Браузер клиента инициирует HTTP-сеанс к 220.161.27.48, затем инкапсулирует пакет данных через TCP и передаёт его на сетевой уровень.
- 2) На транспортном уровне клиента запрос HTTP-сеанса делится на сегменты, и добавляются порты источника и назначения. Например, сервер использует порт 80 для прослушивания клиентских запросов, тогда как клиент случайным образом выбирает порт, например 5000, для обмена с сервером, и сервер возвращает соответствующий запрос на порт 5000 клиента. Затем IP-адрес на уровне IP используется для поиска пункта назначения.
- 3) Сетевому уровню клиента не нужно заботиться о прикладном или транспортном уровне. Его основная задача — определить, как достичь сервера, путём просмотра таблицы маршрутизации. В этом процессе он может пройти через несколько маршрутизаторов. Всё это задачи, выполняемые маршрутизаторами, и они не будут подробно описаны. Он просто решает, какой путь выбрать, чтобы достичь сервера, путём просмотра таблицы маршрутизации.
- 4) На канальном уровне клиента пакет отправляется маршрутизатору через канальный уровень. MAC-адрес, соответствующий заданному IP-адресу, находится с помощью протокола соседства, после чего отправляется ARP-запрос для поиска адреса назначения. После получения ответа IP-пакет, обмен которым осуществляется посредством ARP-запроса/ответа, теперь может быть передан, и затем IP-пакет отправляется на адрес сервера.
Оригинальная ссылка: http://www.cnblogs.com/maybe2030/p/4781555.html