Базовые понятия
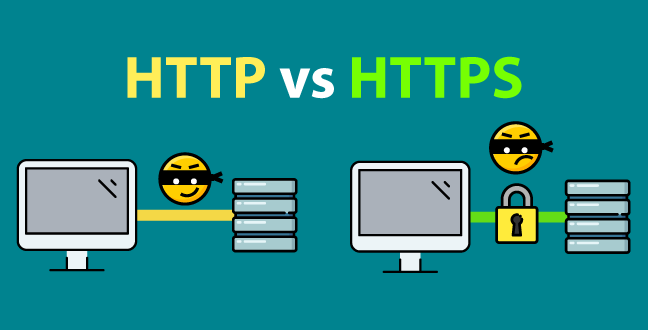
HTTP(HyperText Transfer Protocol) — это протокол прикладного уровня, используемый для распределённых, совместных и гипермедийных информационных систем. Проще говоря, это метод публикации и получения HTML-страниц, используемый для передачи информации между веб-браузерами и веб-серверами.
HTTP по умолчанию работает на порту 80 протокола TCP. Когда пользователи посещают веб-сайтыhttp://с префиксом [http://], это стандартные HTTP-сервисы.
Протокол HTTP передаёт содержимое в открытом виде и не обеспечивает никакой формы шифрования данных. Если злоумышленник перехватит передаваемые сообщения между веб-браузером и веб-сервером, он сможет напрямую прочитать содержащуюся в них информацию. Поэтому протокол HTTP не подходит для передачи конфиденциальной информации, такой как номера кредитных карт, пароли и другие платёжные данные.
HTTPS(Hypertext Transfer Protocol Secure) — это транспортный протокол для безопасной связи по компьютерным сетям. HTTPS взаимодействует через HTTP, но использует SSL/TLS для шифрования пакетов данных. Основная цель разработки HTTPS — обеспечить проверку подлинности веб-серверов и защитить конфиденциальность и целостность обмениваемых данных.
HTTPS по умолчанию работает на порту 443 протокола TCP. Обычно схема его работы выглядит следующим образом:
- 1. Трёхстороннее рукопожатие синхронизации TCP
- 2. Клиент проверяет цифровой сертификат сервера
- 3. Алгоритм DH согласовывает ключ для алгоритма симметричного шифрования и ключ для алгоритма хеширования
- 4. Согласование защищённого шифрованного туннеля SSL завершено
- 5. Веб-страница передаётся в зашифрованном виде, зашифрованная с использованием согласованного алгоритма симметричного шифрования и ключа, что обеспечивает конфиденциальность данных; согласованный алгоритм хеширования используется для защиты целостности данных, гарантируя, что данные не будут изменены.
По состоянию на июнь 2018 года 34.6% из 1 миллиона лучших сайтов в рейтинге Alexa использовали HTTPS по умолчанию, 43.1% из 141,387 самых популярных сайтов в интернете имели безопасно реализованный HTTPS, и 45% загрузок страниц (зарегистрированных через Firefox) использовали HTTPS. В марте 2017 года 0.11% от общего числа зарегистрированных доменных имён в Китае использовали HTTPS.
Согласно статистике Mozilla, с января 2017 года более половины трафика веб-сайтов было зашифровано.
Разница между HTTP и HTTPS
- HTTP передаёт данные в открытом виде, и данные не шифруются, поэтому безопасность низкая. HTTPS (SSL+HTTP) шифрует процесс передачи данных, поэтому безопасность выше.
- Использование протокола HTTPS требует получения сертификата от CA (удостоверяющего центра). Как правило, бесплатных сертификатов мало, поэтому требуется определённая плата. Центры сертификации включают: Symantec, Comodo, GoDaddy, GlobalSign и т. д.
- Скорость отклика страниц HTTP выше, чем у HTTPS, в основном потому, что HTTP использует трёхстороннее рукопожатие TCP для установления соединения, требуя от клиента и сервера обмена 3 пакетами, тогда как HTTPS, помимо трёх пакетов TCP, также требует 9 пакетов, необходимых для рукопожатия SSL, то есть всего 12 пакетов.
- HTTP и HTTPS используют совершенно разные способы подключения и разные порты: первый использует 80, а второй — 443.
- HTTPS на самом деле представляет собой протокол HTTP, построенный поверх SSL/TLS, поэтому HTTPS потребляет больше серверных ресурсов, чем HTTP.
Трёхстороннее рукопожатие TCP
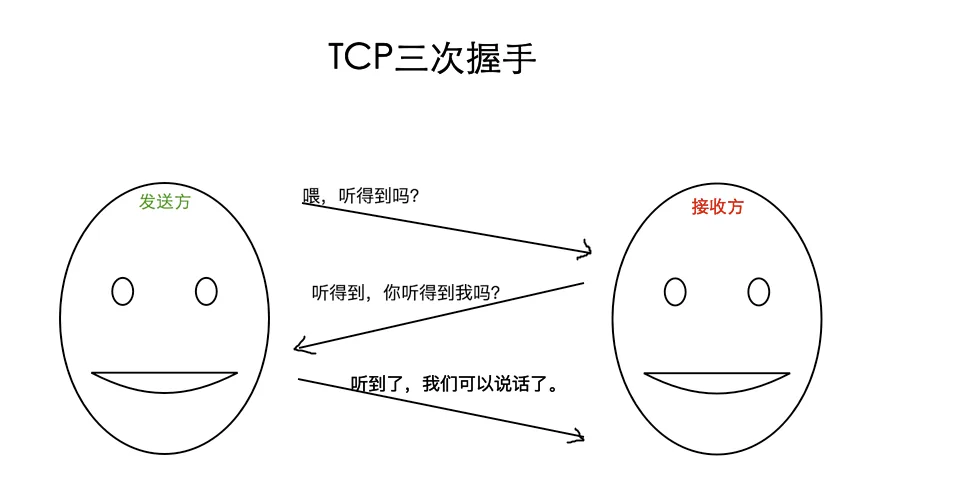
В протоколе TCP/IP протокол TCP устанавливает надёжное соединение посредством трёхстороннего рукопожатия.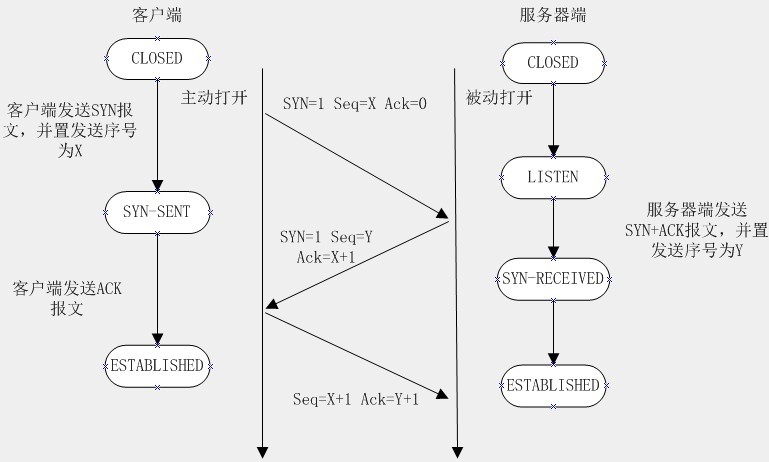
- Первое рукопожатие: клиент пытается подключиться к серверу и отправляет пакет SYN (Synchronize Sequence Numbers), syn=j. Клиент переходит в состояние SYN_SEND и ожидает подтверждения от сервера.
- Второе рукопожатие: сервер получает пакет SYN от клиента и подтверждает его (ack=j+1), одновременно отправляя клиенту пакет SYN (syn=k), то есть пакет SYN+ACK. В этот момент сервер переходит в состояние SYN_RECV.
- Третье рукопожатие: клиент получает пакет SYN+ACK от сервера и отправляет серверу пакет подтверждения ACK (ack=k+1). После отправки этого пакета клиент и сервер переходят в состояние ESTABLISHED, завершая трёхстороннее рукопожатие.
Упрощённо:
Как работает HTTPS
Все мы знаем, что HTTPS может шифровать информацию, чтобы предотвратить получение конфиденциальной информации третьими лицами, поэтому многие высокозащищённые сервисы, такие как банковские сайты или почтовые сервисы, используют протокол HTTPS.
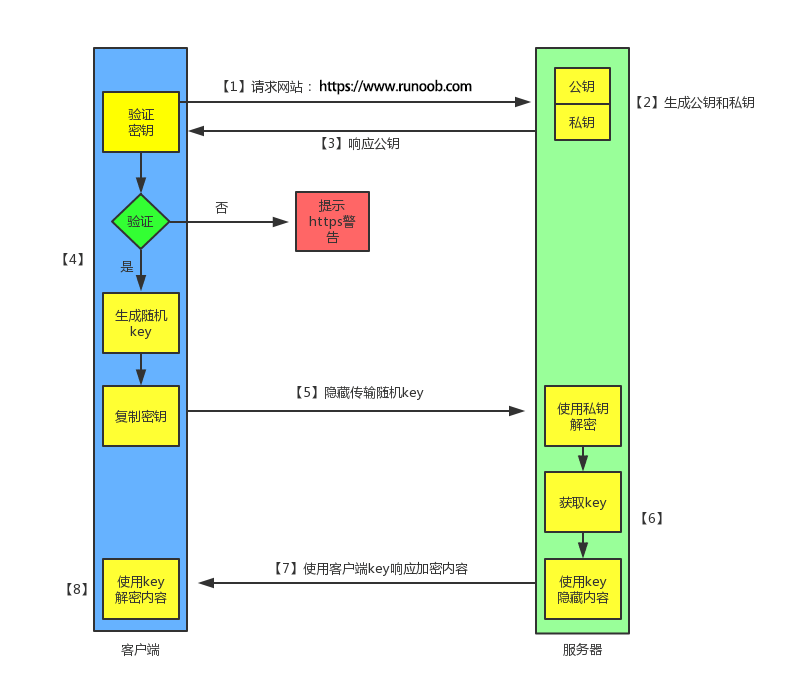
1. Клиент инициирует HTTPS-запрос
Здесь особо нечего сказать: пользователь вводит HTTPS-URL в браузере и затем подключается к порту 443 сервера.
2. Настройка на стороне сервера
Сервер, использующий протокол HTTPS, должен иметь цифровой сертификат, который может быть самодельным или заказанным у организации. Разница в том, что самоподписанные сертификаты требуют прохождения проверки на стороне клиента, прежде чем доступ может быть продолжен, тогда как сертификаты, заказанные у доверенных компаний, не будут вызывать появления страницы с предупреждением (StartSSL — хороший выбор, с 1 годом бесплатного обслуживания).
Этот сертификат на самом деле представляет собой пару из открытого и закрытого ключей. Если вы не совсем понимаете, что такое открытый и закрытый ключи, представьте ключ и навесной замок. Только у вас во всём мире есть этот ключ. Вы можете отдать замок другим. Другие могут использовать замок, чтобы запереть важные вещи, а затем отправить их вам. Поскольку только у вас есть ключ, только вы можете увидеть вещи, запертые этим замком.
3. Передача сертификата
Этот сертификат на самом деле является открытым ключом, но он содержит много информации, такой как удостоверяющий центр, срок действия и так далее.
4. Клиент разбирает сертификат
Эта часть работы выполняется TLS на стороне клиента. Сначала он проверяет, действителен ли открытый ключ, например, удостоверяющий центр, срок действия и т. д. Если обнаруживается аномалия, появится окно предупреждения, указывающее на проблему с сертификатом.
Если с сертификатом нет проблем, генерируется случайное значение, и затем сертификат используется для шифрования этого случайного значения, как было сказано выше: заприте случайное значение навесным замком, чтобы, если у вас нет ключа, вы не могли увидеть заблокированное содержимое.
5. Передача зашифрованной информации
Здесь передаётся случайное значение, зашифрованное сертификатом. Цель — позволить серверу получить это случайное значение, чтобы последующее взаимодействие между клиентом и сервером можно было шифровать и расшифровывать с использованием этого случайного значения.
6. Сервер расшифровывает информацию
После расшифровки закрытым ключом сервер получает случайное значение (симметричный ключ), отправленное клиентом, а затем симметрично шифрует содержимое этим значением. Так называемое симметричное шифрование означает смешивание информации и закрытого ключа вместе с помощью некоторого алгоритма, так что, если вы не знаете закрытого ключа, вы не можете получить содержимое. А поскольку и клиент, и сервер знают этот закрытый ключ, пока алгоритм шифрования достаточно надёжен, а закрытый ключ достаточно сложен, данные достаточно защищены.
7. Передача зашифрованной информации
Эта часть информации шифруется на стороне сервера закрытым ключом и может быть восстановлена на стороне клиента.
8. Клиент расшифровывает информацию
Клиент использует ранее сгенерированный закрытый ключ для расшифровки информации, отправленной сервером, тем самым получая расшифрованное содержимое. На протяжении всего процесса, даже если третья сторона перехватит данные, она ничего не сможет с ними сделать.