Protocolo TLS
TLS (Transport Layer Security, Seguridad de la Capa de Transporte) es un protocolo utilizado para cifrar la transmisión de datos en la red, diseñado para proteger la confidencialidad, la integridad y la autenticación de los datos.
TLS es el sucesor de SSL (Secure Sockets Layer, Capa de Sockets Seguros), que proporciona mayor seguridad y rendimiento. TLS es la base de protocolos de seguridad como HTTPS, SMTPS, FTPS, etc.
Cómo funciona TLS
TLS protege la seguridad de la transmisión de datos insertando una capa de cifrado entre la capa de aplicación y la capa de transporte. Su función principal es establecer un canal cifrado y verificar la identidad.
1. Proceso de negociación (handshake) de TLS
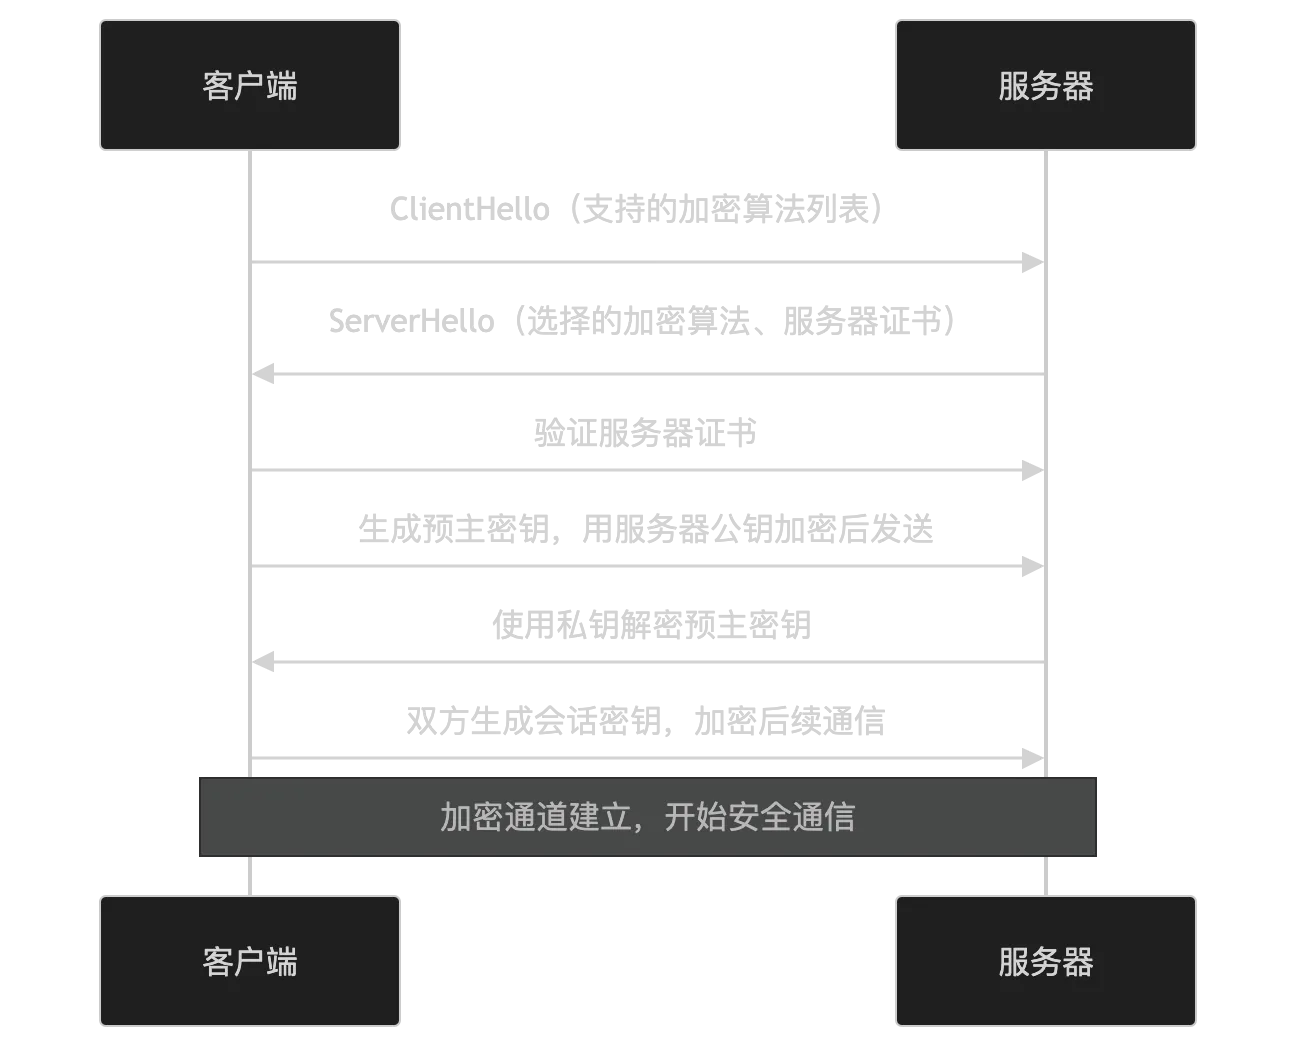
- ClientHello: El cliente envía la lista de algoritmos de cifrado compatibles.
- ServerHello: El servidor selecciona el algoritmo de cifrado y envía el certificado del servidor.
- Verificación del certificado: El cliente verifica la validez del certificado del servidor.
- Intercambio de claves: El cliente genera una clave premaestra, la cifra con la clave pública del servidor y la envía.
- Clave de sesión: Ambas partes generan una clave de sesión basada en la clave premaestra para cifrar las comunicaciones posteriores.
2. Comunicación segura
Una vez establecido el canal cifrado, el cliente y el servidor se comunican de forma segura a través de TLS:
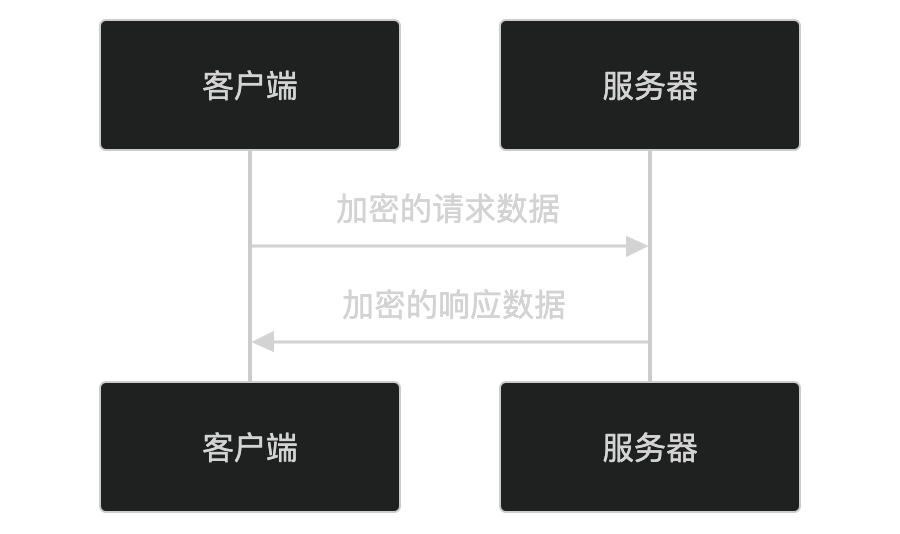
- El cliente envía datos de solicitud cifrados.
- El servidor devuelve datos de respuesta cifrados.
Características clave de TLS
-
Comunicación cifrada:
- Utiliza cifrado simétrico (como AES) para cifrar los datos.
- Utiliza cifrado asimétrico (como RSA, ECDHE) para intercambiar claves.
-
Autenticación:
- Verifica la identidad del servidor mediante el certificado del servidor.
- Opcionalmente, verifica la identidad del cliente mediante el certificado del cliente.
-
Integridad de los datos:
- Utiliza algoritmos hash (como SHA) para garantizar que los datos no hayan sido alterados.
-
Secreto perfecto hacia adelante:
- Utiliza algoritmos de intercambio de claves temporales (como ECDHE); incluso si la clave a largo plazo se ve comprometida, las comunicaciones históricas no podrán ser descifradas.
-
Compatibilidad:
- Soporta múltiples algoritmos de cifrado y versiones de protocolo.
Escenarios de aplicación de TLS
TLS se utiliza ampliamente en los siguientes escenarios:
- HTTPS: Protege la seguridad de la navegación web.
- SMTPS: Protege la seguridad de la transmisión de correos.
- FTPS: Protege la seguridad de la transmisión de archivos.
- VPN: Protege la seguridad del acceso remoto.
- Llamadas a API: Protege la confidencialidad y la integridad de la transmisión de datos.
Seguridad de TLS
TLS mejora la seguridad mediante los siguientes mecanismos:
- Transmisión cifrada: Evita que los datos sean interceptados.
- Autenticación: Evita que el servidor sea suplantado.
- Integridad de los datos: Evita que los datos sean alterados.
- Secreto perfecto hacia adelante: Protege la seguridad de las comunicaciones históricas.
Certificados de TLS
La seguridad de TLS depende del certificado del servidor. El certificado es emitido por una autoridad de certificación (CA) de confianza y contiene la siguiente información:
- Nombre de dominio: El nombre de dominio al que está vinculado el certificado.
- Clave pública: Se utiliza para cifrar la comunicación.
- Período de validez: El período de validez del certificado.
- Firma: La firma de la CA sobre el certificado, utilizada para verificar la autenticidad del certificado.
Versiones de TLS
TLS tiene varias versiones, cuyas principales diferencias radican en la seguridad y el rendimiento:
- TLS 1.0:
- Basado en SSL 3.0, con baja seguridad, ya no se recomienda su uso.
- TLS 1.1:
- Corrigió algunas vulnerabilidades de TLS 1.0, pero aún presenta riesgos de seguridad.
- TLS 1.2:
- La versión más utilizada actualmente, que ofrece una seguridad más sólida.
- TLS 1.3:
- La versión más reciente, que simplifica el proceso de negociación (handshake) y ofrece mayor seguridad y rendimiento.
Alternativas a TLS
En algunos escenarios, se pueden utilizar las siguientes alternativas:
- IPSec: Proporciona cifrado y autenticación en la capa de red.
- SSH: Proporciona cifrado y autenticación en la capa de aplicación.
En resumen, TLS es un protocolo utilizado para cifrar la transmisión de datos. Mediante mecanismos de cifrado y autenticación, protege la confidencialidad, la integridad y la autenticación de los datos. Se utiliza ampliamente en escenarios como HTTPS, SMTPS, FTPS, etc., y es la solución estándar para proteger la transmisión de datos.
Otras extensiones