TLS Protocole
TLS (Transport Layer Security) est un protocole de chiffrement des transmissions de données sur un réseau, conçu pour protéger la confidentialité, l'intégrité et l'authentification des données.
TLS est le successeur de SSL (Secure Sockets Layer), offrant une sécurité et des performances renforcées. TLS est la base de protocoles sécurisés tels que HTTPS, SMTPS et FTPS.
Fonctionnement de TLS
TLS protège la sécurité de la transmission des données en insérant une couche de chiffrement entre la couche application et la couche transport. Ses fonctions essentielles sont d'établir un canal chiffré et de vérifier l'identité.
1. Processus de handshake TLS
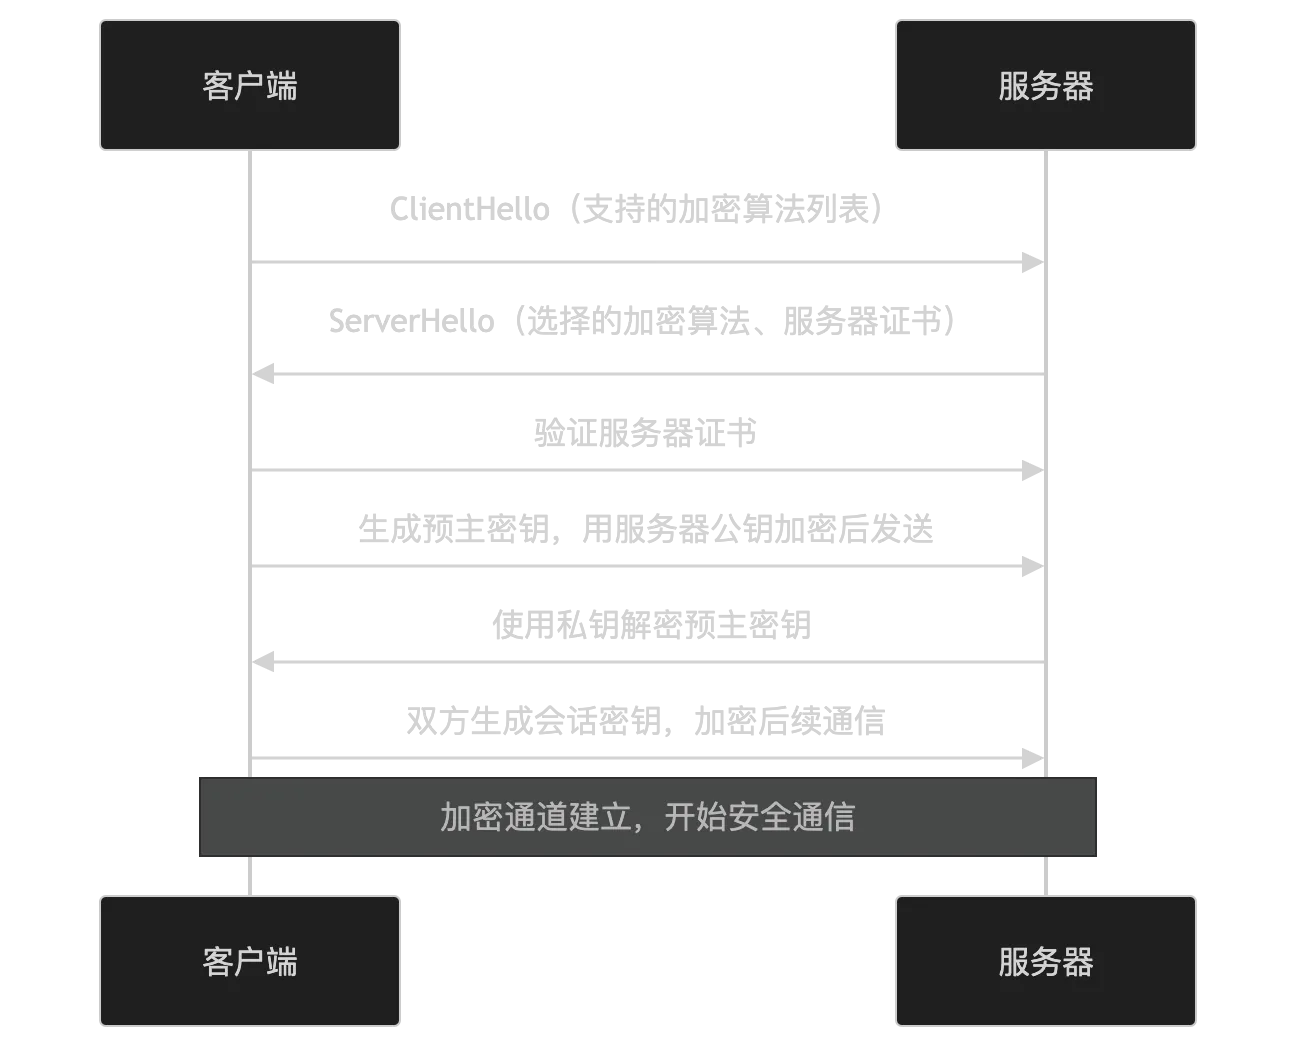
- ClientHello: Le client envoie une liste d'algorithmes de chiffrement pris en charge.
- ServerHello: Le serveur sélectionne un algorithme de chiffrement et envoie son certificat de serveur.
- Vérification du certificat: Le client vérifie la validité du certificat du serveur.
- Échange de clés: Le client génère un secret pré-maître, le chiffre avec la clé publique du serveur et l'envoie.
- Clé de session: Les deux parties génèrent une clé de session à partir du secret pré-maître, qui est utilisée pour chiffrer les communications ultérieures.
2. Communication sécurisée
Une fois le canal chiffré établi, le client et le serveur communiquent de manière sécurisée via TLS :
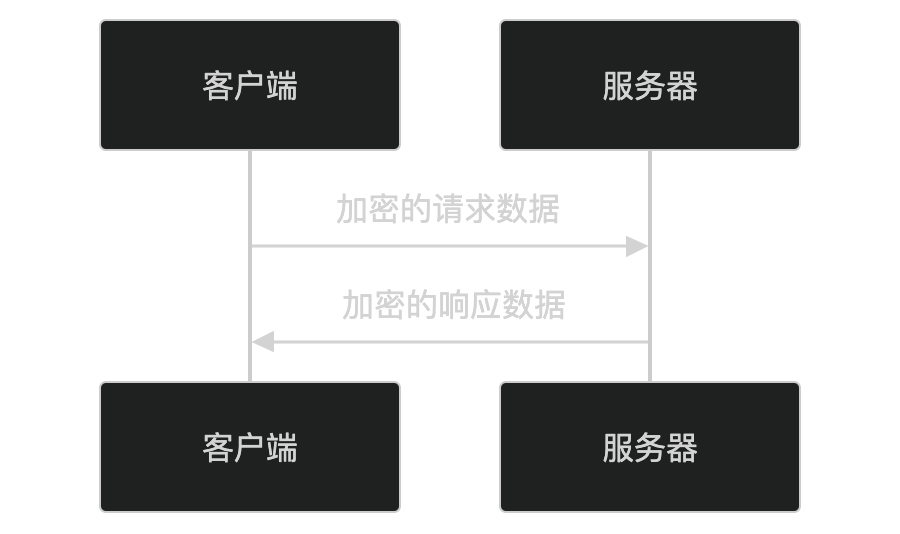
- Le client envoie des données de requête chiffrées.
- Le serveur renvoie des données de réponse chiffrées.
Caractéristiques clés de TLS
-
Communication chiffrée:
- Utilise un chiffrement symétrique (tel qu'AES) pour chiffrer les données.
- Utilise un chiffrement asymétrique (tel que RSA, ECDHE) pour échanger des clés.
-
Authentification:
- Vérifie l'identité du serveur au moyen de son certificat de serveur.
- Vérifie éventuellement l'identité du client à l'aide d'un certificat client.
-
Intégrité des données:
- Utilise des algorithmes de hachage (tels que SHA) pour garantir que les données n'ont pas été altérées.
-
Confidentialité persistante:
- Utilise des algorithmes d'échange de clés éphémères (tels que ECDHE), de sorte que même si les clés à long terme sont compromises, les communications historiques ne peuvent pas être déchiffrées.
-
Compatibilité:
- Prend en charge plusieurs algorithmes de chiffrement et versions de protocole.
Scénarios d'utilisation de TLS
TLS est largement utilisé dans les scénarios suivants :
- HTTPS: Protège la sécurité de la navigation web.
- SMTPS: Protège la sécurité de la transmission des e-mails.
- FTPS: Protège la sécurité du transfert de fichiers.
- VPN: Protège la sécurité de l'accès à distance.
- Appels API: Protègent la confidentialité et l'intégrité de la transmission des données.
Sécurité TLS
TLS améliore la sécurité grâce aux mécanismes suivants :
- Transmission chiffrée: Empêche l'écoute des données.
- Authentification: empêche l'usurpation d'identité des serveurs.
- Intégrité des données: Empêche la falsification des données.
- Confidentialité persistante: Protège la sécurité des communications historiques.
Certificats TLS
La sécurité TLS repose sur les certificats de serveur. Les certificats sont émis par des autorités de certification (AC) de confiance et contiennent les informations suivantes :
- Nom de domaine: Le nom de domaine lié au certificat.
- Clé publique: utilisée pour chiffrer les communications.
- Période de validité: La période de validité du certificat.
- Signature: La signature de l'autorité de certification sur le certificat, utilisée pour vérifier l'authenticité du certificat.
Versions de TLS
TLS possède plusieurs versions, qui diffèrent principalement en matière de sécurité et de performances :
- TLS 1.0:
- Basé sur SSL 3.0, avec une sécurité plus faible, n'est plus recommandé.
- TLS 1.1:
- Corrige certaines vulnérabilités de TLS 1.0, mais des risques de sécurité subsistent.
- TLS 1.2:
- Version actuellement largement utilisée, offrant une sécurité renforcée.
- TLS 1.3:
- La dernière version simplifie le processus de poignée de main, offrant une sécurité et des performances renforcées.
Alternatives à TLS
Dans certains scénarios, les alternatives suivantes peuvent être utilisées :
- IPSec: Fournit le chiffrement et l'authentification au niveau de la couche réseau.
- SSH: Fournit le chiffrement et l'authentification au niveau de la couche application.
En résumé, TLS est un protocole de chiffrement des transmissions de données, qui protège la confidentialité, l'intégrité et l'authentification des données au moyen de mécanismes de chiffrement et d'authentification. Il est largement utilisé dans des scénarios tels que HTTPS, SMTPS et FTPS, et constitue la solution standard pour protéger la transmission des données.
Autres extensions