Protocolo HTTPS
HTTPS (HyperText Transfer Protocol Secure, Protocolo seguro de transferencia de hipertexto) es una versión segura de HTTP, que añade una capa de cifrado TLS/SSL entre HTTP y la capa de transporte para proteger la seguridad e integridad de la transmisión de datos.
HTTPS se usa ampliamente para proteger la transmisión de información sensible (como credenciales de inicio de sesión, información de pago).
Principio de funcionamiento de HTTPS
El núcleo de HTTPS es añadir una capa de cifrado TLS/SSL sobre HTTP, protegiendo la transmisión de datos mediante mecanismos de cifrado y autenticación.
1. Establecimiento de conexión HTTPS
- ClientHello: El cliente envía una lista de algoritmos de cifrado compatibles.
- ServerHello: El servidor selecciona el algoritmo de cifrado y envía el certificado del servidor.
- Verificación de certificado: El cliente verifica la validez del certificado del servidor.
- Intercambio de claves: El cliente genera una clave premaestra, la cifra con la clave pública del servidor y la envía.
- Clave de sesión: Ambas partes generan una clave de sesión a partir de la clave premaestra, que se utiliza para cifrar las comunicaciones posteriores.
2. Comunicación HTTP
Después de establecer el canal cifrado, el cliente y el servidor realizan la comunicación HTTP a través de HTTPS:
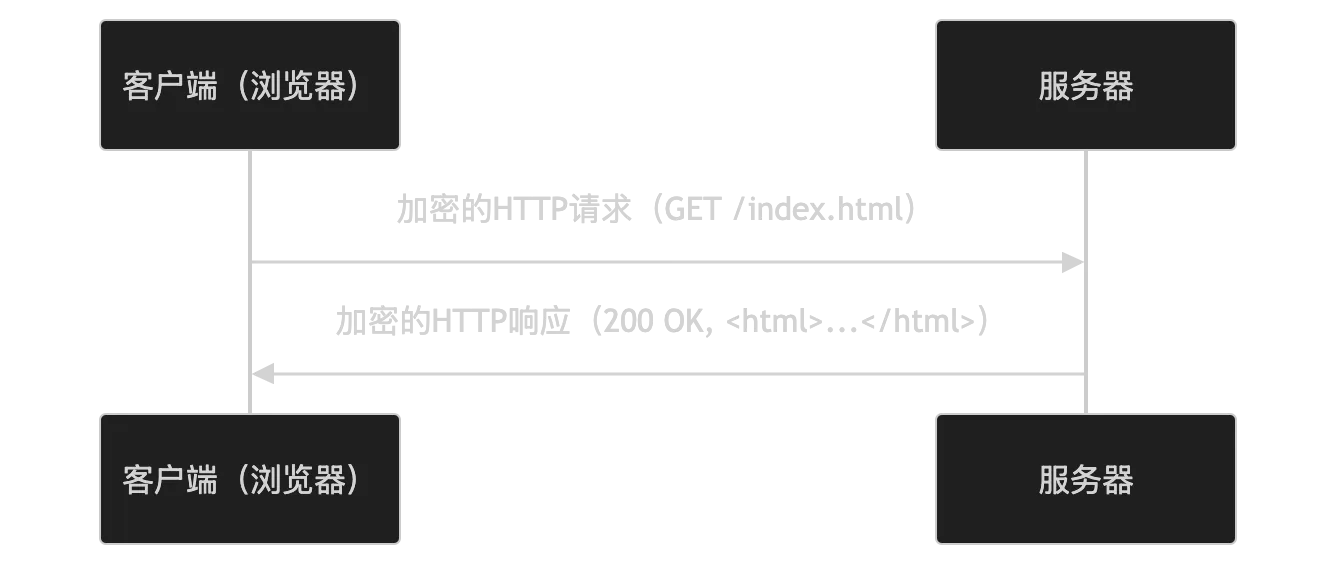
- El cliente envía solicitudes HTTP cifradas.
- El servidor devuelve respuestas HTTP cifradas.
Características clave de HTTPS
-
Comunicación cifrada:
- Usa cifrado simétrico (como AES) para cifrar datos.
- Usa cifrado asimétrico (como RSA) para intercambiar claves.
-
Autenticación:
- Verifica la identidad del servidor mediante el certificado del servidor.
- Opcionalmente, verifica la identidad del cliente mediante el certificado del cliente.
-
Integridad de datos:
- Usa algoritmos hash (como SHA) para garantizar que los datos no hayan sido alterados.
-
Compatibilidad:
- Totalmente compatible con HTTP, admite los mismos métodos de solicitud y formatos de respuesta.
Escenarios de aplicación de HTTPS
HTTPS se usa ampliamente en los siguientes escenarios:
- Navegación web: Protege la privacidad del usuario y la información sensible.
- Pago en línea: Protege la seguridad de la información de pago.
- Llamadas API: Protege la confidencialidad e integridad de la transmisión de datos.
- Autenticación de inicio de sesión: Protege la seguridad de las credenciales de inicio de sesión.
Seguridad de HTTPS
HTTPS mejora la seguridad mediante los siguientes mecanismos:
- Transmisión cifrada: Evita que los datos sean espiados.
- Autenticación: Evita que el servidor sea suplantado.
- Integridad de datos: Evita que los datos sean alterados.
Certificados de HTTPS
La seguridad de HTTPS depende del certificado del servidor. El certificado es emitido por una autoridad de certificación (CA) de confianza e incluye la siguiente información:
- Dominio: El dominio vinculado al certificado.
- Clave pública: Se utiliza para cifrar las comunicaciones.
- Período de validez: La validez temporal del certificado.
- Firma: La firma de la CA sobre el certificado, utilizada para verificar la autenticidad del certificado.
Implementación de HTTPS
Implementar HTTPS requiere los siguientes pasos:
- Obtener un certificado: Solicitar un certificado de servidor a la CA.
- Configurar el servidor: Instalar el certificado en el servidor y habilitar HTTPS.
- Redirigir HTTP a HTTPS: Asegurar que todo el tráfico se transmita a través de HTTPS.
Alternativas a HTTPS
En algunos escenarios, se pueden usar las siguientes alternativas:
- V**N: Protege la transmisión de datos mediante un túnel cifrado.
- Túnel SSH: Cifra las comunicaciones mediante SSH.