Grundlegende Konzepte
HTTP(HyperText Transfer Protocol) ist ein Protokoll der Anwendungsschicht, das für verteilte, kollaborative und hypermediale Informationssysteme verwendet wird. Einfach ausgedrückt ist es eine Methode zum Veröffentlichen und Empfangen von HTML-Seiten, die verwendet wird, um Informationen zwischen Webbrowsern und Webservern zu übertragen.
HTTP arbeitet standardmäßig auf Port 80 des TCP-Protokolls. Wenn Benutzer Websiteshttp://mit dem Präfix [http://] besuchen, handelt es sich um standardmäßige HTTP-Dienste.
Das HTTP-Protokoll sendet Inhalte im Klartext und bietet keinerlei Form der Datenverschlüsselung. Wenn ein Angreifer die Übertragungsnachrichten zwischen einem Webbrowser und einem Webserver abfängt, kann er die darin enthaltenen Informationen direkt lesen. Daher ist das HTTP-Protokoll nicht für die Übertragung sensibler Informationen geeignet, wie Kreditkartennummern, Passwörter und andere Zahlungsinformationen.
HTTPS(Hypertext Transfer Protocol Secure) ist ein Transportprotokoll für sichere Kommunikation über Computernetzwerke. HTTPS kommuniziert über HTTP, verwendet jedoch SSL/TLS, um Datenpakete zu verschlüsseln. Der Hauptzweck der HTTPS-Entwicklung besteht darin, Websevern eine Identitätsauthentifizierung zu bieten und die Privatsphäre und Integrität der ausgetauschten Daten zu schützen.
HTTPS arbeitet standardmäßig auf Port 443 des TCP-Protokolls. Der Arbeitsablauf ist im Allgemeinen wie folgt:
- 1. TCP-Drei-Wege-Handshake zur Synchronisierung
- 2. Der Client überprüft das digitale Zertifikat des Servers
- Der DH-Algorithmus handelt den Schlüssel für den symmetrischen Verschlüsselungsalgorithmus und den Schlüssel für den Hash-Algorithmus aus
- Die Aushandlung des sicheren SSL-Verschlüsselungstunnels ist abgeschlossen
- Die Webseite wird in verschlüsselter Form übertragen, verschlüsselt mit dem ausgehandelten symmetrischen Verschlüsselungsalgorithmus und Schlüssel, wodurch die Datenvertraulichkeit gewährleistet wird; der ausgehandelte Hash-Algorithmus wird zum Schutz der Datenintegrität verwendet, wodurch sichergestellt wird, dass die Daten nicht manipuliert werden.
Stand Juni 2018 verwendeten 34.6% der Top-1-Million-Websites im Alexa-Ranking HTTPS als Standard, 43.1% der 141,387 beliebtesten Websites im Internet hatten HTTPS sicher implementiert, und 45% der Seitenaufrufe (erfasst über Firefox) verwendeten HTTPS. Im März 2017 verwendeten 0.11% aller registrierten Domainnamen in China HTTPS.
Laut Mozilla-Statistiken ist seit Januar 2017 mehr als die Hälfte des Website-Datenverkehrs verschlüsselt.
Unterschied zwischen HTTP und HTTPS
- HTTP überträgt im Klartext, und die Daten sind unverschlüsselt, daher ist die Sicherheit gering. HTTPS (SSL+HTTP) verschlüsselt den Datenübertragungsprozess, daher ist die Sicherheit besser.
- Die Verwendung des HTTPS-Protokolls erfordert das Beantragen eines Zertifikats bei einer CA (Zertifizierungsstelle). Es gibt im Allgemeinen nur wenige kostenlose Zertifikate, daher ist eine bestimmte Gebühr erforderlich. Zu den Zertifizierungsstellen gehören: Symantec, Comodo, GoDaddy, GlobalSign usw.
- Die Antwortgeschwindigkeit von HTTP-Seiten ist schneller als die von HTTPS, hauptsächlich weil HTTP einen TCP-Drei-Wege-Handshake verwendet, um eine Verbindung herzustellen, wobei Client und Server 3 Pakete austauschen müssen, während HTTPS zusätzlich zu den drei TCP-Paketen auch die 9 Pakete benötigt, die für den SSL-Handshake erforderlich sind, also insgesamt 12 Pakete.
- HTTP und HTTPS verwenden völlig unterschiedliche Verbindungsmethoden und unterschiedliche Ports: Ersteres verwendet 80, Letzteres verwendet 443.
- HTTPS ist tatsächlich das HTTP-Protokoll, das auf SSL/TLS aufsetzt, daher verbraucht HTTPS mehr Serverressourcen als HTTP.
TCP-Drei-Wege-Handshake
Im TCP/IP-Protokoll stellt das TCP-Protokoll durch einen Drei-Wege-Handshake eine zuverlässige Verbindung her.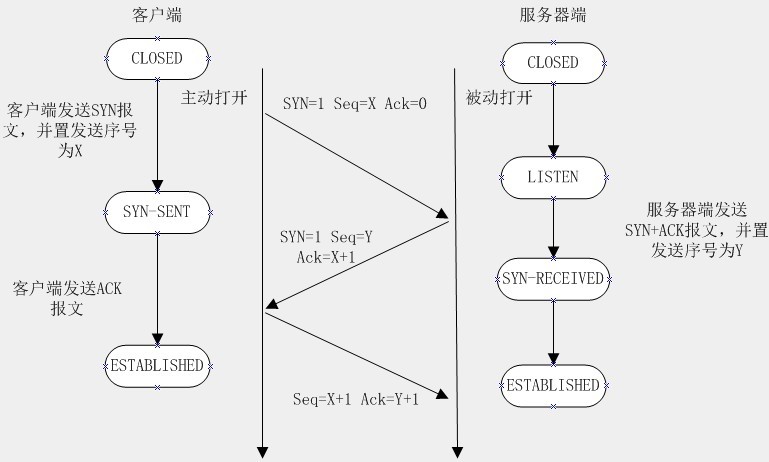
- Erster Handshake: Der Client versucht, sich mit dem Server zu verbinden, und sendet ein SYN-Paket (Synchronize Sequence Numbers), syn=j. Der Client wechselt in den Zustand SYN_SEND und wartet auf die Bestätigung des Servers.
- Zweiter Handshake: Der Server empfängt das SYN-Paket des Clients und bestätigt es (ack=j+1), während er gleichzeitig ein SYN-Paket (syn=k) an den Client sendet, also ein SYN+ACK-Paket. Zu diesem Zeitpunkt wechselt der Server in den Zustand SYN_RECV.
- Dritter Handshake: Der Client empfängt das SYN+ACK-Paket des Servers und sendet ein Bestätigungspaket ACK (ack=k+1) an den Server. Nachdem dieses Paket gesendet wurde, wechseln Client und Server in den Zustand ESTABLISHED und schließen den Drei-Wege-Handshake ab.
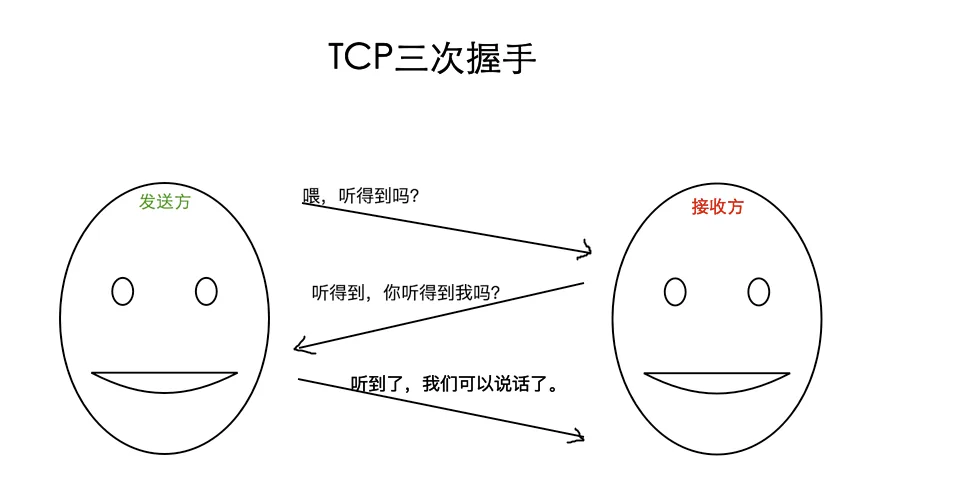
Vereinfacht:
Wie HTTPS funktioniert
Wir alle wissen, dass HTTPS Informationen verschlüsseln kann, um zu verhindern, dass sensible Informationen von Dritten erlangt werden. Daher verwenden viele Dienste mit hohen Sicherheitsanforderungen wie Bank-Websites oder E-Mail-Dienste das HTTPS-Protokoll.
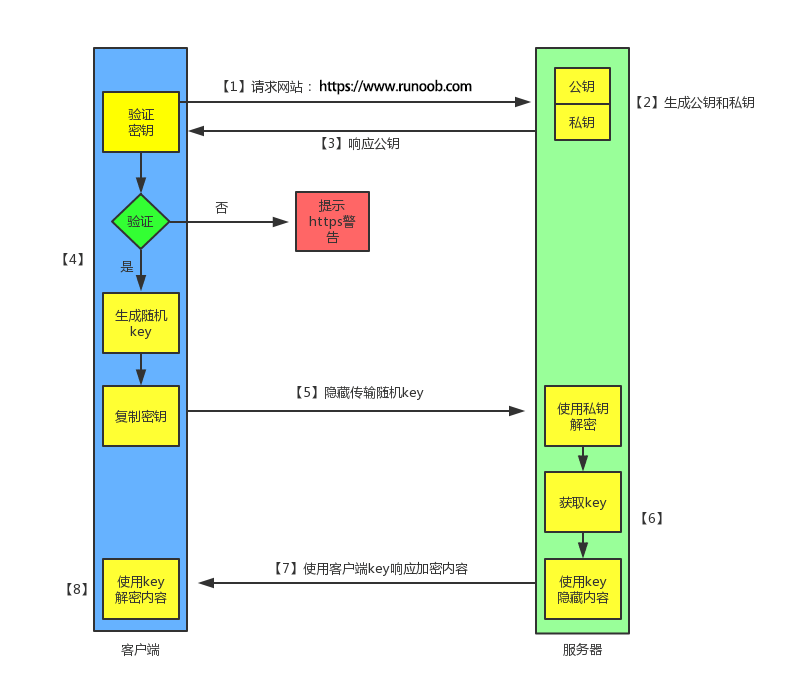
1. Der Client initiiert eine HTTPS-Anfrage
Hier gibt es nicht viel zu sagen: Der Benutzer gibt eine HTTPS-URL im Browser ein und verbindet sich dann mit Port 443 des Servers.
2. Serverseitige Konfiguration
Ein Server, der das HTTPS-Protokoll verwendet, muss über ein digitales Zertifikat verfügen, das selbst erstellt oder bei einer Organisation beantragt werden kann. Der Unterschied besteht darin, dass selbst ausgestellte Zertifikate eine erfolgreiche Client-Verifizierung erfordern, bevor der Zugriff fortgesetzt werden kann, während bei Zertifikaten, die bei vertrauenswürdigen Unternehmen beantragt wurden, keine Hinweisseite eingeblendet wird (StartSSL ist eine gute Wahl, mit 1 Jahr kostenlosem Service).
Dieses Zertifikat ist tatsächlich ein Paar aus einem öffentlichen Schlüssel und einem privaten Schlüssel. Wenn Sie öffentliche und private Schlüssel nicht ganz verstehen, stellen Sie sich einen Schlüssel und ein Vorhängeschloss vor. Nur Sie auf der ganzen Welt besitzen diesen Schlüssel. Sie können das Vorhängeschloss anderen geben. Andere können mit dem Vorhängeschloss wichtige Dinge verschließen und sie dann an Sie senden. Da nur Sie den Schlüssel haben, können nur Sie die Dinge sehen, die mit diesem Vorhängeschloss verschlossen wurden.
3. Das Zertifikat übertragen
Dieses Zertifikat ist eigentlich der öffentliche Schlüssel, aber es enthält viele Informationen, wie z. B. die Zertifizierungsstelle, die Ablaufzeit und so weiter.
4. Der Client parst das Zertifikat
Dieser Teil der Arbeit wird vom TLS des Clients erledigt. Zuerst wird überprüft, ob der öffentliche Schlüssel gültig ist, wie z. B. die Zertifizierungsstelle, die Ablaufzeit usw. Wenn eine Anomalie festgestellt wird, wird ein Warnfenster angezeigt, das darauf hinweist, dass ein Problem mit dem Zertifikat vorliegt.
Wenn das Zertifikat keine Probleme hat, wird ein Zufallswert erzeugt, und dann wird das Zertifikat verwendet, um den Zufallswert zu verschlüsseln, genau wie oben gesagt: Verschließen Sie den Zufallswert mit einem Vorhängeschloss, sodass man den verschlossenen Inhalt nicht sehen kann, es sei denn, man hat den Schlüssel.
5. Die verschlüsselten Informationen übertragen
Hier wird der mit dem Zertifikat verschlüsselte Zufallswert übertragen. Der Zweck besteht darin, dem Server diesen Zufallswert zu übermitteln, damit die zukünftige Kommunikation zwischen Client und Server mit diesem Zufallswert ver- und entschlüsselt werden kann.
6. Der Server entschlüsselt die Informationen
Nachdem der Server mit dem privaten Schlüssel entschlüsselt hat, erhält er den vom Client gesendeten Zufallswert (symmetrischen Schlüssel) und verschlüsselt dann den Inhalt symmetrisch mit diesem Wert. Unter symmetrischer Verschlüsselung versteht man, dass die Informationen und der private Schlüssel durch einen Algorithmus miteinander vermischt werden, sodass man an den Inhalt nicht gelangen kann, es sei denn, man kennt den privaten Schlüssel. Und da sowohl der Client als auch der Server diesen privaten Schlüssel kennen, sind die Daten sicher genug, solange der Verschlüsselungsalgorithmus robust genug und der private Schlüssel komplex genug ist.
7. Die verschlüsselten Informationen übertragen
Dieser Teil der Informationen wird von der Serverseite mit dem privaten Schlüssel verschlüsselt und kann auf der Clientseite wiederhergestellt werden.
8. Der Client entschlüsselt die Informationen
Der Client verwendet den zuvor generierten privaten Schlüssel, um die vom Server gesendeten Informationen zu entschlüsseln und dadurch den entschlüsselten Inhalt zu erhalten. Während des gesamten Prozesses kann ein Dritter, selbst wenn er die Daten abfängt, nichts dagegen tun.