Gestion des cookies Servlet
Les cookies sont des fichiers texte stockés sur l'ordinateur client et conservent diverses informations de suivi. Java Servlet prend évidemment en charge les cookies HTTP.
La reconnaissance des utilisateurs qui reviennent comporte trois étapes :
- Le script serveur envoie un ensemble de cookies au navigateur. Par exemple : nom, âge ou numéro d'identification, etc.
- Le navigateur stocke ces informations sur l'ordinateur local pour une utilisation future.
- Lorsque le navigateur envoie ensuite une requête quelconque au serveur Web, il transmet ces informations de cookie au serveur, et le serveur utilisera ces informations pour identifier l'utilisateur.
Ce chapitre expliquera comment définir ou réinitialiser des cookies, comment y accéder et comment les supprimer.
La gestion des cookies dans les Servlets nécessite l'encodage et le décodage des caractères chinois. Les méthodes sont les suivantes :
String   str   =   java.net.URLEncoder.encode("中文","UTF-8");            //编码
String   str   =   java.net.URLDecoder.decode("编码后的字符串","UTF-8");   // 解码
Analyse des cookies
Les cookies sont généralement définis dans l'en-tête HTTP (bien que JavaScript puisse également définir directement un cookie dans le navigateur). Une Servlet qui définit des cookies enverra les informations d'en-tête comme suit :
HTTP/1.1 200 OK
Date: Fri, 04 Feb 2000 21:03:38 GMT
Server: Apache/1.3.9 (UNIX) PHP/4.0b3
Set-Cookie: name=xyz; expires=Friday, 04-Feb-07 22:03:38 GMT;
                 path=/; domain=example.com
Connection: close
Content-Type: text/html
Comme vous pouvez le voir, l'en-tête Set-Cookie contient une paire nom-valeur, une date GMT, un chemin et un domaine. Le nom et la valeur sont encodés en URL. Le champ expires est une instruction qui indique au navigateur d'« oublier » le cookie après l'heure et la date indiquées.
Si le navigateur est configuré pour stocker des cookies, il conservera ces informations jusqu'à la date d'expiration. Si le navigateur de l'utilisateur pointe vers une page qui correspond au chemin et au domaine du cookie, il renverra le cookie au serveur. Les informations d'en-tête du navigateur peuvent ressembler à ceci :
GET / HTTP/1.0
Connection: Keep-Alive
User-Agent: Mozilla/4.6 (X11; I; Linux 2.2.6-15apmac ppc)
Host: zink.demon.co.uk:1126
Accept: image/gif, */*
Accept-Encoding: gzip
Accept-Language: en
Accept-Charset: iso-8859-1,*,utf-8
Cookie: name=xyz
La Servlet peut ensuite utiliser la méthode de requêterequest.getCookies()pour accéder aux cookies, ce qui renvoie unCookietableau d'objets.
Méthodes de cookie Servlet
Voici une liste de méthodes utiles disponibles pour manipuler les cookies dans une Servlet.
| Non. | Metode & Deskripsi |
|---|---|
| 1 | public void setDomain(String pattern) Cette méthode définit le domaine auquel le cookie s'applique, par exemple example.com. |
| 2 | public String getDomain() Cette méthode obtient le domaine auquel le cookie s'applique, par exemple example.com. |
| 3 | public void setMaxAge(int expiry) Cette méthode définit le délai d'expiration du cookie (en secondes). S'il n'est pas défini de cette manière, le cookie ne restera valide que pendant la session en cours. |
| 4 | public int getMaxAge() Cette méthode renvoie la durée de vie maximale du cookie (en secondes). Par défaut, -1 indique que le cookie persistera jusqu'à la fermeture du navigateur. |
| 5 | public String getName() Cette méthode renvoie le nom du cookie. Le nom ne peut pas être modifié après sa création. |
| 6 | public void setValue(String newValue) Cette méthode définit la valeur associée au cookie. |
| 7 | public String getValue() Cette méthode récupère la valeur associée au cookie. |
| 8 | public void setPath(String uri) Cette méthode définit le chemin auquel le cookie s'applique. Si vous ne spécifiez pas de chemin, toutes les URL du même répertoire que la page actuelle (y compris les sous-répertoires) renverront le cookie. |
| 9 | public String getPath() Cette méthode récupère le chemin auquel le cookie s'applique. |
| 10 | public void setSecure(boolean flag) Cette méthode définit une valeur booléenne indiquant si le cookie doit être envoyé uniquement via des connexions chiffrées (c.-à-d. SSL). |
| 11 | public void setComment(String purpose) Définit le commentaire du cookie. Ce commentaire est très utile lorsque le navigateur présente le cookie à l'utilisateur. |
| 12 | public String getComment() Obtient le commentaire du cookie, renvoie null si le cookie n'a pas de commentaire. |
Définition de cookies via Servlet
La définition de cookies via Servlet comprend trois étapes :
(1) Créez un objet Cookie :Vous pouvez appeler le constructeur Cookie avec le nom et la valeur du cookie, qui sont tous deux des chaînes de caractères.
Cookie cookie = new Cookie("key","value");
Rappelez-vous que ni le nom ni la valeur ne doivent contenir d'espaces ni aucun des caractères suivants :
[ ] ( ) = , " / ? @ : ;
(2) Définissez la durée de vie maximale :Vous pouvez utiliser la méthode setMaxAge pour spécifier combien de temps le cookie reste valide (en secondes). Ce qui suit définit un cookie avec une validité maximale de 24 heures.
cookie.setMaxAge(60*60*24);
(3) Envoyez le cookie dans l'en-tête de réponse HTTP :Vous pouvez utiliserresponse.addCookiepour ajouter le cookie à l'en-tête de réponse HTTP, comme suit :
response.addCookie(cookie);
Exemple
Modifions notreExemple de données de formulairepour définir des cookies pour le prénom et le nom.
package com.example.test;

import java.io.IOException;
import java.io.PrintWriter;
import java.net.URLEncoder;

import javax.servlet.ServletException;
import javax.servlet.annotation.WebServlet;
import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServlet;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;

/**
 * Servlet implementation class HelloServlet
 */
@WebServlet("/HelloForm")
public class HelloForm extends HttpServlet {
    private static final long serialVersionUID = 1L;

    /**
     * @see HttpServlet#HttpServlet()
     */
    public HelloForm() {
        super();
        // TODO Auto-generated constructor stub
    }

    /**
     * @see HttpServlet#doGet(HttpServletRequest request, HttpServletResponse response)
     */
    public void doGet(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException
    {
        // 为名字和姓氏创建 Cookie
        Cookie name = new Cookie("name",
                URLEncoder.encode(request.getParameter("name"), "UTF-8")); // 中文转码
        Cookie url = new Cookie("url",
                      request.getParameter("url"));

        // 为两个 Cookie 设置过期日期为 24 小时后
        name.setMaxAge(60*60*24);
        url.setMaxAge(60*60*24);

        // 在响应头中添加两个 Cookie
        response.addCookie( name );
        response.addCookie( url );

        // 设置响应内容类型
        response.setContentType("text/html;charset=UTF-8");

        PrintWriter out = response.getWriter();
        String title = "设置 Cookie 实例";
        String docType = "<!DOCTYPE html>\n";
        out.println(docType +
                "<html>\n" +
                "<head><title>" + title + "</title></head>\n" +
                "<body bgcolor=\"#F0F0F0\">\n" +
                "<h1 align=\"center\">" + title + "</h1>\n" +
                "<ul>\n" +
                "  <li><b>站点名:</b>:"
                + request.getParameter("name") + "\n</li>" +
                "  <li><b>站点 URL:</b>:"
                + request.getParameter("url") + "\n</li>" +
                "</ul>\n" +
                "</body></html>");
        }

    /**
     * @see HttpServlet#doPost(HttpServletRequest request, HttpServletResponse response)
     */
    protected void doPost(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {
        // TODO Auto-generated method stub
        doGet(request, response);
    }

}
Compilez la ServletHelloFormci-dessus, et créez les entrées appropriées dans le fichier web.xml :
<?xml version="1.0" encoding="UTF-8"?>
<web-app>
  <servlet>
    <!-- 类名 -->
    <servlet-name>HelloForm</servlet-name>
    <!-- 所在的包 -->
    <servlet-class>com.example.test.HelloForm</servlet-class>
  </servlet>
  <servlet-mapping>
    <servlet-name>HelloForm</servlet-name>
    <!-- 访问的网址 -->
    <url-pattern>/TomcatTest/HelloForm</url-pattern>
  </servlet-mapping>
</web-app>
Enfin, essayez la page HTML suivante pour appeler la Servlet.
<!DOCTYPE html>
<html>
<head>
<meta charset="utf-8">
<title>Example(example.com)</title>
</head>
<body>
<form action="../TomcatTest/HelloForm" method="GET">
站点名 :<input type="text" name="name">
<br />
站点 URL:<input type="text" name="url" /><br>
<input type="submit" value="提交" />
</form>
</body>
</html>
Enregistrez le contenu HTML ci-dessus dans le fichier /TomcatTest/test.html.
Ensuite, nous visitons http://localhost:8080/TomcatTest/test.html. La démo Gif est la suivante :
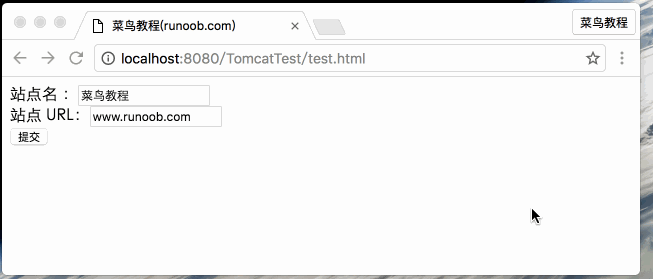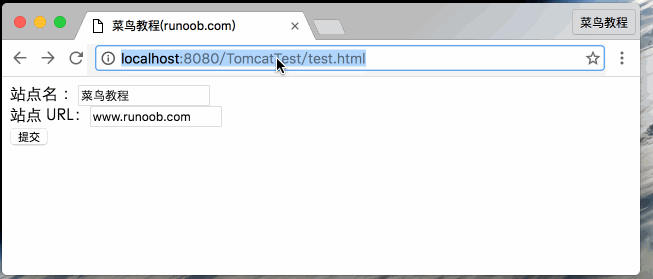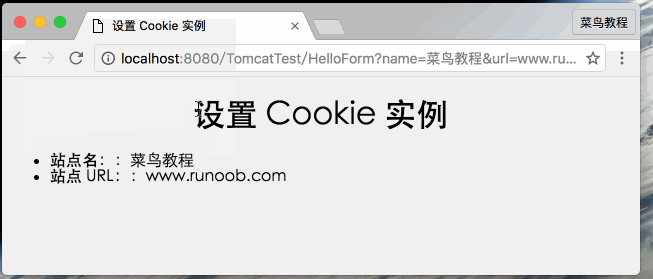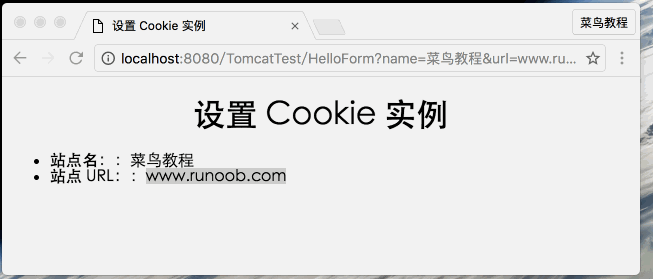
Remarque :Certains des chemins ci-dessus doivent être modifiés en fonction du chemin réel de votre projet.
Lecture des cookies via Servlet
Pour lire les cookies, vous devez appeler, sur leHttpServletRequest, la méthodegetCookies( )pour créer unjavax.servlet.http.Cookietableau d'objets. Ensuite, parcourez le tableau et utilisez les méthodes getName() et getValue() pour accéder à chaque cookie et à sa valeur associée.
Exemple
Lisons les cookies définis dans l'exemple ci-dessus
package com.example.test;

import java.io.IOException;
import java.io.PrintWriter;
import java.net.URLDecoder;

import javax.servlet.ServletException;
import javax.servlet.annotation.WebServlet;
import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServlet;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;

/**
 * Servlet implementation class ReadCookies
 */
@WebServlet("/ReadCookies")
public class ReadCookies extends HttpServlet {
    private static final long serialVersionUID = 1L;

    /**
     * @see HttpServlet#HttpServlet()
     */
    public ReadCookies() {
        super();
        // TODO Auto-generated constructor stub
    }

    /**
     * @see HttpServlet#doGet(HttpServletRequest request, HttpServletResponse response)
     */
    public void doGet(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException
    {
        Cookie cookie = null;
        Cookie[] cookies = null;
        // 获取与该域相关的 Cookie 的数组
        cookies = request.getCookies();

         // 设置响应内容类型
         response.setContentType("text/html;charset=UTF-8");

         PrintWriter out = response.getWriter();
         String title = "Delete Cookie Example";
         String docType = "<!DOCTYPE html>\n";
         out.println(docType +
                   "<html>\n" +
                   "<head><title>" + title + "</title></head>\n" +
                   "<body bgcolor=\"#F0F0F0\">\n" );
          if( cookies != null ){
            out.println("<h2>Cookie 名称和值</h2>");
            for (int i = 0; i < cookies.length; i++){
               cookie = cookies[i];
               if((cookie.getName( )).compareTo("name") == 0 ){
                    cookie.setMaxAge(0);
                    response.addCookie(cookie);
                    out.print("已删除的 cookie:" +
                                 cookie.getName( ) + "<br/>");
               }
               out.print("名称:" + cookie.getName( ) + ",");
               out.print("值:" +  URLDecoder.decode(cookie.getValue(), "utf-8") +" <br/>");
            }
         }else{
             out.println(
               "<h2 class=\"tutheader\">No Cookie founds</h2>");
         }
         out.println("</body>");
         out.println("</html>");
        }

    /**
     * @see HttpServlet#doPost(HttpServletRequest request, HttpServletResponse response)
     */
    protected void doPost(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {
        // TODO Auto-generated method stub
        doGet(request, response);
    }

}
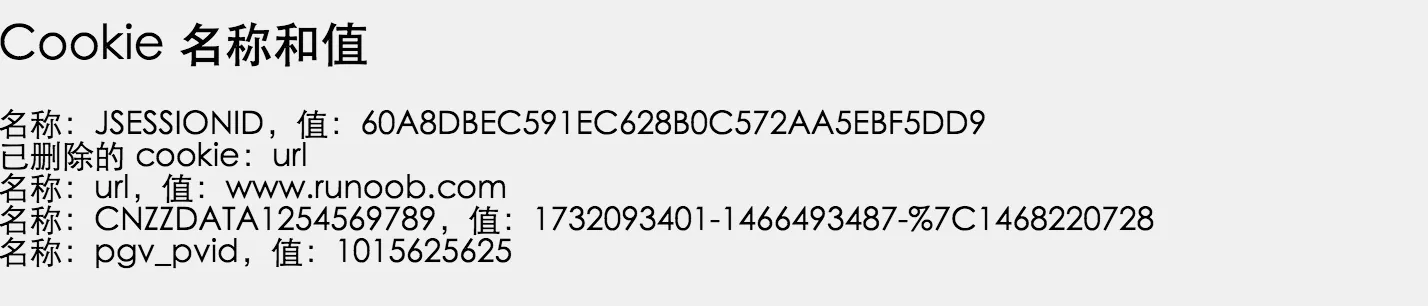
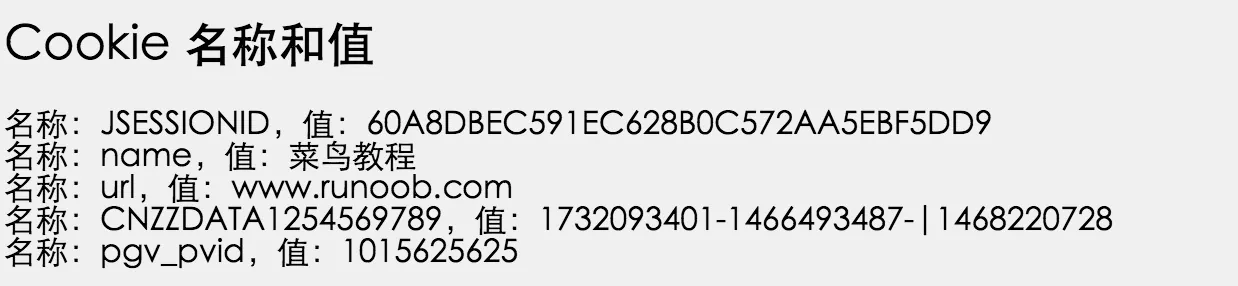
Compilez la ServletReadCookiesci-dessus, et créez les entrées appropriées dans le fichier web.xml. Essayez d'exécuterhttp://localhost:8080/TomcatTest/ReadCookies, et le résultat suivant s'affichera :
Suppression des cookies via Servlet
La suppression d'un cookie est très simple. Si vous souhaitez supprimer un cookie, il vous suffit de suivre ces trois étapes :
- Lire un cookie existant et le stocker dans un objet Cookie.
- Utilisez la méthodesetMaxAge()pour définir l'âge du cookie à zéro afin de supprimer le cookie existant.
- Ajoutez ce cookie à l'en-tête de réponse.
Exemple
L'exemple suivant supprimera le cookie existant nommé "url". Lorsque vous exécuterez ensuite la Servlet ReadCookies, elle retournera url comme null.
package com.example.test;

import java.io.IOException;
import java.io.PrintWriter;

import javax.servlet.ServletException;
import javax.servlet.annotation.WebServlet;
import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServlet;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;

/**
 * Servlet implementation class DeleteCookies
 */
@WebServlet("/DeleteCookies")
public class DeleteCookies extends HttpServlet {
    private static final long serialVersionUID = 1L;

    /**
     * @see HttpServlet#HttpServlet()
     */
    public DeleteCookies() {
        super();
        // TODO Auto-generated constructor stub
    }

    /**
     * @see HttpServlet#doGet(HttpServletRequest request, HttpServletResponse response)
     */
    public void doGet(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException
    {
        Cookie cookie = null;
        Cookie[] cookies = null;
        // 获取与该域相关的 Cookie 的数组
        cookies = request.getCookies();

            // 设置响应内容类型
        response.setContentType("text/html;charset=UTF-8");

        PrintWriter out = response.getWriter();
        String title = "删除 Cookie 实例";
        String docType = "<!DOCTYPE html>\n";
        out.println(docType +
                  "<html>\n" +
                  "<head><title>" + title + "</title></head>\n" +
                  "<body bgcolor=\"#F0F0F0\">\n" );
         if( cookies != null ){
           out.println("<h2>Cookie 名称和值</h2>");
           for (int i = 0; i < cookies.length; i++){
              cookie = cookies[i];
              if((cookie.getName( )).compareTo("url") == 0 ){
                   cookie.setMaxAge(0);
                   response.addCookie(cookie);
                   out.print("已删除的 cookie:" +
                                cookie.getName( ) + "<br/>");
              }
              out.print("名称:" + cookie.getName( ) + ",");
              out.print("值:" + cookie.getValue( )+" <br/>");
           }
        }else{
            out.println(
              "<h2 class=\"tutheader\">No Cookie founds</h2>");
        }
        out.println("</body>");
        out.println("</html>");
        }

    /**
     * @see HttpServlet#doPost(HttpServletRequest request, HttpServletResponse response)
     */
    protected void doPost(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {
        // TODO Auto-generated method stub
        doGet(request, response);
    }

}
Compilez la Servlet ci-dessusDeleteCookies, et créez les entrées appropriées dans le fichier web.xml. Exécutez maintenanthttp://localhost:8080/TomcatTest/DeleteCookies, et le résultat suivant s'affichera :