Servlet Cookie-Verwaltung
Cookies sind Textdateien, die auf dem Client-Computer gespeichert werden und verschiedene Tracking-Informationen speichern. Java Servlet unterstützt offensichtlich HTTP-Cookies.
Das Erkennen wiederkehrender Benutzer umfasst drei Schritte:
- Das Serverskript sendet eine Reihe von Cookies an den Browser. Zum Beispiel: Name, Alter oder Identifikationsnummer usw.
- Der Browser speichert diese Informationen zur späteren Verwendung auf dem lokalen Computer.
- Wenn der Browser das nächste Mal eine Anfrage an den Web-Server sendet, sendet der Browser diese Cookie-Informationen an den Server, und der Server wird diese Informationen verwenden, um den Benutzer zu identifizieren.
Dieses Kapitel wird erklären, wie man Cookies setzt oder zurücksetzt, wie man auf sie zugreift und wie man sie löscht.
Die Servlet-Cookie-Verarbeitung erfordert die Codierung und Decodierung von chinesischen Zeichen. Die Methoden sind wie folgt:
String   str   =   java.net.URLEncoder.encode("中文","UTF-8");            //编码
String   str   =   java.net.URLDecoder.decode("编码后的字符串","UTF-8");   // 解码
Cookie-Analyse
Cookies werden normalerweise im HTTP-Header gesetzt (obwohl JavaScript auch direkt ein Cookie im Browser setzen kann). Ein Servlet, das Cookies setzt, sendet Header-Informationen wie folgt:
HTTP/1.1 200 OK
Date: Fri, 04 Feb 2000 21:03:38 GMT
Server: Apache/1.3.9 (UNIX) PHP/4.0b3
Set-Cookie: name=xyz; expires=Friday, 04-Feb-07 22:03:38 GMT;
                 path=/; domain=example.com
Connection: close
Content-Type: text/html
Wie Sie sehen können, enthält der Set-Cookie-Header ein Name-Wert-Paar, ein GMT-Datum, einen Pfad und eine Domain. Der Name und der Wert sind URL-codiert. Das expires-Feld ist eine Anweisung, die den Browser anweist, das Cookie nach der angegebenen Zeit und dem angegebenen Datum zu "vergessen".
Wenn der Browser so konfiguriert ist, dass er Cookies speichert, behält er diese Informationen bis zum Ablaufdatum. Wenn der Browser des Benutzers auf eine Seite zeigt, die mit dem Pfad und der Domain des Cookies übereinstimmt, sendet er das Cookie erneut an den Server. Die Header-Informationen des Browsers könnten wie folgt aussehen:
GET / HTTP/1.0
Connection: Keep-Alive
User-Agent: Mozilla/4.6 (X11; I; Linux 2.2.6-15apmac ppc)
Host: zink.demon.co.uk:1126
Accept: image/gif, */*
Accept-Encoding: gzip
Accept-Language: en
Accept-Charset: iso-8859-1,*,utf-8
Cookie: name=xyz
Das Servlet kann dann die Anfragemethoderequest.getCookies()verwenden, um auf Cookies zuzugreifen, was einCookie-Array von Objekten zurückgibt.
Servlet-Cookie-Methoden
Das Folgende ist eine Liste nützlicher Methoden, die für die Manipulation von Cookies in einem Servlet verfügbar sind.
| Nein. | Methode & Beschreibung |
|---|---|
| 1 | public void setDomain(String pattern) Diese Methode legt die Domain fest, für die das Cookie gilt, z. B. example.com. |
| 2 | public String getDomain() Diese Methode ruft die Domain ab, für die das Cookie gilt, z. B. example.com. |
| 3 | public void setMaxAge(int expiry) Diese Methode legt die Ablaufzeit des Cookies fest (in Sekunden). Wenn sie nicht auf diese Weise festgelegt wird, bleibt das Cookie nur während der aktuellen Sitzung gültig. |
| 4 | public int getMaxAge() Diese Methode gibt die maximale Lebensdauer des Cookies zurück (in Sekunden). Standardmäßig zeigt -1 an, dass das Cookie bestehen bleibt, bis der Browser geschlossen wird. |
| 5 | public String getName() Diese Methode gibt den Namen des Cookies zurück. Der Name kann nach der Erstellung nicht geändert werden. |
| 6 | public void setValue(String newValue) Diese Methode legt den mit dem Cookie verknüpften Wert fest. |
| 7 | public String getValue() Diese Methode ruft den mit dem Cookie verknüpften Wert ab. |
| 8 | public void setPath(String uri) Diese Methode legt den Pfad fest, für den das Cookie gilt. Wenn Sie keinen Pfad angeben, geben alle URLs im selben Verzeichnis wie die aktuelle Seite (einschließlich Unterverzeichnisse) das Cookie zurück. |
| 9 | public String getPath() Diese Methode ruft den Pfad ab, für den das Cookie gilt. |
| 10 | public void setSecure(boolean flag) Diese Methode setzt einen booleschen Wert, der angibt, ob das Cookie nur über verschlüsselte (d. h. SSL-)Verbindungen gesendet werden soll. |
| 11 | public void setComment(String purpose) Setzt den Kommentar für das Cookie. Dieser Kommentar ist sehr nützlich, wenn der Browser das Cookie dem Benutzer präsentiert. |
| 12 | public String getComment() Ruft den Kommentar des Cookies ab, gibt null zurück, wenn das Cookie keinen Kommentar hat. |
Cookies über Servlet setzen
Das Setzen von Cookies über Servlet umfasst drei Schritte:
(1) Ein Cookie-Objekt erstellen:Sie können den Cookie-Konstruktor mit dem Cookie-Namen und dem Cookie-Wert aufrufen, die beide Zeichenketten sind.
Cookie cookie = new Cookie("key","value");
Denken Sie daran, dass weder der Name noch der Wert Leerzeichen oder eines der folgenden Zeichen enthalten sollte:
[ ] ( ) = , " / ? @ : ;
(2) Die maximale Lebensdauer festlegen:Sie können die Methode setMaxAge verwenden, um anzugeben, wie lange das Cookie gültig bleibt (in Sekunden). Das Folgende setzt ein Cookie mit einer maximalen Gültigkeit von 24 Stunden.
cookie.setMaxAge(60*60*24);
(3) Das Cookie an den HTTP-Antwortheader senden:Sie könnenresponse.addCookieverwenden, um das Cookie zum HTTP-Antwortheader hinzuzufügen, wie folgt:
response.addCookie(cookie);
Beispiel
Lassen Sie uns unserFormulardaten-Beispieländern, um Cookies für Vorname und Nachname zu setzen.
package com.example.test;

import java.io.IOException;
import java.io.PrintWriter;
import java.net.URLEncoder;

import javax.servlet.ServletException;
import javax.servlet.annotation.WebServlet;
import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServlet;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;

/**
 * Servlet implementation class HelloServlet
 */
@WebServlet("/HelloForm")
public class HelloForm extends HttpServlet {
    private static final long serialVersionUID = 1L;

    /**
     * @see HttpServlet#HttpServlet()
     */
    public HelloForm() {
        super();
        // TODO Auto-generated constructor stub
    }

    /**
     * @see HttpServlet#doGet(HttpServletRequest request, HttpServletResponse response)
     */
    public void doGet(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException
    {
        // 为名字和姓氏创建 Cookie
        Cookie name = new Cookie("name",
                URLEncoder.encode(request.getParameter("name"), "UTF-8")); // 中文转码
        Cookie url = new Cookie("url",
                      request.getParameter("url"));

        // 为两个 Cookie 设置过期日期为 24 小时后
        name.setMaxAge(60*60*24);
        url.setMaxAge(60*60*24);

        // 在响应头中添加两个 Cookie
        response.addCookie( name );
        response.addCookie( url );

        // 设置响应内容类型
        response.setContentType("text/html;charset=UTF-8");

        PrintWriter out = response.getWriter();
        String title = "设置 Cookie 实例";
        String docType = "<!DOCTYPE html>\n";
        out.println(docType +
                "<html>\n" +
                "<head><title>" + title + "</title></head>\n" +
                "<body bgcolor=\"#F0F0F0\">\n" +
                "<h1 align=\"center\">" + title + "</h1>\n" +
                "<ul>\n" +
                "  <li><b>站点名:</b>:"
                + request.getParameter("name") + "\n</li>" +
                "  <li><b>站点 URL:</b>:"
                + request.getParameter("url") + "\n</li>" +
                "</ul>\n" +
                "</body></html>");
        }

    /**
     * @see HttpServlet#doPost(HttpServletRequest request, HttpServletResponse response)
     */
    protected void doPost(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {
        // TODO Auto-generated method stub
        doGet(request, response);
    }

}
Kompilieren Sie das obige ServletHelloForm, und erstellen Sie entsprechende Einträge in der Datei web.xml:
<?xml version="1.0" encoding="UTF-8"?>
<web-app>
  <servlet>
    <!-- 类名 -->
    <servlet-name>HelloForm</servlet-name>
    <!-- 所在的包 -->
    <servlet-class>com.example.test.HelloForm</servlet-class>
  </servlet>
  <servlet-mapping>
    <servlet-name>HelloForm</servlet-name>
    <!-- 访问的网址 -->
    <url-pattern>/TomcatTest/HelloForm</url-pattern>
  </servlet-mapping>
</web-app>
Versuchen Sie abschließend, das Servlet mit der folgenden HTML-Seite aufzurufen.
<!DOCTYPE html>
<html>
<head>
<meta charset="utf-8">
<title>Example(example.com)</title>
</head>
<body>
<form action="../TomcatTest/HelloForm" method="GET">
站点名 :<input type="text" name="name">
<br />
站点 URL:<input type="text" name="url" /><br>
<input type="submit" value="提交" />
</form>
</body>
</html>
Speichern Sie den obigen HTML-Inhalt in der Datei /TomcatTest/test.html.
Als Nächstes besuchen wir http://localhost:8080/TomcatTest/test.html. Die GIF-Demo sieht wie folgt aus:
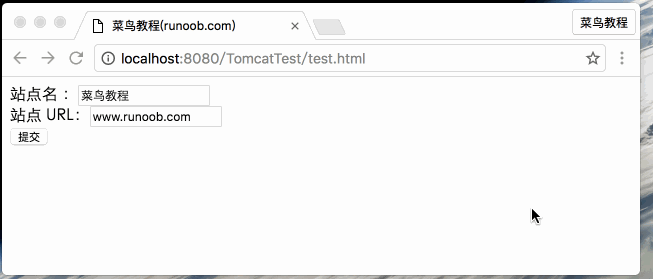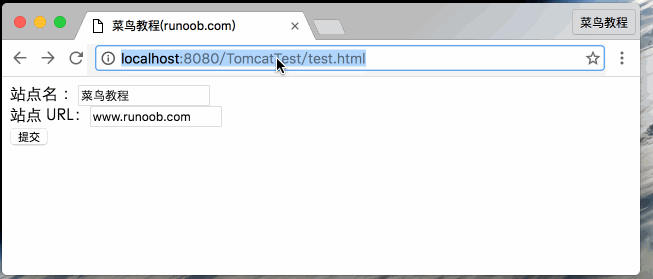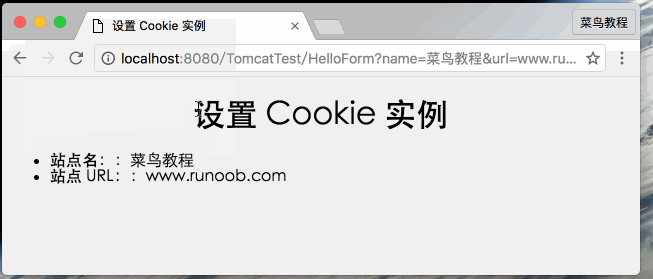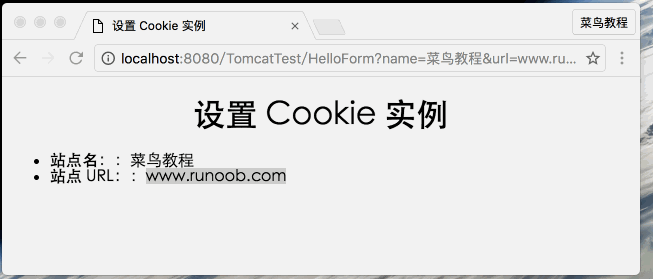
Hinweis:Einige der oben genannten Pfade müssen entsprechend dem tatsächlichen Pfad Ihres Projekts geändert werden.
Cookies über Servlet lesen
Um Cookies zu lesen, müssen Sie dieHttpServletRequest-MethodegetCookies( )aufrufen, um einjavax.servlet.http.Cookie zu erstellen.Array von Objekten. Durchlaufen Sie dann das Array und verwenden Sie die Methoden getName() und getValue(), um auf jedes Cookie und seinen zugehörigen Wert zuzugreifen.
Beispiel
Lesen wir die im obigen Beispiel gesetzten Cookies
package com.example.test;

import java.io.IOException;
import java.io.PrintWriter;
import java.net.URLDecoder;

import javax.servlet.ServletException;
import javax.servlet.annotation.WebServlet;
import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServlet;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;

/**
 * Servlet implementation class ReadCookies
 */
@WebServlet("/ReadCookies")
public class ReadCookies extends HttpServlet {
    private static final long serialVersionUID = 1L;

    /**
     * @see HttpServlet#HttpServlet()
     */
    public ReadCookies() {
        super();
        // TODO Auto-generated constructor stub
    }

    /**
     * @see HttpServlet#doGet(HttpServletRequest request, HttpServletResponse response)
     */
    public void doGet(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException
    {
        Cookie cookie = null;
        Cookie[] cookies = null;
        // 获取与该域相关的 Cookie 的数组
        cookies = request.getCookies();

         // 设置响应内容类型
         response.setContentType("text/html;charset=UTF-8");

         PrintWriter out = response.getWriter();
         String title = "Delete Cookie Example";
         String docType = "<!DOCTYPE html>\n";
         out.println(docType +
                   "<html>\n" +
                   "<head><title>" + title + "</title></head>\n" +
                   "<body bgcolor=\"#F0F0F0\">\n" );
          if( cookies != null ){
            out.println("<h2>Cookie 名称和值</h2>");
            for (int i = 0; i < cookies.length; i++){
               cookie = cookies[i];
               if((cookie.getName( )).compareTo("name") == 0 ){
                    cookie.setMaxAge(0);
                    response.addCookie(cookie);
                    out.print("已删除的 cookie:" +
                                 cookie.getName( ) + "<br/>");
               }
               out.print("名称:" + cookie.getName( ) + ",");
               out.print("值:" +  URLDecoder.decode(cookie.getValue(), "utf-8") +" <br/>");
            }
         }else{
             out.println(
               "<h2 class=\"tutheader\">No Cookie founds</h2>");
         }
         out.println("</body>");
         out.println("</html>");
        }

    /**
     * @see HttpServlet#doPost(HttpServletRequest request, HttpServletResponse response)
     */
    protected void doPost(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {
        // TODO Auto-generated method stub
        doGet(request, response);
    }

}
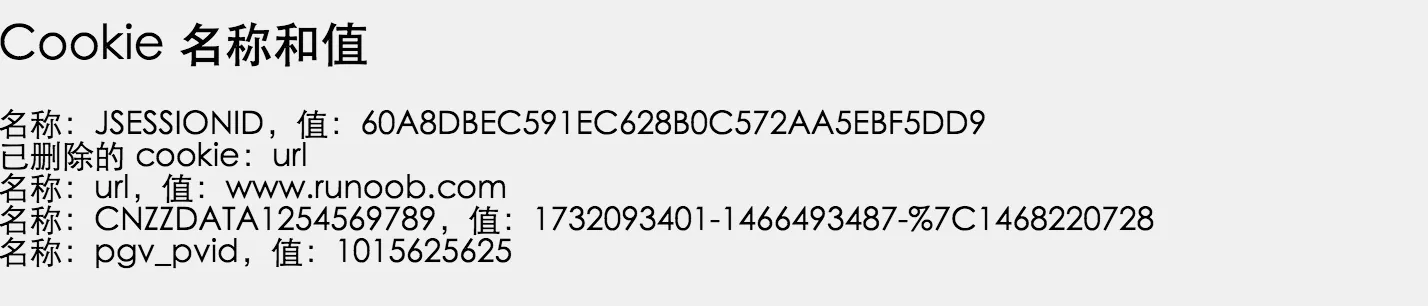
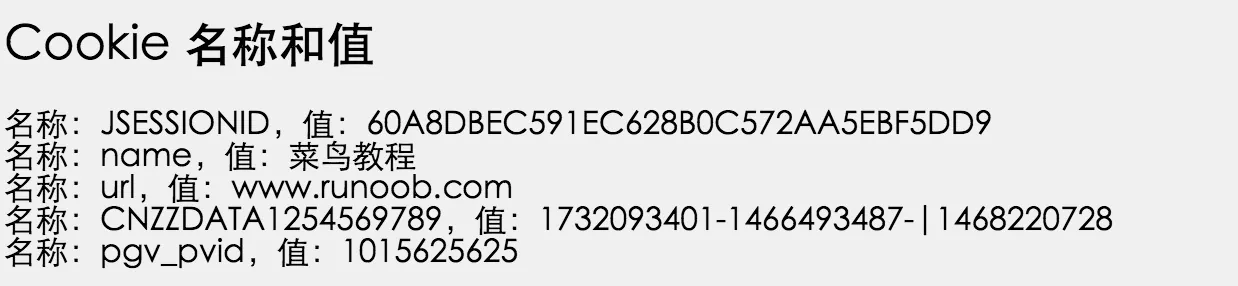
Kompilieren Sie das obige ServletReadCookies, und erstellen Sie entsprechende Einträge in der Datei web.xml. Versuchen Sie,http://localhost:8080/TomcatTest/ReadCookiesauszuführen, und das folgende Ergebnis wird angezeigt:
Löschen von Cookies über Servlet
Das Löschen eines Cookies ist sehr einfach. Wenn Sie ein Cookie löschen möchten, müssen Sie nur diese drei Schritte befolgen:
- Lesen Sie ein vorhandenes Cookie und speichern Sie es in einem Cookie-Objekt.
- Verwenden Sie diesetMaxAge()-Methode, um das Alter des Cookies auf null zu setzen, um das vorhandene Cookie zu löschen.
- Fügen Sie dieses Cookie dem Antwort-Header hinzu.
Beispiel
Das folgende Beispiel löscht das vorhandene Cookie mit dem Namen "url". Wenn Sie das ReadCookies Servlet das nächste Mal ausführen, wird es url als null zurückgeben.
package com.example.test;

import java.io.IOException;
import java.io.PrintWriter;

import javax.servlet.ServletException;
import javax.servlet.annotation.WebServlet;
import javax.servlet.http.Cookie;
import javax.servlet.http.HttpServlet;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;

/**
 * Servlet implementation class DeleteCookies
 */
@WebServlet("/DeleteCookies")
public class DeleteCookies extends HttpServlet {
    private static final long serialVersionUID = 1L;

    /**
     * @see HttpServlet#HttpServlet()
     */
    public DeleteCookies() {
        super();
        // TODO Auto-generated constructor stub
    }

    /**
     * @see HttpServlet#doGet(HttpServletRequest request, HttpServletResponse response)
     */
    public void doGet(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException
    {
        Cookie cookie = null;
        Cookie[] cookies = null;
        // 获取与该域相关的 Cookie 的数组
        cookies = request.getCookies();

            // 设置响应内容类型
        response.setContentType("text/html;charset=UTF-8");

        PrintWriter out = response.getWriter();
        String title = "删除 Cookie 实例";
        String docType = "<!DOCTYPE html>\n";
        out.println(docType +
                  "<html>\n" +
                  "<head><title>" + title + "</title></head>\n" +
                  "<body bgcolor=\"#F0F0F0\">\n" );
         if( cookies != null ){
           out.println("<h2>Cookie 名称和值</h2>");
           for (int i = 0; i < cookies.length; i++){
              cookie = cookies[i];
              if((cookie.getName( )).compareTo("url") == 0 ){
                   cookie.setMaxAge(0);
                   response.addCookie(cookie);
                   out.print("已删除的 cookie:" +
                                cookie.getName( ) + "<br/>");
              }
              out.print("名称:" + cookie.getName( ) + ",");
              out.print("值:" + cookie.getValue( )+" <br/>");
           }
        }else{
            out.println(
              "<h2 class=\"tutheader\">No Cookie founds</h2>");
        }
        out.println("</body>");
        out.println("</html>");
        }

    /**
     * @see HttpServlet#doPost(HttpServletRequest request, HttpServletResponse response)
     */
    protected void doPost(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {
        // TODO Auto-generated method stub
        doGet(request, response);
    }

}
Kompilieren Sie das obige ServletDeleteCookies, und erstellen Sie entsprechende Einträge in der web.xml-Datei. Führen Sie nunhttp://localhost:8080/TomcatTest/DeleteCookiesaus, und das folgende Ergebnis wird angezeigt: