SSL Protocole
SSL (Secure Sockets Layer) est un protocole utilisé pour protéger la sécurité des communications réseau. En établissant un canal chiffré entre la couche transport et la couche application, il empêche l'écoute clandestine des données, leur falsification et l'usurpation d'identité.
SSL est le fondement des protocoles sécurisés tels que HTTPS et FTPS. SSL a maintenant été remplacé par le protocole plus avancé TLS (Transport Layer Security), mais SSL est encore largement utilisé et référencé.
Fonctionnement de SSL
SSL protège la sécurité de la transmission des données en insérant une couche de chiffrement entre la couche application et la couche transport. Ses fonctions principales sont d'établir des canaux chiffrés et de vérifier les identités.
1. Processus de handshake SSL
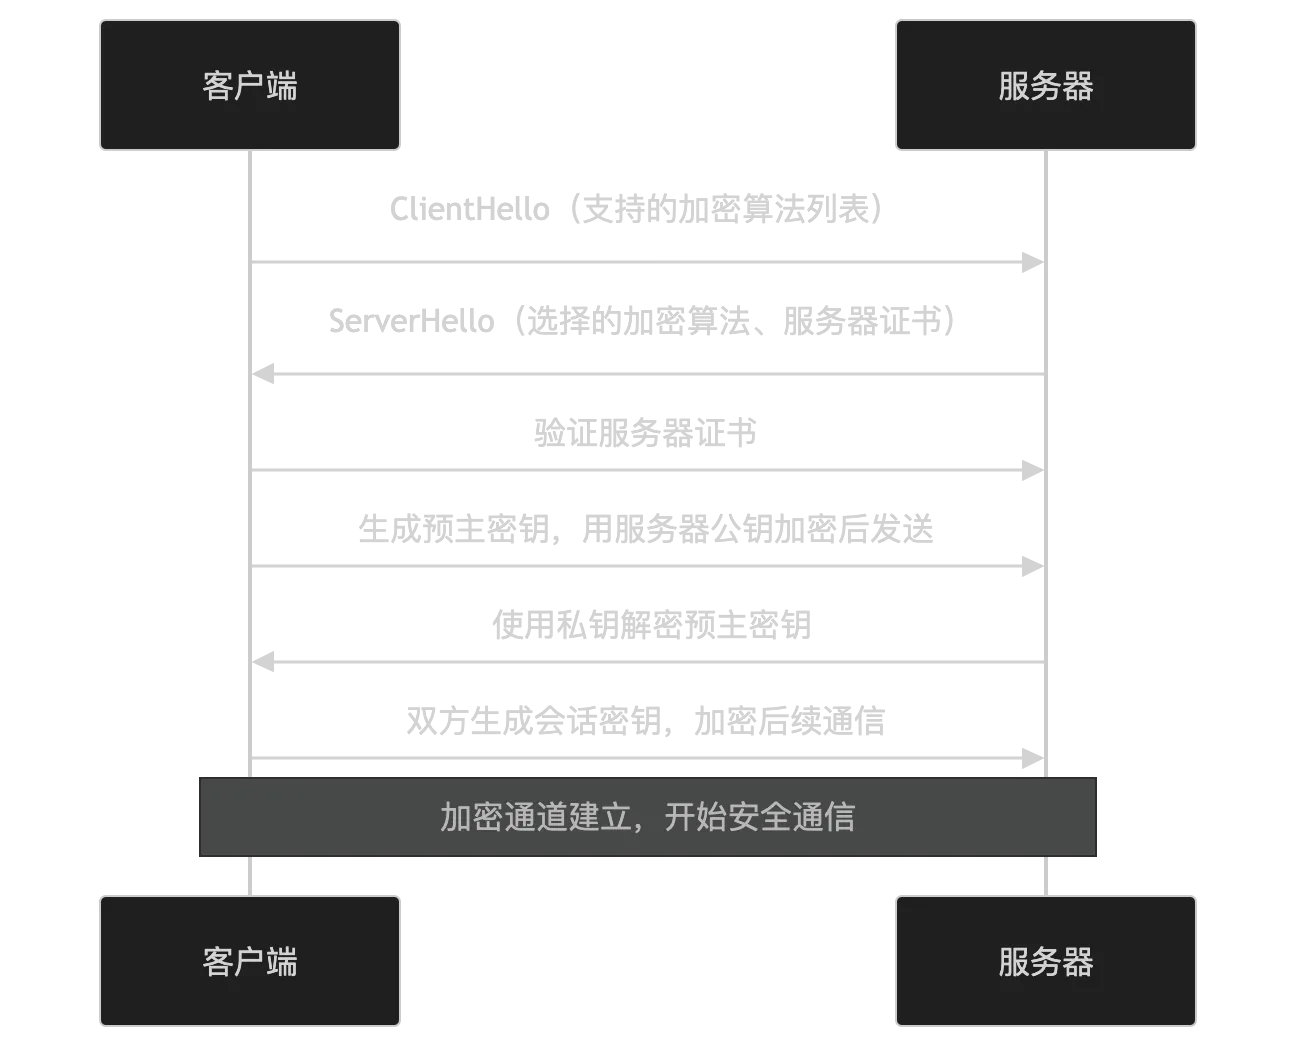
- ClientHello: Le client envoie une liste d'algorithmes de chiffrement pris en charge.
- ServerHello: Le serveur sélectionne un algorithme de chiffrement et envoie le certificat du serveur.
- Vérification du certificat: Le client vérifie la validité du certificat du serveur.
- Échange de clés: Le client génère une clé pré-maîtresse, la chiffre avec la clé publique du serveur et l'envoie.
- Clé de session: les deux parties génèrent une clé de session à partir de la clé pré-maître pour chiffrer les communications ultérieures.
2. Communication sécurisée
Une fois le canal chiffré établi, le client et le serveur communiquent en toute sécurité via SSL :
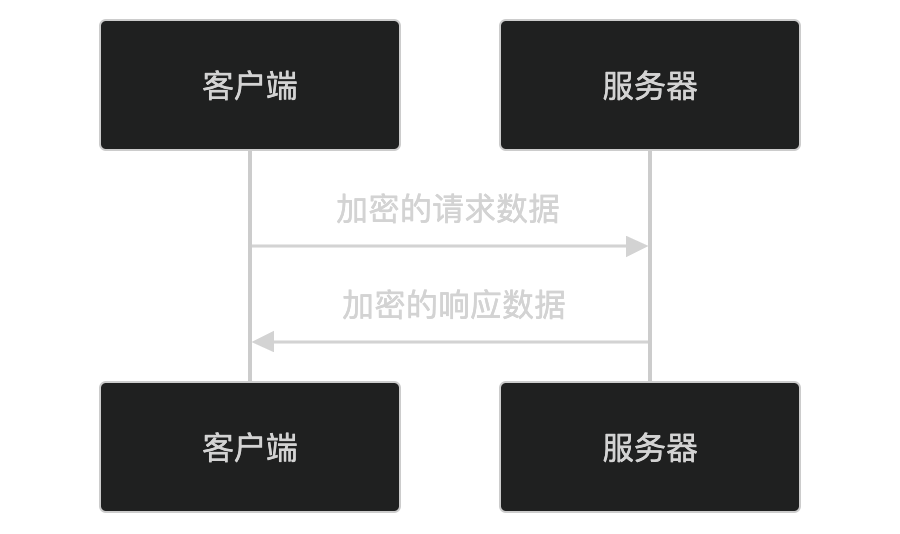
- Le client envoie des données de requête chiffrées.
- Le serveur renvoie des données de réponse chiffrées.
Principales caractéristiques de SSL
-
Communication chiffrée:
- Utilise un chiffrement symétrique (par ex., AES) pour chiffrer les données.
- Utilise un chiffrement asymétrique (par exemple, RSA) pour échanger les clés.
-
Vérification de l'identité:
- Vérifie l'identité du serveur à l'aide du certificat du serveur.
- Vérifie éventuellement l'identité du client à l'aide d'un certificat client.
-
Intégrité des données:
- Utilise des algorithmes de hachage (par ex., SHA) pour garantir que les données n’ont pas été altérées.
-
Compatibilité:
- Prend en charge plusieurs algorithmes de chiffrement et versions de protocole.
Scénarios d'application de SSL
SSL est largement utilisé dans les scénarios suivants :
- HTTPS: Protection de la sécurité de la navigation web.
- SMTPS: Protection de la sécurité de la transmission des e-mails.
- FTPS: Protection de la sécurité du transfert de fichiers.
- VPN: Protection de la sécurité de l'accès à distance.
Sécurité SSL
SSL renforce la sécurité grâce aux mécanismes suivants :
- Transmission chiffrée: Empêche l'écoute des données.
- Vérification d'identité: Empêche l'usurpation d'identité du serveur.
- Intégrité des données: Empêche la falsification des données.
Certificats SSL
La sécurité de SSL repose sur les certificats de serveur. Les certificats sont délivrés par des autorités de certification (CA) de confiance et contiennent les informations suivantes :
- Nom de domaine: Le nom de domaine lié au certificat.
- Clé publique: Utilisée pour la communication chiffrée.
- Période de validité: La période de validité du certificat.
- Signature: La signature de l'autorité de certification sur le certificat, utilisée pour vérifier l'authenticité du certificat.
Alternatives à SSL
SSL a été remplacé par le protocole TLS plus sécurisé. TLS est le successeur de SSL, offrant une sécurité et des performances renforcées.
En résumé, SSL est un protocole utilisé pour la transmission chiffrée des données. Grâce à des mécanismes de chiffrement et de vérification d'identité, il protège la confidentialité et l'intégrité des données, ainsi que la vérification d'identité. Il est largement utilisé dans des scénarios tels que HTTPS, SMTPS et FTPS, mais a été remplacé par le protocole TLS plus sécurisé. Si vous êtes intéressé par une fonctionnalité ou un scénario d'application spécifique de SSL, vous pouvez l'explorer davantage !
Autres extensions