HTTP/HTTPS-Einführung
HTTP (Hypertext Transfer Protocol)ist ein Übertragungsprotokoll, das verwendet wird, um Hypertext aus dem Netzwerk an einen lokalen Browser zu übertragen. Es definiert das Format von Anfragen und Antworten zwischen Client und Server. HTTP arbeitet auf dem TCP/IP-Modell und verwendet typischerweise Port80。
HTTPS (Hypertext Transfer Protocol Secure)ist eine sichere Version von HTTP. Es fügt das SSL/TLS-Protokoll zu HTTP hinzu und bietet Datenverschlüsselung, Integritätsprüfung und Authentifizierung. HTTPS verwendet typischerweise Port443。
HTTP
Das HTTP-Protokoll ist die Abkürzung für Hyper Text Transfer Protocol, ein Übertragungsprotokoll, das verwendet wird, um Hypertext von World Wide Web (WWW)-Servern an lokale Browser zu übertragen.
HTTP ist ein Protokoll, das auf dem TCP/IP-Kommunikationsprotokoll basiert und zur Übertragung von Daten (HTML-Dateien, Bilddateien, Abfrageergebnissen usw.) dient.
HTTPS
Das HTTPS-Protokoll ist die Abkürzung für HyperText Transfer Protocol Secure, ein Übertragungsprotokoll für sichere Kommunikation über ein Computernetzwerk.
HTTP selbst ist unsicher, weil übertragene Daten nicht verschlüsselt sind und abgehört oder manipuliert werden können. Um dieses Problem zu lösen, wurde HTTPS eingeführt, das das SSL/TLS-Protokoll zu HTTP hinzufügt und Verschlüsselung sowie Authentifizierung für die Datenübertragung bietet.
HTTPS kommuniziert über HTTP, verwendet jedoch SSL/TLS, um Datenpakete zu verschlüsseln. Der Hauptzweck der HTTPS-Entwicklung besteht darin, Webservern eine Identitätsauthentifizierung zu bieten und die Privatsphäre und Integrität der ausgetauschten Daten zu schützen.
HTTP-URLs beginnen mithttp://und verwenden den Standardport80, während HTTPS-URLs beginnen mithttps://und verwenden den Standardport443。
Wie HTTP funktioniert
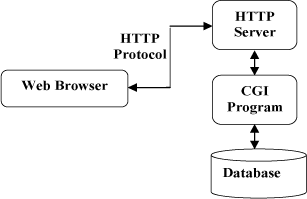
Das HTTP-Protokoll arbeitet auf einer Client-Server-Architektur.
Der Arbeitsablauf von HTTP ist normalerweise wie folgt:- Client sendet eine Anfrage: Der Benutzer gibt eine URL über einen Client (z. B. einen Browser) ein, und der Client sendet eine HTTP-Anfrage an den Server.
- Server verarbeitet die Anfrage: Nach Eingang der Anfrage verarbeitet der Server sie entsprechend dem Anfragetyp (z. B. GET, POST usw.) und der angeforderten Ressource.
- Server gibt eine Antwort zurück: Der Server verpackt das Verarbeitungsergebnis in eine HTTP-Antwortnachricht und sendet sie an den Client zurück.
- Client rendert die Seite: Nach Erhalt der Antwort rendert der Client die Seite basierend auf dem Antwortinhalt (z. B. HTML, Bilder usw.) und zeigt sie dem Benutzer an.
Zu Webservern gehören: Nginx-Server, Apache-Server, IIS-Server (Internet Information Services) usw.
Der Standardport von HTTP ist 80, aber Sie können ihn auf 8080 oder andere Ports ändern.
Drei Hinweise zu HTTP:
HTTP ist verbindungslos: Verbindungslos bedeutet, dass jede Verbindung darauf beschränkt ist, nur eine Anfrage zu bearbeiten. Nachdem der Server die Anfrage des Clients verarbeitet und die Antwort des Clients empfangen hat, trennt er die Verbindung. Diese Vorgehensweise spart Übertragungszeit.
HTTP ist medienunabhängig: Das bedeutet, dass jede Art von Daten über HTTP gesendet werden kann, solange Client und Server wissen, wie mit dem Dateninhalt umzugehen ist. Client und Server geben den geeigneten MIME-Typ-Inhaltstyp an.
HTTP ist zustandslos: Das HTTP-Protokoll ist ein zustandsloses Protokoll. Zustandslos bedeutet, dass das Protokoll kein Gedächtnis für die Transaktionsverarbeitung hat. Fehlender Zustand bedeutet, dass, wenn die nachfolgende Verarbeitung vorherige Informationen erfordert, diese erneut übertragen werden müssen, was die pro Verbindung übertragene Datenmenge erhöhen kann. Andererseits sind Antworten schneller, wenn der Server keine vorherigen Informationen benötigt.
Das folgende Diagramm zeigt den Kommunikationsprozess des HTTP-Protokolls:
HTTPS-Funktion
Die Hauptfunktion von HTTPS besteht darin, einen sicheren Kanal über ein unsicheres Netzwerk zu schaffen, und wenn geeignete Verschlüsselungspakete verwendet werden und das Serverzertifikat verifiziert und als vertrauenswürdig eingestuft werden kann, bietet es einen angemessenen Schutz gegen Abhören und Man-in-the-Middle-Angriffe.
Das Vertrauen in HTTPS basiert auf Zertifizierungsstellen (CA), die im Betriebssystem vorinstalliert sind.
Daher kann eine HTTPS-Verbindung zu einer Website nur unter den folgenden Umständen als vertrauenswürdig angesehen werden:
- Der Browser implementiert HTTPS korrekt und das Betriebssystem hat korrekte und vertrauenswürdige Zertifizierungsstellen installiert;
- Die Zertifizierungsstelle vertraut nur legitimen Websites;
- Die besuchte Website stellt ein gültiges Zertifikat bereit, das heißt, es wird von einer Zertifizierungsstelle ausgestellt, der das Betriebssystem vertraut (die meisten Browser warnen vor ungültigen Zertifikaten);
- Das Zertifikat verifiziert die besuchte Website korrekt (zum Beispiel, wenn manhttps://www.example.combesucht, wird ein Zertifikat empfangen, das auf www.example.com und nicht auf andere Domainnamen ausgestellt wurde);
- Die Verschlüsselungsschicht (SSL/TLS) dieses Protokolls kann effektiv Authentifizierung und starke Verschlüsselung bieten.
Browser wie Google Chrome, Internet Explorer und Firefox geben Warnungen aus, wenn eine Website gemischte Inhalte enthält, die aus verschlüsselten und unverschlüsselten Inhalten bestehen.
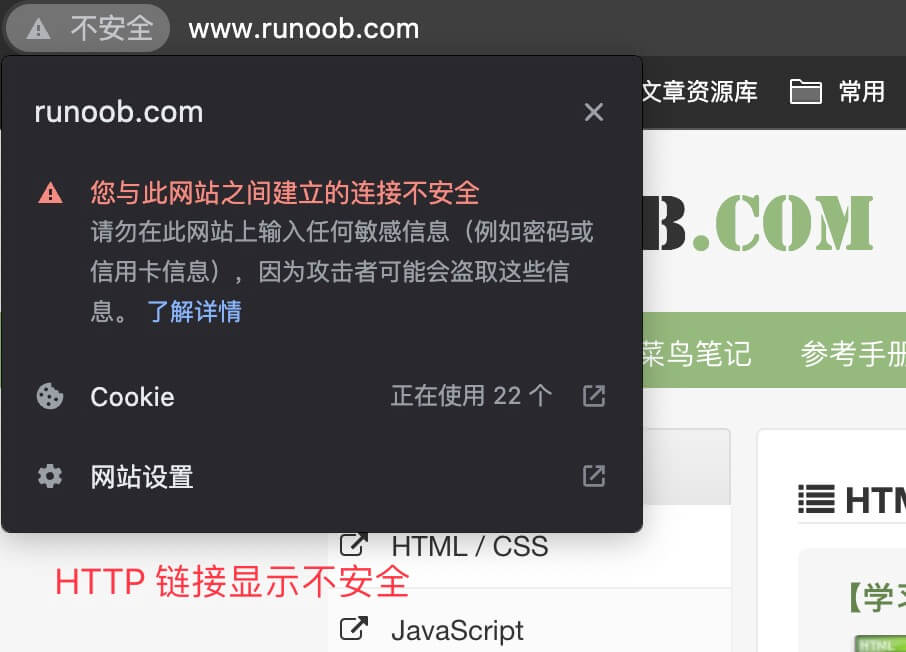
HTTP-Links werden als nicht sicher angezeigt:
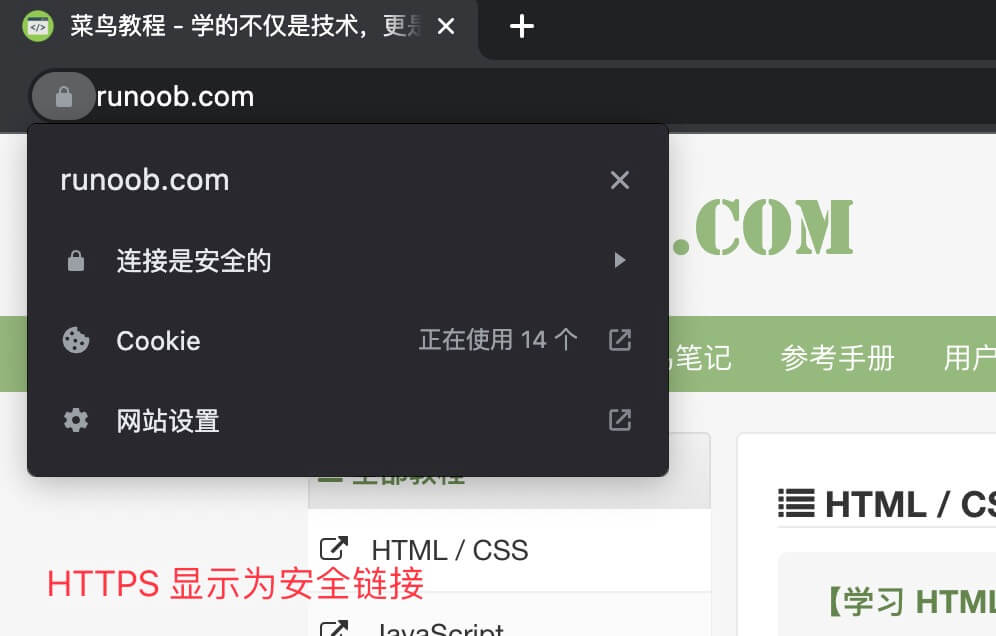
HTTPS-Links werden als sicher angezeigt:
Unterschied zwischen HTTP und HTTPS
Obwohl HTTP und HTTPS im Namen sehr ähnlich sind, gibt es wesentliche Unterschiede in der Sicherheit: HTTPS bietet Verschlüsselung und Integritätsprüfung für die Datenübertragung durch Verwendung des SSL/TLS-Protokolls und schützt dadurch die Privatsphäre und Datensicherheit der Nutzer. Mit zunehmendem Bewusstsein für Cybersicherheit beginnen immer mehr Websites, HTTPS zum Schutz von Nutzerdaten einzusetzen.
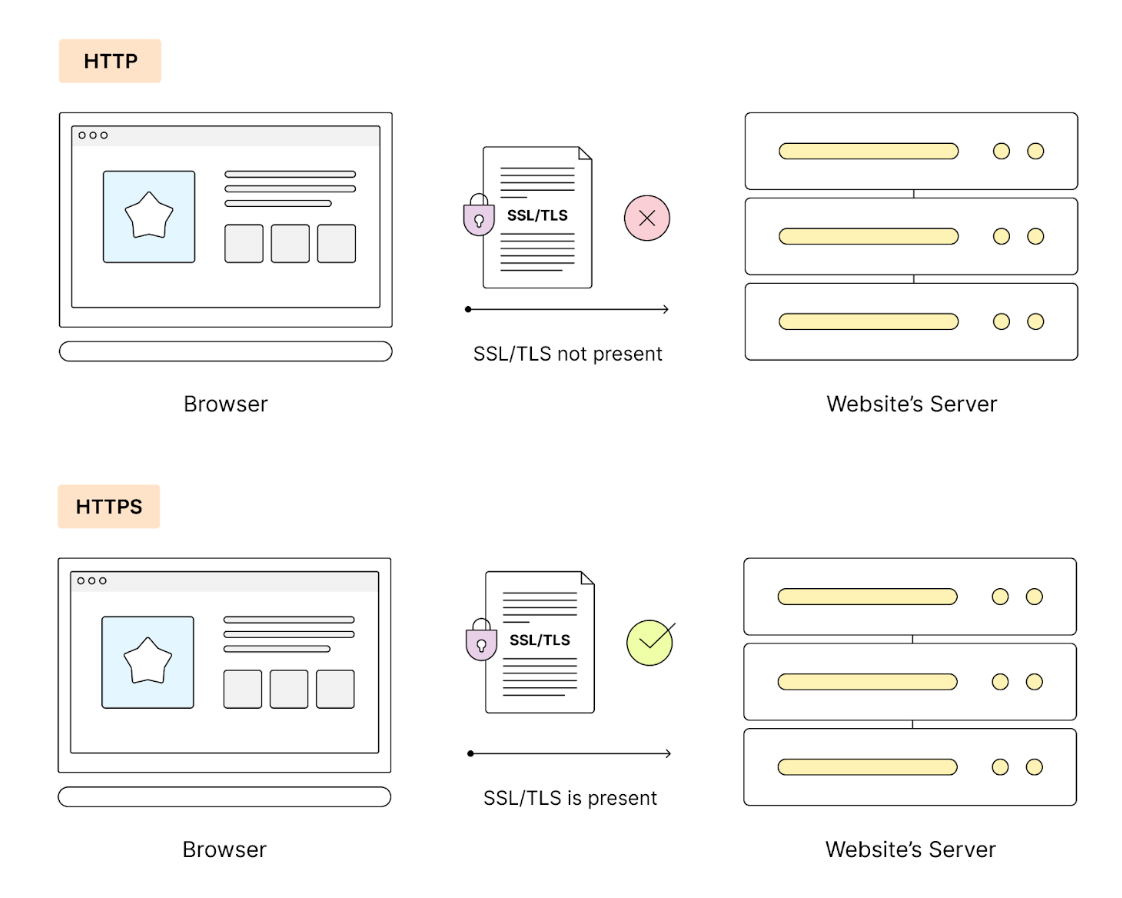
Gleichzeitig ermutigen auch gängige Browser und Suchmaschinen Websites, HTTPS zu verwenden.
Daher wird für Websites, die sensible Informationen übertragen, empfohlen, HTTPS zu verwenden, um die Sicherheit zu erhöhen.
Die Hauptunterschiede sind wie folgt:
-
Verschlüsselung:
- HTTP: Daten werden bei der Übertragung nicht verschlüsselt und können leicht abgefangen und manipuliert werden.
- HTTPS: Verwendet das SSL/TLS-Protokoll, um übertragene Daten zu verschlüsseln, und schützt so die Sicherheit während der Datenübertragung.
-
Port:
- HTTP: Verwendet standardmäßig Port 80.
- HTTPS: Verwendet standardmäßig Port 443.
-
Sicherheit:
- HTTP: Bietet keine Datenverschlüsselung, geringe Sicherheit.
- HTTPS: Bietet Datenverschlüsselung und Integritätsprüfung, hohe Sicherheit.
-
Zertifikat:
- HTTP: Kein Zertifikat erforderlich.
- HTTPS: Erfordert ein SSL-Zertifikat, um Verschlüsselung zu ermöglichen und die Identität des Servers zu verifizieren.
-
Leistung:
- HTTP: Da Daten nicht verschlüsselt werden, ist die Leistung etwas höher als bei HTTPS.
- HTTPS: Da Verschlüsselung und Entschlüsselung erforderlich sind, kann ein gewisser Leistungsaufwand entstehen.
-
Suchmaschinenoptimierung (SEO):
- HTTP: Suchmaschinen können das Ranking von Websites herabstufen, die HTTPS nicht verwenden.
- HTTPS: Suchmaschinen neigen dazu, Websites, die HTTPS verwenden, bei der Indexierung und Anzeige zu priorisieren.
-
Browser-Anzeige:
- HTTP: In den meisten modernen Browsern werden HTTP-Websites normalerweise als "Nicht sicher" angezeigt.
- HTTPS: Der Browser zeigt ein Vorhängeschloss-Symbol an, das anzeigt, dass die Website sicher ist.
-
Kosten:
- HTTP: Normalerweise kostenlos.
- HTTPS: Erfordert den Kauf eines SSL-Zertifikats, was mit gewissen Kosten verbunden sein kann.
-
Anwendungsszenarien:
- HTTP: Geeignet für Websites, die keine sensiblen Informationen übertragen müssen, wie Nachrichten-Websites, Blogs usw.
- HTTPS: Geeignet für Websites, die sensible Informationen übertragen müssen, wie Online-Banking, Online-Shopping, E-Mail usw.