Telnet プロトコル
Telnet は、リモートログイン用のネットワークプロトコルであり、ユーザーがネットワークを介してリモートコンピュータに接続し、そこでコマンドを実行することを可能にします。
Telnet はインターネット上で最も初期に使用されたプロトコルの1つですが、セキュリティ問題のため、現在ではより安全なプロトコル(SSH など)に置き換えられています。
Telnet の動作原理
Telnet はクライアント・サーバーモデルを使用し、平文でデータを転送します。その中核機能は、リモート接続を確立し、コマンドと応答を転送することです。
1. Telnet 接続の確立
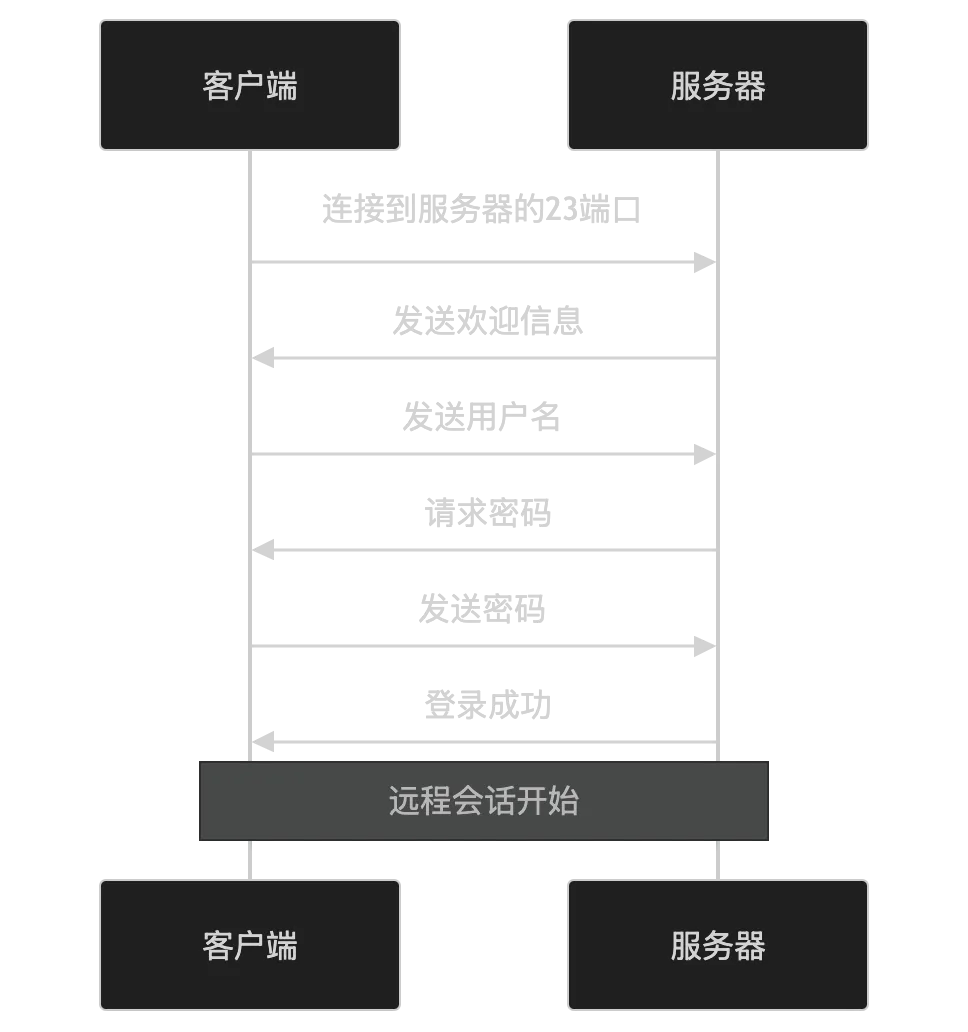
- クライアントはサーバーの 23 番ポート(デフォルトの Telnet ポート)に接続します。
- サーバーはウェルカムメッセージを送信します。
- クライアントはユーザー名とパスワードを送信します(平文で転送)。
- サーバーはユーザー名とパスワードを検証し、ログイン結果を返します。
2. コマンドと応答
接続確立後、Telnet はセッションチャネルを確立し、クライアントはコマンドを送信でき、サーバーはコマンドを実行して結果を返します。
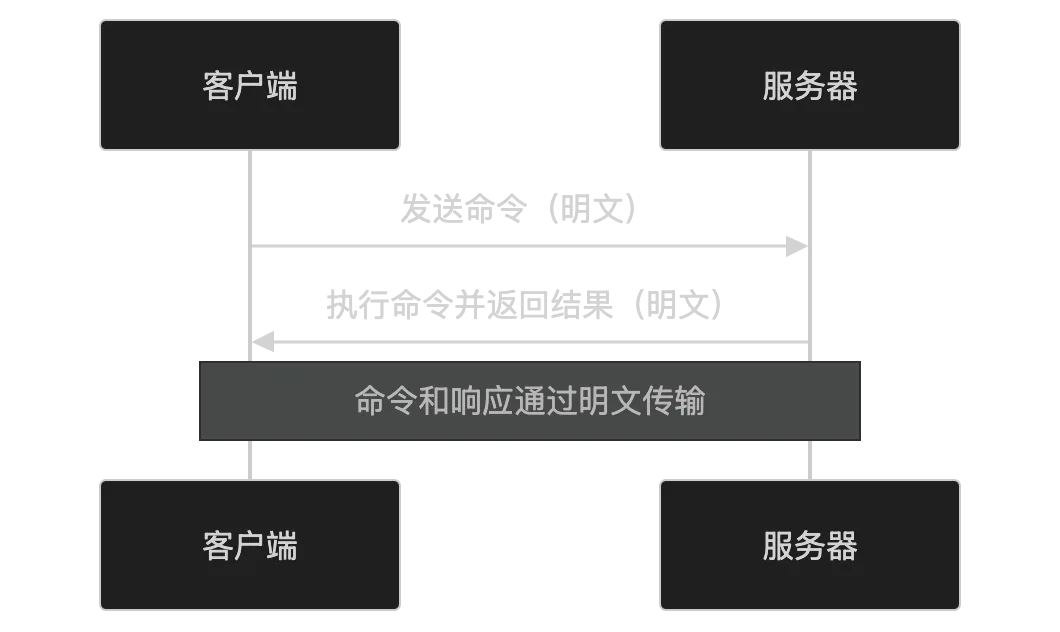
- クライアントはコマンドを送信します(例:
ls或dir)。 - サーバーはコマンドを実行し、結果を返します。
- すべてのデータ(コマンドと応答を含む)は平文で転送されます。
Telnet の主要な特徴
-
リモートログイン:
- ユーザーがネットワークを介してリモートコンピュータにログインすることを可能にします。
-
平文転送:
- すべてのデータ(ユーザー名、パスワード、コマンド、応答を含む)は平文で転送されるため、盗聴されやすいです。
-
シンプルで使いやすい:
- プロトコルがシンプルで、実装と使用が容易です。
-
セキュリティの欠如:
- 暗号化や認証メカニズムをサポートしておらず、深刻なセキュリティリスクがあります。
Telnet の応用シーン
Telnet はかつて以下のような場面で広く使用されていました:
- リモート管理:リモートサーバーにログインしてコマンドを実行する。
- ネットワーク機器の設定:ルーターやスイッチなどのネットワーク機器を設定する。
- ネットワークサービスのテスト:SMTP、HTTP などのネットワークサービスの接続性をテストする。
Telnet のセキュリティ問題
Telnet の主な問題は、セキュリティが欠如していることです:
- 平文転送:ユーザー名、パスワード、およびすべてのデータが平文で転送されるため、盗聴されやすいです。
- 暗号化の欠如:データ暗号化をサポートしておらず、中間者攻撃を防ぐことができません。
- 認証の欠如:サーバーの身元を検証できないため、偽装されやすいです。
これらのセキュリティ問題のため、Telnet は徐々に、より安全なプロトコル(SSH など)に置き換えられています。
Telnet の代替案
より安全なリモートログインサービスを提供するために、以下の代替案を使用できます:
- SSH:通信を暗号化し、認証とデータ整合性チェックをサポートします。
- RDP:リモートデスクトップ接続に使用され、グラフィカルインターフェースをサポートします。
- VNC:リモートデスクトップ共有に使用され、サポートします