SSH プロトコル
SSH(Secure Shell、セキュアシェル)は、安全なリモートログインやその他のネットワークサービスのための暗号化プロトコルです。
SSH は暗号化通信によりデータ転送中の安全性を保護し、システム管理、ファイル転送、リモートコマンド実行などの場面で広く使用されています。
SSH の動作原理
SSH はクライアント・サーバーモデルを使用し、暗号化技術によって通信の安全性を確保します。
以下は SSH 接続の確立とデータ転送の基本的な流れです:
1. 接続の確立
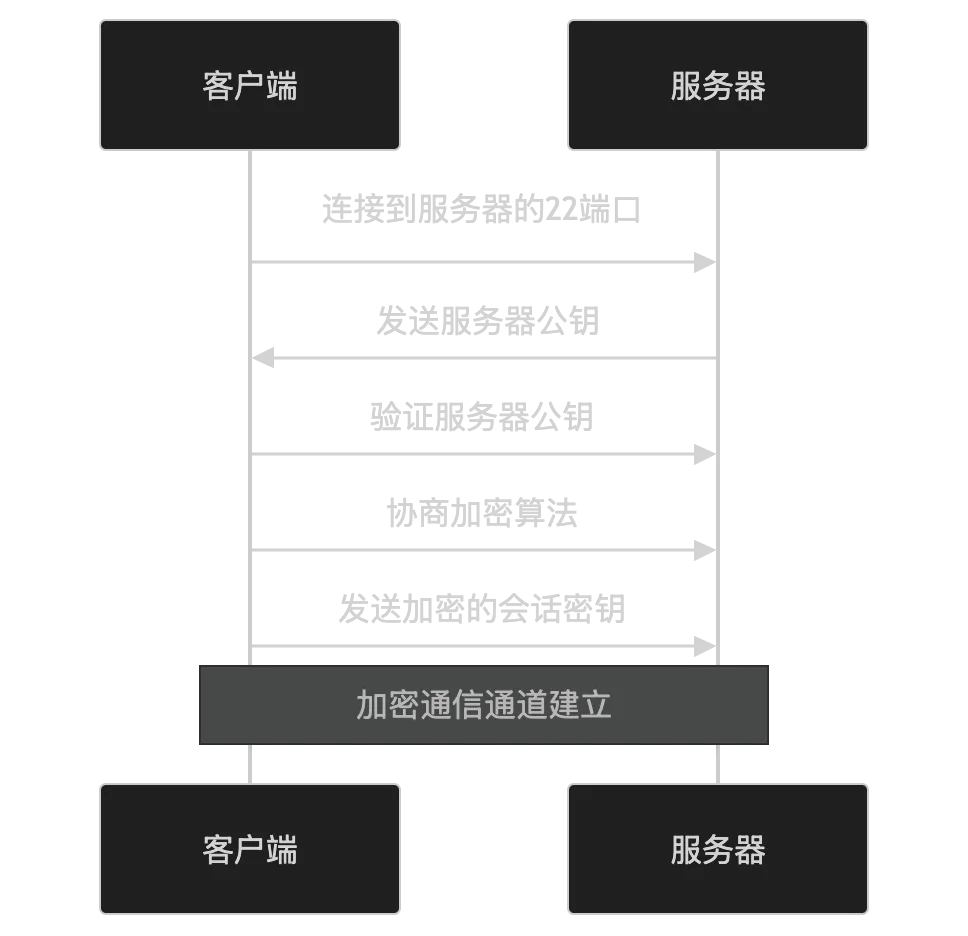
- クライアントはサーバーのポート22(デフォルトの SSH ポート)に接続します。
- サーバーは自身の公開鍵をクライアントに送信します。
- クライアントはサーバーの公開鍵を検証します(通常は既知のホストキーのフィンガープリントを使用)。
- クライアントとサーバーは暗号化アルゴリズム(AES、RSA など)をネゴシエーションします。
- クライアントはセッションキーを生成し、サーバーの公開鍵で暗号化してサーバーに送信します。
- 双方はセッションキーを使用して以降の通信を暗号化します。
2. ユーザー認証
SSH は複数のユーザー認証方式をサポートしており、一般的なものは以下のとおりです:
- パスワード認証:ユーザーがユーザー名とパスワードを入力します。
- 公開鍵認証:ユーザーは秘密鍵を使用して認証し、サーバーは対応する公開鍵を検証します。
パスワード認証
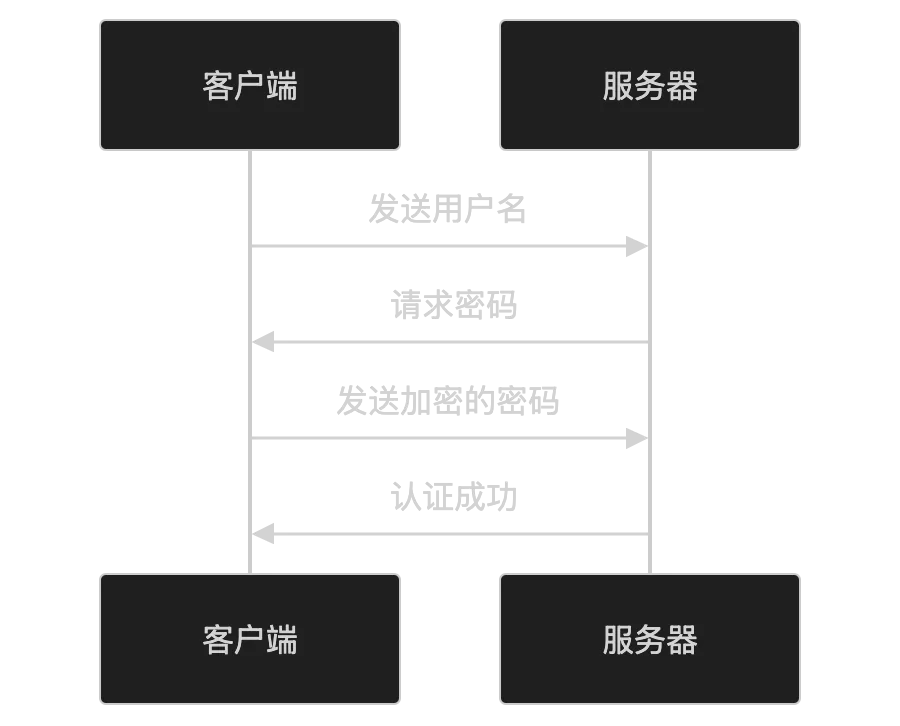
- クライアントはユーザー名を送信します。
- サーバーはパスワードを要求します。
- クライアントは暗号化されたパスワードを送信します。
- サーバーはパスワードを検証し、認証結果を返します。
公開鍵認証
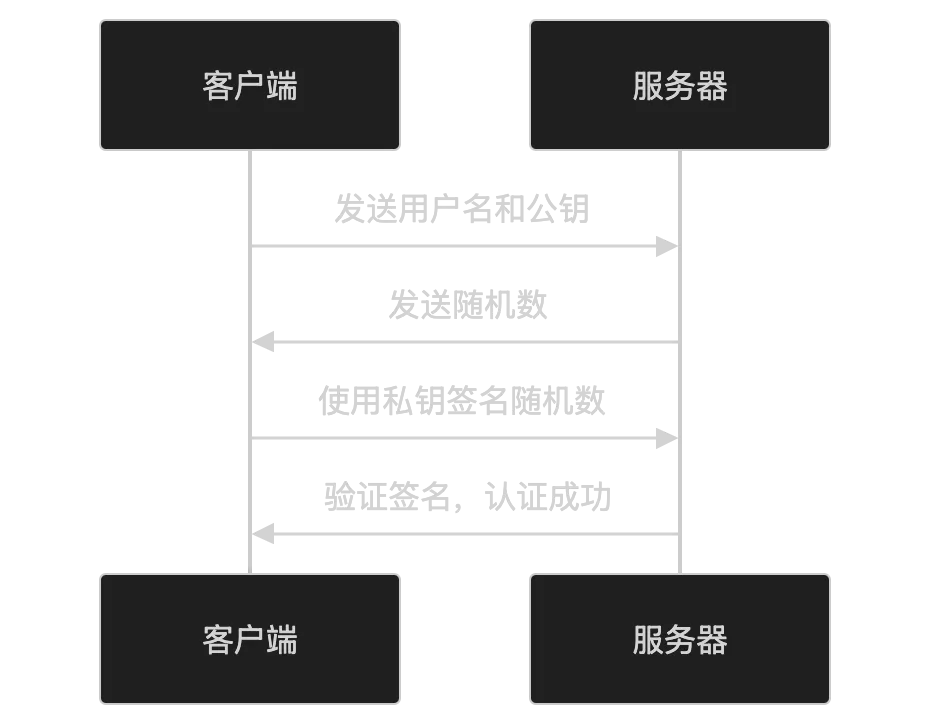
- クライアントはユーザー名と公開鍵を送信します。
- サーバーはランダムな数値を送信します。
- クライアントは秘密鍵を使用してランダムな数値に署名し、サーバーに送信します。
- サーバーは公開鍵を使用して署名を検証し、認証結果を返します。
3. データ転送
認証が成功すると、SSH は暗号化されたセッションチャネルを確立し、以下の機能をサポートします:
- リモートログイン:リモートサーバー上でコマンドを実行します。
- ファイル転送:SCP または SFTP を使用してファイルを転送します。
- ポートフォワーディング:ローカルポートをリモートサーバーに転送する、またはその逆を行います。
SSH の主要な特徴
-
暗号化通信:
- 対称暗号化(AES など)を使用してデータを暗号化します。
- 非対称暗号化(RSA など)を使用してセッションキーを交換します。
-
認証:
- パスワード認証と公開鍵認証をサポートします。
- 公開鍵認証はより安全で、パスワードを送信する必要がありません。
-
データの整合性:
- ハッシュアルゴリズム(SHA など)を使用して、データが改ざんされていないことを確認します。
-
多機能性:
- リモートログイン、ファイル転送、ポートフォワーディングなどをサポートします。
SSH の応用シーン
SSH は以下のような場面で広く使用されています:
- リモート管理:リモートサーバーにログインしてコマンドを実行します。
- ファイル転送:SCP または SFTP を使用してファイルを安全に転送します。
- ポートフォワーディング:ローカルサービスをリモートサーバーに公開する、またはその逆を行います。
- 自動化タスク:SSH スクリプトを使用してリモートコマンドを実行します。
SSH のセキュリティ
SSH のセキュリティは以下の要因に依存します:
- 鍵管理:秘密鍵を保護し、公開鍵を定期的に更新します。
- 強力なパスワード:複雑なパスワードを使用して、ブルートフォース攻撃を回避します。
- ファイアウォール:SSH ポートのアクセス範囲を制限します。
- root ログインの無効化:セキュリティリスクを軽減します。
まとめると、SSH は安全なリモートログインプロトコルであり、暗号化通信と複数の認証方式によってデータ転送の安全性を保護します。リモート管理、ファイル転送、ポートフォワーディングなどの場面で広く使用されています。SSH の特定の機能や応用シーンに興味があれば、さらに詳しく説明できます!
その他の拡張