Plugin jQuery Cookie
jQuery puede manejar cookies mediante el plugin jquery.cookie.js.
Dirección oficial:http://plugins.jquery.com/cookie/
Dirección de GitHub:https://github.com/carhartl/jquery-cookie
Antes de usar jquery.cookie.js, debe incluir primero jQuery:
Podemos usar una biblioteca de recursos de terceros para incluir estos dos archivos:
Método de uso
Crear una cookie:
$.cookie('name', 'value');
Si no se especifica un tiempo de expiración, expirará al cerrar el navegador.
Crear una cookie y establecer que expire después de 7 días:
$.cookie('name', 'value', { expires: 7 });
Crear una cookie y establecer la ruta válida de la cookie, siendo la ruta el directorio raíz del sitio web:
$.cookie('name', 'value', { expires: 7, path: '/' });
Nota:De forma predeterminada, solo la página web que configuró la cookie puede leerla. Si desea que una página lea la cookie configurada por otra página, debe establecer la ruta de la cookie. La ruta de la cookie se utiliza para configurar el directorio de nivel superior que puede leer la cookie. Si establece esta ruta como el directorio raíz del sitio web, todas las páginas web pueden leer las cookies entre sí (normalmente no se debe configurar así, para evitar conflictos).
Leer una cookie:
$.cookie('name'); // => "value"
$.cookie('nothing'); // => undefined
Leer toda la información de las cookies:
$.cookie(); // => { "name": "value" }
Eliminar una cookie:
Atención:Al eliminar una cookie, debe pasar exactamente la misma ruta, dominio y opciones de seguridad utilizados para configurar la cookie.
Ejemplo
Pruébalo »
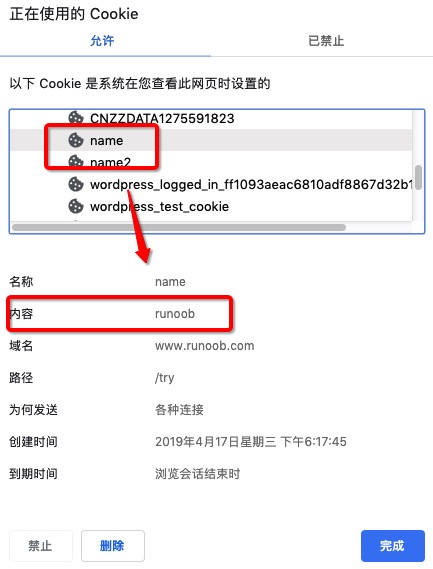
Después de ejecutarlo, podemos ver la información de las cookies en el navegador, como se muestra a continuación:
Descripción de parámetros
raw
Valor predeterminado: false.
De forma predeterminada, al leer y escribir cookies, se codifican y decodifican automáticamente (usando encodeURIComponent para codificar y decodeURIComponent para decodificar). Para desactivar esta función, basta con establecer raw:true:
$.cookie.raw = true;
json
Al usar JSON para almacenar y leer los datos de la cookie, no es necesario usar JSON.stringify ni JSON.parse.
$.cookie.json = true;
expires
expires: 365
Define el tiempo de validez de la cookie. El valor puede ser un número (calculado desde la creación de la cookie, en días) o un objeto Date. Si se omite, la cookie creada es una cookie de sesión y se eliminará cuando el usuario cierre el navegador.
path
path: '/'
Por defecto: solo la página web que configuró la cookie puede leerla.
Define la ruta válida de la cookie. De forma predeterminada, el valor de este parámetro es la ruta de la página web que creó la cookie (comportamiento estándar del navegador).
Si desea acceder a esta cookie en todo el sitio web, debe establecer la ruta válida de esta manera: path: '/'. Si desea eliminar una cookie que tiene una ruta válida definida, debe incluir esa ruta al llamar a la función:
$.cookie('the_cookie', null,{ path: '/' });
domain
domain: 'example.com'
Valor predeterminado: el dominio de la página web que creó la cookie.
secure
secure: true
Valor predeterminado: false. Si es true, la transmisión de la cookie debe usar un protocolo seguro (HTTPS).
Otras extensiones