Django cookie と session
Cookie はクライアントコンピュータ上に保存されるテキストファイルで、さまざまな追跡情報を保持します。
リピーターユーザーを識別するには、次の3つのステップがあります:
- サーバースクリプトはブラウザに Cookie のセットを送信します。例:名前、年齢、識別番号など。
- ブラウザはこれらの情報をローカルコンピュータに保存し、将来の使用に備えます。
- 次にブラウザが Web サーバーにリクエストを送信するとき、ブラウザはこれらの Cookie 情報をサーバーに送信し、サーバーはその情報を使用してユーザーを識別します。
HTTP は「ステートレス」プロトコルです。つまり、クライアントがウェブページを取得するたびに、クライアントは Web サーバーへの個別の接続を開き、サーバーは以前のクライアントリクエストの記録を自動的に保持しません。
ただし、Web クライアントと Web サーバー間のセッションを維持するには、次の3つの方法があります:
Cookies
Web サーバーは、各 Web クライアントの Cookie として一意のセッション ID を割り当てることができ、クライアントの後続のリクエストでは受信した Cookie を使用して識別できます。
Web 開発では、セッションを使用してセッショントラッキングを実現します。セッションは基盤として Cookie 技術に依存しています。
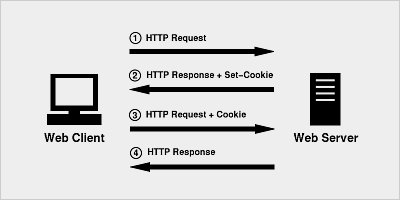
Django における Cookie の構文
Cookie を設定する:
rep.set_cookie(key,value,...)
rep.set_signed_cookie(key,value,salt='加密盐',...)
Cookie を取得する:
request.COOKIES.get(key)
Cookie を削除する:
rep =HttpResponse || render || redirect
rep.delete_cookie(key)
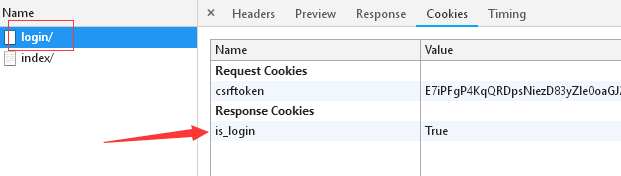
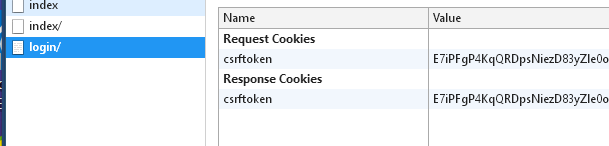
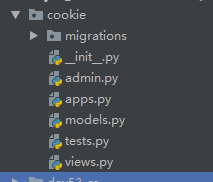
アプリとモデルを作成する
models.py
username = models.CharField(max_length=32)
password = models.CharField(max_length=64)
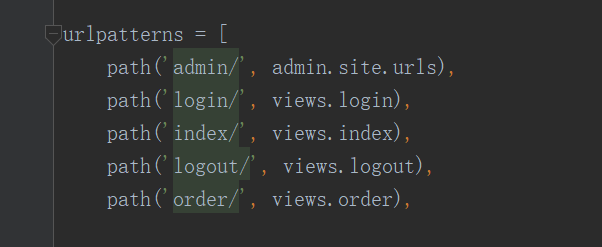
urls.py
from django.urls import path
from cookie import views
urlpatterns = [
path('admin/', admin.site.urls),
path('login/', views.login),
path('index/', views.index),
path('logout/', views.logout),
path('order/', views.order)
views.py
if request.method == "GET":
return render(request, "login.html")
username = request.POST.get("username")
password = request.POST.get("pwd")
user_obj = models.UserInfo.objects.filter(username=username, password=password).first()
print(user_obj.username)
if not user_obj:
return redirect("/login/")
else:
rep = redirect("/index/")
rep.set_cookie("is_login", True)
return rep
def index(request):
print(request.COOKIES.get('is_login'))
status = request.COOKIES.get('is_login') # ブラウザからの再リクエストを受信し、ブラウザが携帯している Cookie がログイン成功時に応答された Cookie かどうかを判断する
if not status:
return redirect('/login/')
return render(request, "index.html")
def logout(request):
rep = redirect('/login/')
rep.delete_cookie("is_login")
return rep # ログアウトをクリックした後に実行され、Cookie を削除し、ユーザー状態を保存せず、ログインページに遷移する
def order(request):
print(request.COOKIES.get('is_login'))
status = request.COOKIES.get('is_login')
if not status:
return redirect('/login/')
return render(request, "order.html")
以下では、3つのテンプレートファイルを作成します:login.html、index.html、order.html。
login.html
index.html
order.html
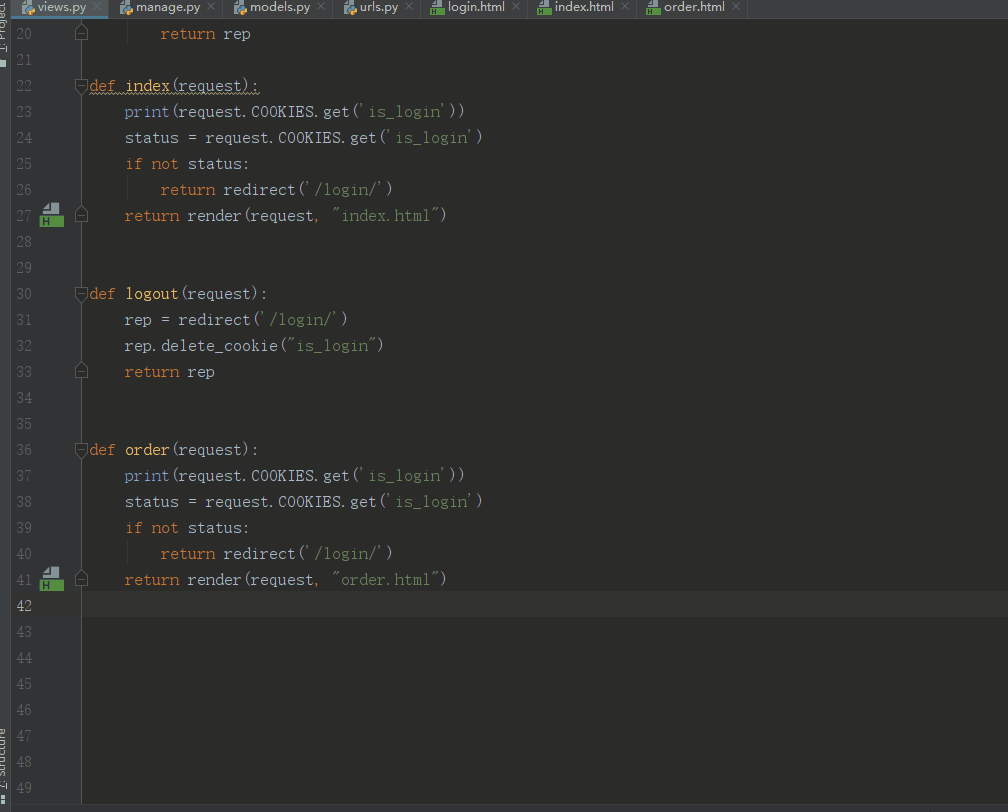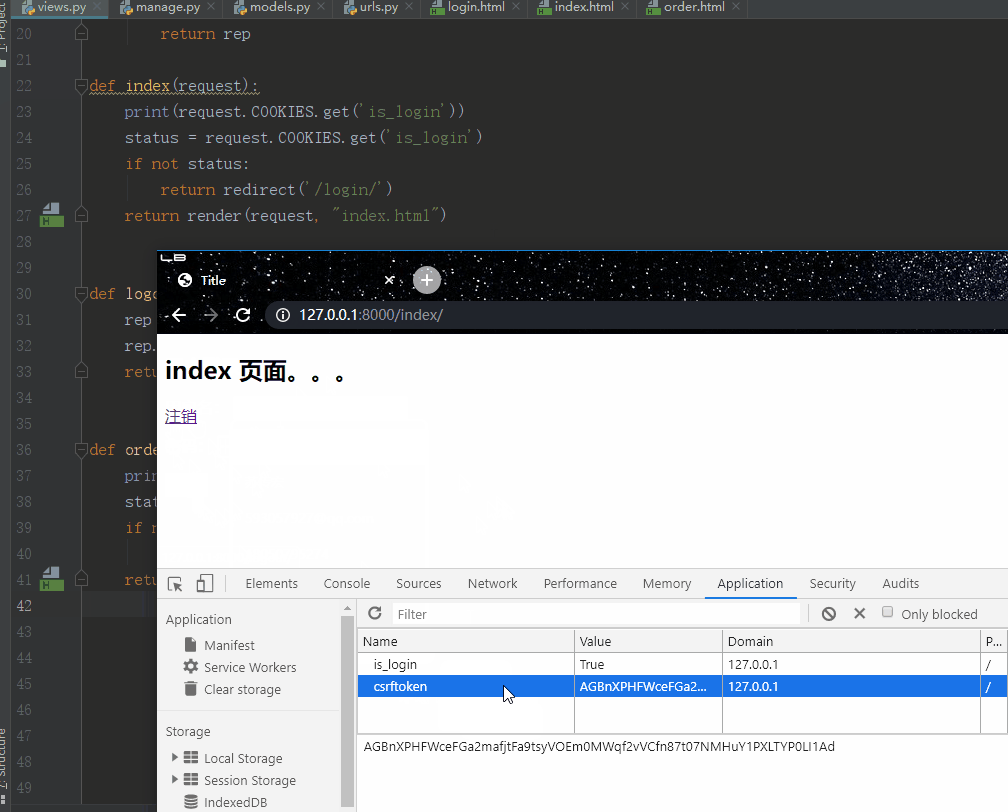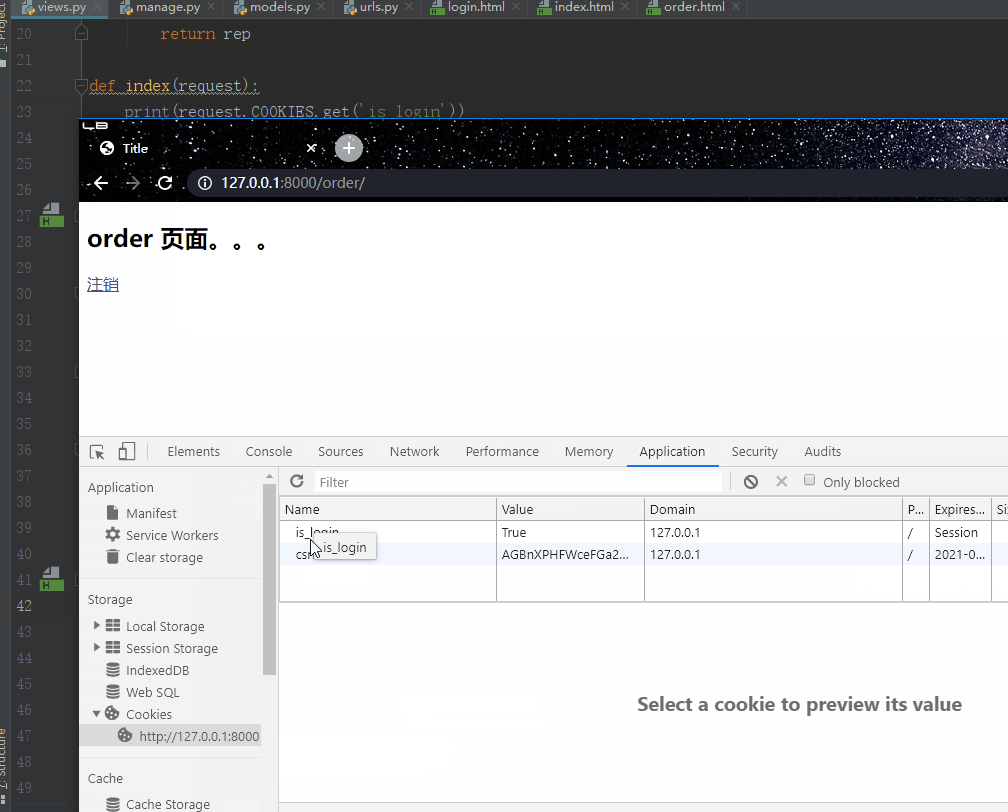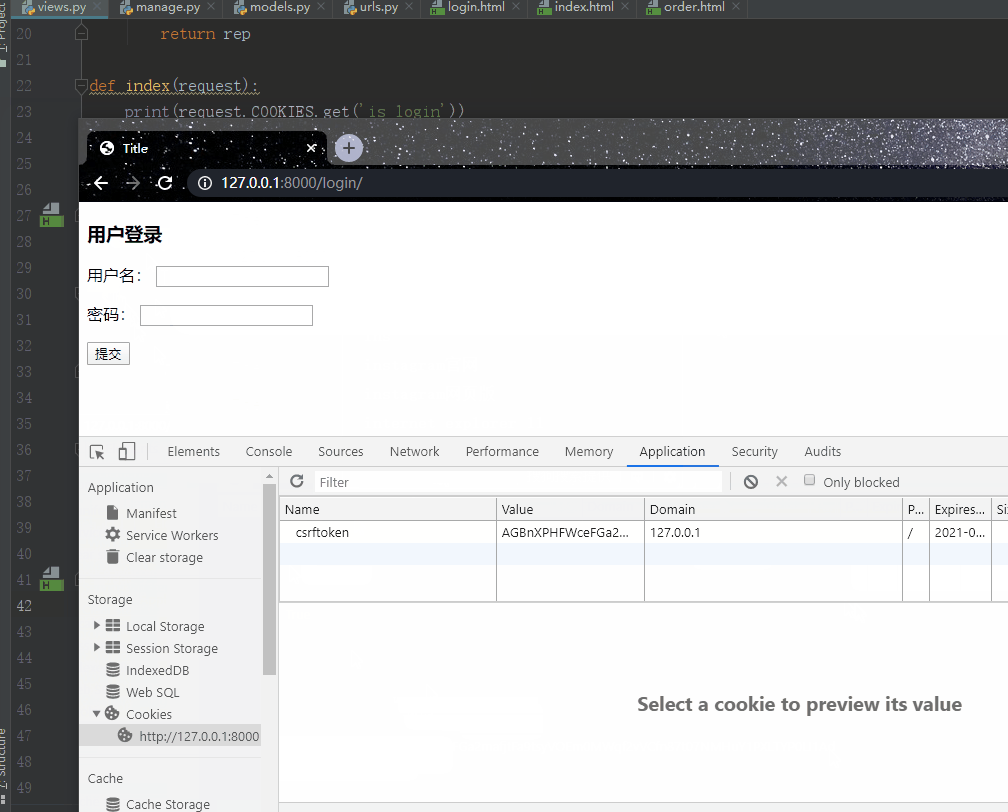
実行結果は次の図のようになります:
Session(サーバー側に保存されるキーと値のペア)
サーバーは実行時に、各ユーザーのブラウザに対して専用のセッションオブジェクトを作成できます。セッションはユーザーのブラウザ専用であるため、ユーザーがサーバーの Web リソースにアクセスする際、各自のデータをそれぞれのセッションに置くことができます。ユーザーが再びそのサーバーの他の Web リソースにアクセスするとき、他の Web リソースはユーザーそれぞれのセッションからデータを取り出してユーザーにサービスを提供します。
動作原理
-
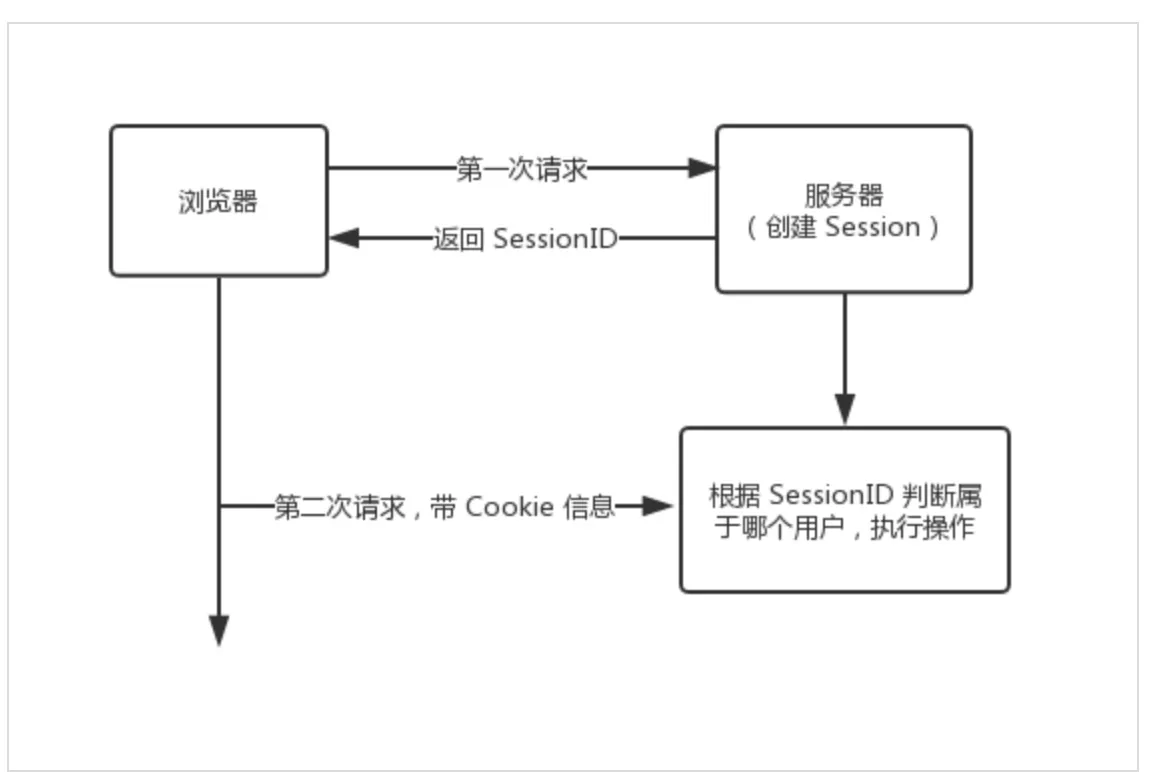
a. ブラウザが最初のリクエストでログインページ login を取得します。
-
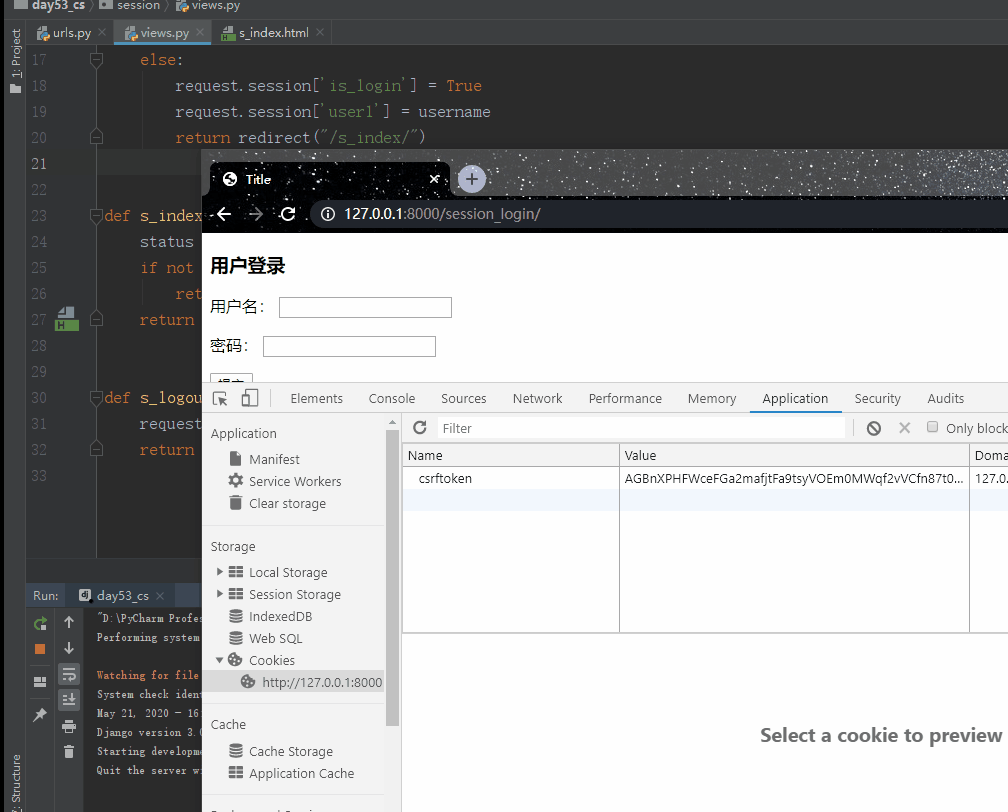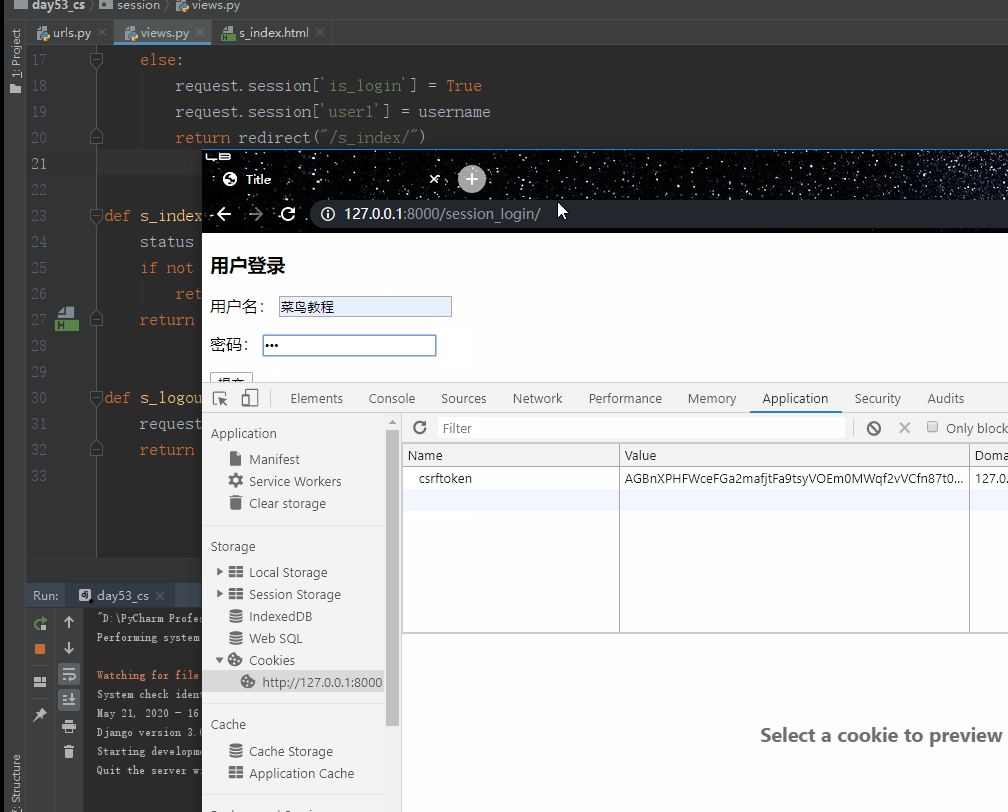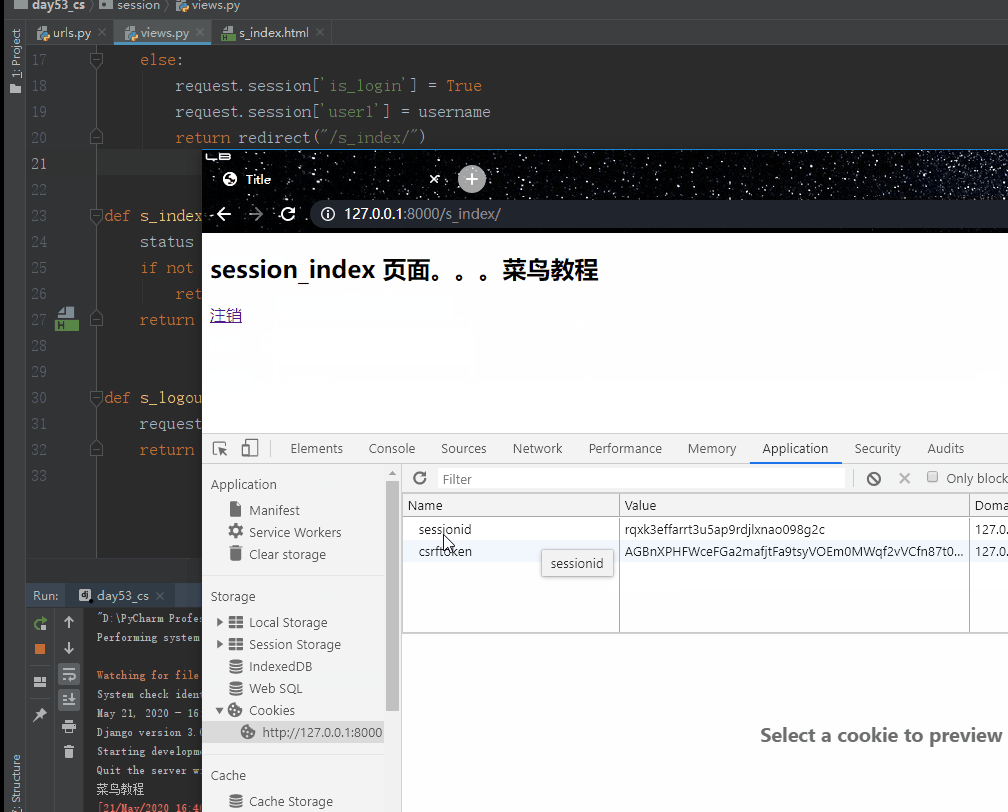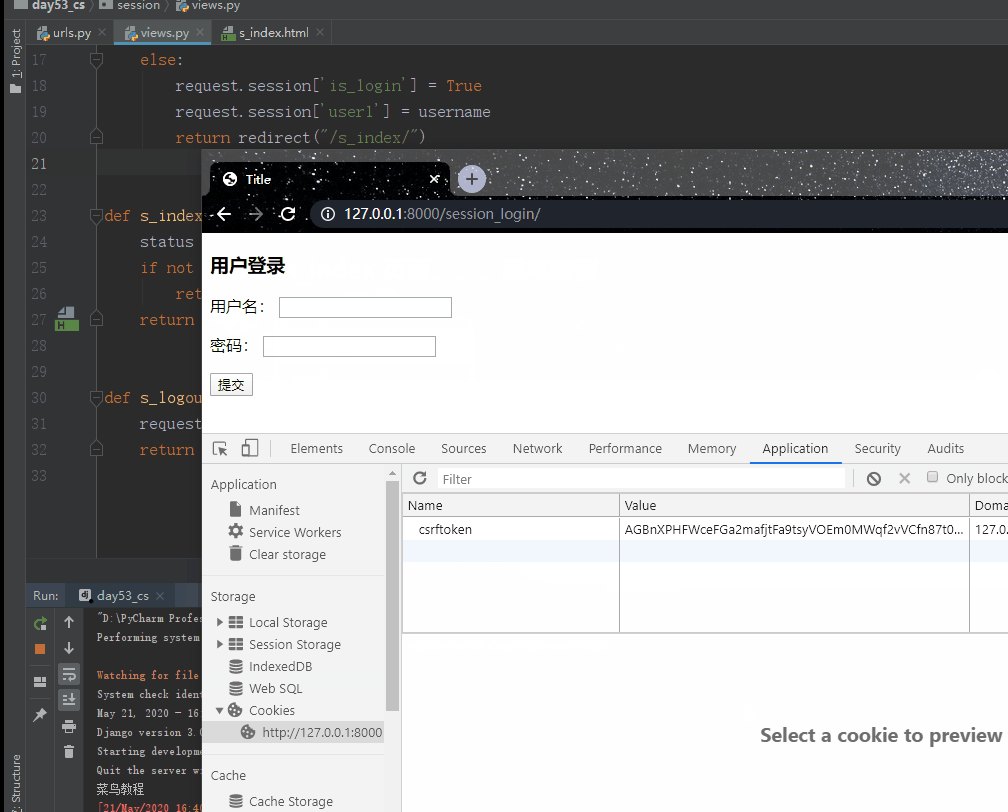
b. ブラウザがアカウントとパスワードを入力して2回目のリクエストを行い、入力が正しければ、サーバーはブラウザに index ページと、キーが sessionid、値がランダム文字列の Cookie(すなわち set_cookie("sessionid", ランダム文字列))を応答します。
-
c. サーバー内部では django.session テーブルに1件のデータを記録します。
django.session テーブルには3つのフィールドがあります。
- session_key:ランダム文字列を格納します。つまり、ブラウザに応答する Cookie の sessionid キーに対応する値です。
- session_data:ユーザー情報を格納します。つまり、複数の request.session["key"]=value であり、暗号文です。
- expire_date:そのレコードの有効期限を格納します(デフォルトは14日間)
d. ブラウザが3回目のリクエストで他のリソースを要求するとき、Cookie: {sessionid: ランダム文字列} を携帯します。サーバーは django.session テーブルからそのランダム文字列に基づいてそのユーザーのデータを取得し、使用できるようにします(つまり状態を保存します)。
注意:django.session テーブルに保存されるのはブラウザの情報であり、各ユーザーの情報ではありません。したがって、同じブラウザからの複数ユーザーのリクエストでは1件のレコードのみが保存され(後から上書きされる)、複数のブラウザからのリクエストで複数のレコードが保存されます。
Cookie は HTTP のステートレス性の欠点を補い、サーバーに来た人が「誰」かを認識させます。しかし、Cookie はテキスト形式でブラウザ側に保存されるため、安全性が低く、最大 4096 バイトしかサポートされません。そのため、Cookie で異なるユーザーを識別し、対応するセッションに機密情報や 4096 バイトを超えるテキストを保存します。
セッションの設定:
request.session["key"] = value
実行手順:
- a. ランダム文字列を生成する
- b. ランダム文字列と設定したキーと値のペアを django_session テーブルの session_key と session_data に保存する
- c. 設定するcookie: set_cookie("sessionid", ランダム文字列)ブラウザに応答する
セッションの取得:
request.session.get('key')
実行手順:
- a. Cookie から sessionid キーの値(ランダム文字列)を取得する。
- b. ランダム文字列に基づいて django_session テーブルからレコードをフィルタリングする。
- c. session_data フィールドのデータを取り出す。
セッションの削除(session_key、session_data、expire_date の3つのフィールドを含むレコード全体を削除):
request.session.flush()
session_data 内の1組のキーと値のペアを削除する:
del request.session["key"]
実行手順:
- a. Cookie から sessionid キーの値(ランダム文字列)を取得する
- b. ランダム文字列に基づいて django_session テーブルからレコードをフィルタリングする
- c. フィルタリングされたレコードを削除する
例
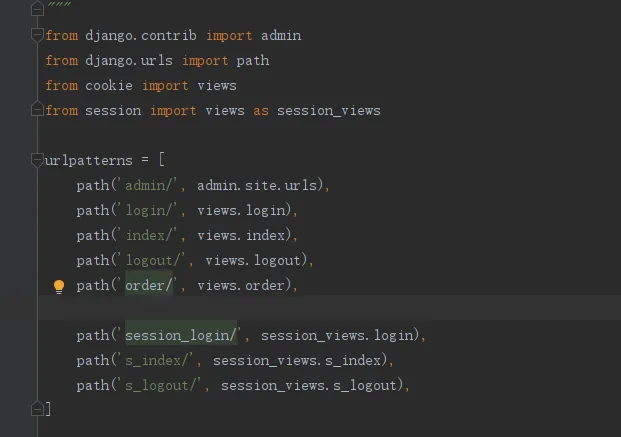
ルートを作成する:
urls.py
urlpatterns = [
path('session_login/', session_views.login),
path('s_index/', session_views.s_index),
path('s_logout/', session_views.s_logout),
]
ビュー関数を作成する:
views.py
if request.method == "GET":
return render(request, "login.html")
username = request.POST.get("username")
password = request.POST.get("pwd")
user_obj = models.UserInfo.objects.filter(username=username, password=password).first()
print(user_obj.username)
if not user_obj:
return redirect("/session_login/")
else:
request.session['is_login'] = True
request.session['user1'] = username
return redirect("/s_index/")
def s_index(request):
status = request.session.get('is_login')
if not status:
return redirect('/session_login/')
return render(request, "s_index.html")
def s_logout(request):
# del request.session["is_login"] # session_data 内の1組のキーと値のペアを削除
request.session.flush() # session_key、session_data、expire_date の3つのフィールドを含む1件のレコードを削除
return redirect('/session_login/')
テンプレートファイル:
s_index.html
実行結果は次の図のようになります: