REST (Representational State Transfer) ist ein Softwarearchitekturstil, der verwendet wird, um Schnittstellen für Netzwerkanwendungen zu entwerfen.
REST API (Application Programming Interface) ist eine Webdienst-Schnittstelle, die auf REST-Prinzipien basiert und es verschiedenen Systemen ermöglicht, über das HTTP-Protokoll zu kommunizieren und Daten auszutauschen.
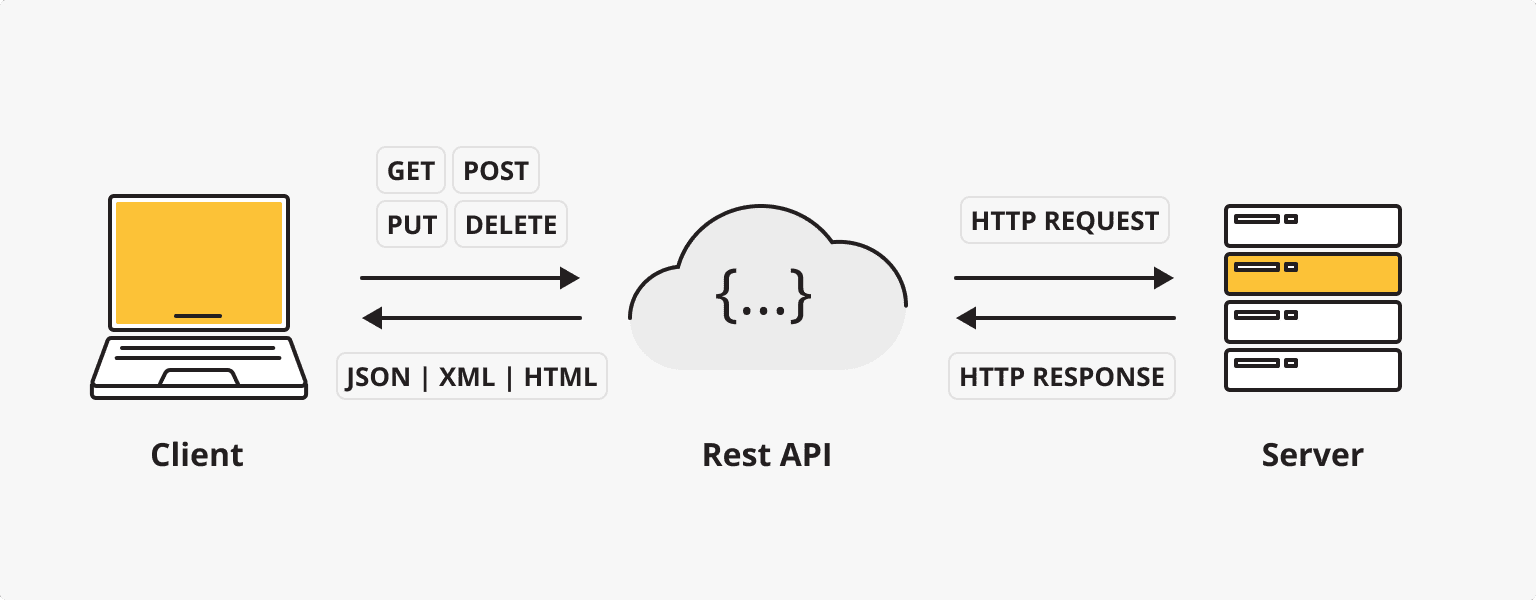
Zu den Kernmerkmalen der REST API gehören:
- Zustandslosigkeit (Stateless): Jede Anfrage enthält alle Informationen, die zur Verarbeitung dieser Anfrage erforderlich sind
- Ressourcenorientiert (Resource-based): Alle Daten werden als Ressourcen behandelt, die durch URIs identifiziert werden
- Einheitliche Schnittstelle: Verwendet Standard-HTTP-Methoden (GET, POST, PUT, DELETE usw.)
- Cachefähigkeit (Cacheable): Antworten können ausdrücklich als cachefähig oder nicht cachefähig gekennzeichnet werden
Kernkonzepte der REST-API
1. Ressource
In REST ist eine Ressource jede Information, die benannt werden kann, wie z. B. ein Benutzer, ein Produkt, eine Bestellung usw. Jede Ressource hat eine eindeutige Kennung (URI).
2. HTTP-Methoden
REST-APIs verwenden Standard-HTTP-Methoden, um Operationen für Ressourcen zu definieren:
| HTTP-Methode | Beschreibung | Idempotenz | Sicherheit |
|---|---|---|---|
| GET | Eine Ressource abrufen | Ja | Ja |
| POST | Eine neue Ressource erstellen | nein | nein |
| PUT | Eine gesamte Ressource aktualisieren | Ja | nein |
| PATCH | Eine Ressource teilweise aktualisieren | nein | nein |
| DELETE | Eine Ressource löschen | Ja | nein |
3. Statuscodes
HTTP-Statuscodes geben das Ergebnis der Verarbeitung einer Anfrage an:
| Statuscode | Kategorie | Häufige Statuscodes |
|---|---|---|
| 2xx | Erfolg | 200 OK, 201 Created |
| 3xx | Weiterleitung | 301 Dauerhaft verschoben |
| 4xx | Client-Fehler | 400 Bad Request, 404 Not Found |
| 5xx | Server-Fehler | 500 Interner Serverfehler |
4. Datenformate
Gängige Datenaustauschformate für REST-APIs:
- JSON(JavaScript Object Notation)
- XML(eXtensible Markup Language)
- Manchmal werden auch Formate wie YAML, CSV usw. verwendet.
Best Practices für das Design von REST-APIs
1. Prinzipien des URI-Designs
- Verwenden Sie Substantive anstelle von Verben, um Ressourcen darzustellen
- Gut:
/users - Schlecht:
/getUsers
- Gut:
- Verwenden Sie Kleinbuchstaben und Bindestriche (-)
- Dateiendungen vermeiden
- Verwenden Sie Pluralformen für Sammlungen
- Beziehungen hierarchisch darstellen:
/users/{id}/orders
2. Versionierung
Es wird empfohlen, API-Versionsinformationen in die URI oder die Anfrage-Header aufzunehmen:
- URI-Pfad:
/v1/users - Anfrage-Header:
Accept: application/vnd.myapi.v1+json
3. Filterung, Sortierung und Paginierung
Für Sammlungsressourcen Query-Parameter bereitstellen:
- Filterung:
/users?role=admin - Sortierung:
/users?sort=-created_at - Paginierung:
/users?page=2&limit=10
4. Sicherheit
- HTTPS verwenden
- Authentifizierung implementieren (OAuth2, JWT)
- Anfragehäufigkeit begrenzen
- Eingabedaten validieren
REST-API-Beispiel
Benutzerverwaltungs-API-Beispiel
Beispiel
GET /api/v1/users
Accept: application/json
# Einen neuen Benutzer erstellen
POST /api/v1/users
Content-Type: application/json
{
"name": "Zhang San",
"email": "zhangsan@example.com"
}
# Einen bestimmten Benutzer abrufen
GET /api/v1/users/123
Accept: application/json
# Benutzerinformationen aktualisieren
PUT /api/v1/users/123
Content-Type: application/json
{
"name": "Zhang San (Aktualisiert)",
"email": "new-email@example.com"
}
# Einen Benutzer löschen
DELETE /api/v1/users/123
Antwortbeispiel
Beispiel
{
"status": "success",
"data": {
"id": 123,
"name": "Zhang San",
"email": "zhangsan@example.com",
"created_at": "2023-01-01T00:00:00Z"
}
}
// Fehlerantwort
{
"status": "error",
"message": "Benutzer nicht gefunden",
"code": 404
}
Werkzeuge zum Testen von REST-APIs
- Postman: Ein leistungsstarkes API-Testtool
- cURL: Kommandozeilen-Tool
- Insomnia: Leichtgewichtiger API-Testclient
- Swagger/OpenAPI: API-Dokumentations- und Testwerkzeug
cURL-Beispiel
Beispiel
curl -X GET https://api.example.com/users/123 \
-H "Accept: application/json"
# POST-Anfrage
curl -X POST https://api.example.com/users \
-H "Content-Type: application/json" \
-d '{"name":"Li Si","email":"lisi@example.com"}'
REST-API-Entwicklungsframeworks
Je nach Programmiersprache stehen verschiedene Frameworks für die Entwicklung von REST-APIs zur Verfügung:
| Sprache | Beliebte Frameworks |
|---|---|
| JavaScript | Express.js, NestJS |
| Python | Django REST Framework, Flask |
| Java | Spring Boot |
| PHP | Laravel, Symfony |
| Ruby | Ruby on Rails |
| Go | Gin, Echo |
I. Grundlegende Designprinzipien
1. Klare Namenskonventionen übernehmen
Grundprinzipien:
- Verwenden Sie Substantive (statt Verben), um Ressourcen darzustellen
- Verwenden Sie Pluralformen für Sammlungen
- Benennung konsistent und intuitiv halten
Beispiele:
✅ Gutes Design: /users, /products, /orders
-
❌ Schlechtes Design: /getUsers, /addProduct, /all-orders
Zusätzliche Empfehlungen:
- Verwende hierarchische Benennung für Ressourcen, um Beziehungen zwischen Ressourcen widerzuspiegeln:
/companies/{companyId}/departments/{departmentId}/employees - Um die Lesbarkeit zu verbessern, verwende Bindestriche (Kebab-Case) in Ressourcennamen, die aus mehreren Wörtern bestehen:
/shipping-addressesanstelle von/shippingaddresses - Behalte die Benennungskonsistenz während API-Versionierungsiterationen bei und vermeide unnötige Änderungen, die bei Clients Verwirrung stiften.
2. HTTP-Methoden korrekt verwenden
Grundlegende Verwendung:
- GET: Eine Ressource lesen (idempotent)
- POST: Eine neue Ressource erstellen
- PUT: Eine gesamte Ressource aktualisieren (idempotent)
- PATCH: Eine Ressource teilweise aktualisieren
- DELETE: Eine Ressource löschen (idempotent)
Beispiele:
GET /users          # 获取用户列表
GET /users/123      # 获取特定用户
POST /users         # 创建新用户
PUT /users/123      # 完全更新用户
PATCH /users/123    # 部分更新用户
DELETE /users/123   # 删除用户
Zusätzliche Empfehlungen:
- Verstehen Sie die Bedeutung der Idempotenz: GET, PUT und DELETE sind idempotente Operationen; mehrere Aufrufe liefern dasselbe Ergebnis.
- Bei Batch-Operationen sollten Sie die Verwendung von POST anstelle von PUT in Betracht ziehen, da PUT normalerweise erwartet, dass der Client eine Ressourcenkennung eindeutig angibt.
- Beim Entwerfen von PATCH-Operationen sollten Sie die Verwendung von Standardformaten wie JSON Patch (RFC 6902) oder JSON Merge Patch (RFC 7386) in Betracht ziehen.
- Für komplexe Operationen können Sie Ressourcenerweiterungen verwenden:
POST /users/123/activateVergleichenPOST /activateUser/123Stärker den REST-Prinzipien entsprechend
3. Geeignete HTTP-Statuscodes verwenden
Häufige Statuscodes:
- 200 OK: Anfrage erfolgreich
- 201 Created: Ressource erfolgreich erstellt
- 204 No Content: Erfolg, aber kein Inhalt zurückgegeben (z. B. DELETE-Operation)
- 400 Bad Request: Client-Fehler
- 401 Unauthorized: Nicht authentifiziert
- 403 Forbidden: Keine Berechtigung
- 404 Not Found: Ressource existiert nicht
- 409 Conflict: Ressourcenkonflikt
- 500 Internal Server Error: Serverfehler
Erweiterungsempfehlungen:
- Verwenden Sie detailliertere Statuscodes, um die Ausdruckskraft der API zu verbessern:
- 429 Too Many Requests: Anfragenrate überschritten
- 405 Method Not Allowed: Nicht unterstützte HTTP-Methode
- 415 Unsupported Media Type: Nicht unterstützter Inhaltstyp
- 422 Unprocessable Entity: Semantischer Fehler
- Um die Behandlung auf Clientseite zu vereinfachen, bleiben Sie innerhalb der wichtigsten Fehlerkategorien konsistent: Clientfehler (4xx) und Serverfehler (5xx)
- Geben Sie immer aussagekräftige Fehlermeldungen und Fehlercodes zusammen mit Statuscodes an
II. Design von Abfragen und Filterung
4. Effektive Paginierung implementieren
Grundlegende Implementierung:
- Verwenden Sie
limitundoffsetoderpageundsizeparameters - Paginierungsmetadaten in die Antwort aufnehmen
Beispiel:
GET /products?limit=20&offset=40
GET /products?page=3&size=20
Beispiel für eine Antwort:
{
  "data": [...],
  "pagination": {
    "total": 523,
    "pages": 27,
    "current_page": 3,
    "per_page": 20,
    "next": "/products?page=4&size=20",
    "prev": "/products?page=2&size=20"
  }
}
Erweiterungsempfehlungen:
- Erwägen Sie die Verwendung cursor-basierter Paginierung, insbesondere bei großen Datensätzen oder häufig aktualisierten Daten
- Legen Sie sinnvolle Standardwerte für die Paginierung und maximale Limits fest, um zu verhindern, dass übergroße Anfragen die Leistung beeinträchtigen
- Stellen Sie HATEOAS-Links in Paginierungsantworten für die Client-Navigation bereit (z. B. next/prev-Links im obigen Beispiel)
- Für Zeitreihendaten kann eine zeitbasierte Paginierung verwendet werden:
GET /events?since=2023-01-01T00:00:00Z&until=2023-01-31T23:59:59Z
5. Flexible Filterung, Sortierung und Suche bereitstellen
Grundlegende Implementierung:
- Verwenden Sie Query-Parameter zum Filtern:
?status=active - Verwenden Sie
sortParameter zum Sortieren:?sort=created_at - Unterstützen Sie Sortierung nach mehreren Feldern sowie aufsteigende/absteigende Reihenfolge:
?sort=price:asc,rating:desc
Beispiel:
GET /products?category=electronics&price_min=100&price_max=500&sort=price:asc
GET /users?role=admin&search=john
Erweiterungsempfehlungen:
- Ausdruckssyntax für komplexe Abfragen bereitstellen:
?price=gt:100,lt:500 - Optionen für Teilübereinstimmung und Fuzzy-Suche implementieren:
?name=like:john - Feldauswahl unterstützen, sodass Clients die benötigten Felder angeben können:
?fields=id,name,email - Erwägen Sie die Implementierung von GraphQL-Endpunkten als Ergänzung für besonders komplexe Abfragen
- Vordefinierte Filter für häufige Filterkombinationen bereitstellen:
?filter=recentKann äquivalent sein zu?created_after=30days&sort=created_at:desc
6. Effektive API-Versionierung implementieren
Hauptmethoden:
- URL-Pfad-Version:
/api/v1/users - Query-Parameter-Version:
/api/users?version=1 - Request-Header-Version:
Accept: application/vnd.company.v1+json
Erweiterungsempfehlungen:
- URL-Pfad-Versionierung ist am intuitivsten, führt jedoch zu instabilen URIs
- Request-Header-Versionierung hält URIs stabil, ist aber für Clients weniger intuitiv
- Befolgen Sie die Prinzipien der semantischen Versionierung bei Versionsiterationen:
- Rückwärtskompatible Änderungen verwenden Minor-Versionsnummern (v1.1)
- Inkompatible Änderungen verwenden Major-Versionsnummern (v2)
- Stellen Sie einen Migrationszeitraum zwischen alten und neuen Versionen bereit, damit Clients reibungslos wechseln können
- Geben Sie den Lifecycle-Status jeder API-Version in der Dokumentation klar an: Entwicklung, stabil, veraltet, außer Betrieb
III. Antwortdesign
7. Entwerfen Sie eine konsistente Antwortstruktur
Grundstruktur:
- Verwenden Sie Envelope-Objekte, um Daten von Metadaten zu unterscheiden
- Halten Sie das Fehlerantwortformat konsistent
Beispiel für Erfolgsantwort:
{
  "status": "success",
  "data": {
    "id": 123,
    "name": "Example Product",
    "price": 99.99
  },
  "meta": {
    "timestamp": "2023-06-15T08:30:00Z"
  }
}
Beispiel für Fehlerantwort:
{
  "status": "error",
  "error": {
    "code": "VALIDATION_ERROR",
    "message": "Invalid input data",
    "details": [
      {"field": "email", "message": "Must be a valid email address"}
    ]
  },
  "meta": {
    "timestamp": "2023-06-15T08:30:00Z",
    "request_id": "req-123456"
  }
}
Erweiterungsempfehlungen:
- Fügen Sie eindeutige Fehlercodes in Fehlerantworten ein, um Fehlerbehebung und Dokumentationsreferenz zu ermöglichen
- Für komplexe Fehler stellen Sie strukturierte Fehlerdetails bereit, insbesondere für Fehler bei der Formularvalidierung
- Fügen Sie eine Anfragekennung (request_id) für die Protokollverfolgung und den Kundensupport hinzu
- Erwägen Sie Unterstützung für Internationalisierung, indem Sie mehrsprachige Versionen von Fehlermeldungen oder Zuordnungen von Fehlercodes bereitstellen
- Vermeiden Sie das Preisgeben sensibler Informationen oder Implementierungsdetails in Fehlermeldungen
8. Implementieren Sie HATEOAS-Prinzipien
Grundkonzept:
- HATEOAS(Hypermedia as the Engine of Application State)
- Fügen Sie Links zu verwandten Ressourcen in Antworten ein, um die API selbstbeschreibend zu machen
Beispiel:
{
  "data": {
    "id": 123,
    "name": "John Doe"
  },
  "links": {
    "self": "/users/123",
    "orders": "/users/123/orders",
    "update": {"href": "/users/123", "method": "PUT"},
    "delete": {"href": "/users/123", "method": "DELETE"}
  }
}
Erweiterungsempfehlungen:
- Verwenden Sie standardisierte Link-Relation-Namen (wie in HAL- oder JSON:API-Spezifikationen definiert)
- Fügen Sie Kontextinformationen für Links hinzu, wie z. B. HTTP-Methode und erforderlichen Medientyp
- Generieren Sie Links dynamisch basierend auf Benutzerberechtigungen und zeigen Sie nur Aktionen an, die für den aktuellen Benutzer verfügbar sind
- Erwägen Sie die Verwendung von JSON Schema, um eine Selbstbeschreibung der Eingabedatenformate bereitzustellen
9. Geeignete Serialisierungsformate wählen
Gängige Formate:
- JSON: Am häufigsten verwendet, leichtgewichtig und einfach zu parsen
- XML: Strenger, aber ausführlicher
- MessagePack: Binärformat, geeignet für leistungsempfindliche Szenarien
Erweiterungsempfehlungen:
- Nutzen Sie Content Negotiation, um mehrere Formate zu unterstützen: Der Client verwendet den
AcceptHeader, um das gewünschte Format anzugeben - Befolgen Sie für JSON eine konsistente Namenskonvention (camelCase oder snake_case)
- Berücksichtigen Sie die Anforderungen besonderer Szenarien:
- Das CSV-Format eignet sich für den Export großer Datenmengen
- Protocol Buffers oder gRPC eignen sich für leistungsstarke Microservice-Kommunikation
- JSON-LD eignet sich für Szenarien, die semantische Daten erfordern
- Konsistente Datenmodelle und Feldnamen über verschiedene Formate hinweg bereitstellen
IV. Sicherheit und Leistung
10. Effektive Authentifizierung und Autorisierung implementieren
Häufig verwendete Methoden:
- API-Schlüssel: Geeignet für die Service-zu-Service-Kommunikation
- OAuth 2.0: Geeignet für Drittanbieter-Autorisierung
- JWT (JSON Web Tokens): Geeignet für zustandslose Authentifizierung
Erweiterungsempfehlungen:
- Wählen Sie geeignete Autorisierungsabläufe für verschiedene API-Nutzungsszenarien:
- Benutzer zu Server: Authorization-Code-Flow
- Server zu Server: Client-Credentials-Flow
- Feingranulare Berechtigungskontrolle implementieren, dem Prinzip der geringsten Berechtigung folgend
- Mechanismen für Rotation und Widerruf von API-Schlüsseln implementieren
- Standard-OAuth-2.0-Scopes verwenden, um Berechtigungen zu definieren
- Erwägen Sie die Implementierung attributbasierter Zugriffskontrolle (ABAC) für komplexe Autorisierungsszenarien
11. Implementieren Sie Ratenbegrenzung und Drosselung
Grundlegende Implementierung:
- Verwenden Sie Ratenbegrenzung für Anfragen, um die API zu schützen
- Geben Sie Limitinformationen in Antwortheadern an
Beispiel für Antwortheader:
X-RateLimit-Limit: 100
X-RateLimit-Remaining: 95
X-RateLimit-Reset: 1623760800
Erweiterungsempfehlungen:
- Implementieren Sie mehrstufige Limits:
- Limit nach IP-Adresse (anonymen Missbrauch verhindern)
- Limit nach Benutzer/API-Schlüssel (faire Nutzung)
- Limit nach Ressource/Endpunkt (sensible Vorgänge schützen)
- Bieten Sie Premium-Pläne oder Optionen für bedarfsgesteuerte Skalierung an
- Verwenden Sie Token-Bucket- oder Leaky-Bucket-Algorithmen, um Burst-Datenverkehr zu bewältigen
- Implementieren Sie adaptives Throttling, um Limits dynamisch basierend auf der Systemauslastung anzupassen
- Prioritätskanäle oder reservierte Kapazität für kritische Clients bereitstellen
12. Caching angemessen nutzen
Grundlegende Implementierung:
- ETags und If-None-Match-Header verwenden
- Geeignete Cache-Control-Direktiven festlegen
Beispiel:
Cache-Control: max-age=3600, must-revalidate
ETag: "33a64df551425fcc55e4d42a148795d9f25f89d4"
Erweiterungsempfehlungen:
- Verschiedene Caching-Strategien je nach Ressourcentyp festlegen:
- Statische Inhalte: längeres max-age
- Persönliche Daten: kürzere max-age oder private-Direktive
- Sich häufig ändernde Daten: ETag statt max-age verwenden
- Bedingte Anfragen (If-Modified-Since, If-None-Match) implementieren, um die Bandbreitennutzung zu reduzieren
- Caching auf API-Gateway- oder CDN-Ebene in Betracht ziehen
- Mechanismen zur Cache-Invalidierung bereitstellen, insbesondere für Ressourcen, die plötzlich aktualisiert werden müssen
- Cache-Tags für eine feingranulare Cache-Verwaltung verwenden
13. Inhaltskomprimierung unterstützen
Grundlegende Implementierung:
- gzip- und Brotli-Komprimierung unterstützen
- Accept-Encoding- und Content-Encoding-Header verwenden
Erweiterungsempfehlungen:
- Automatisch Komprimierung auf große Antworten anwenden, aber kleine Antworten (<1KB) nicht komprimieren
- Komprimierungsstufen für verschiedene Inhaltstypen optimieren
- In leistungsempfindlichen Szenarien die Vorabkomprimierung gängiger Antworten in Betracht ziehen
- Komprimierungsverhältnis und CPU-Auslastung überwachen, um die optimale Balance zu finden
- Erwägen, die Komprimierung auf Proxy-/Gateway-Ebene zu behandeln, um die Belastung der Anwendungsserver zu verringern
V. Dokumentation und Wartbarkeit
14. Umfassende API-Dokumentation bereitstellen
Grundlegende Implementierung:
- OpenAPI/Swagger-Spezifikation verwenden
- Beispielanfragen und -antworten einbeziehen
Erweiterte Empfehlungen:
- Übernehmen Sie einen "Docs-as-Code"-Ansatz und versionieren Sie die API-Spezifikation zusammen mit dem Code
- Bieten Sie einen interaktiven API-Browser, mit dem Entwickler die API direkt testen können
- Fügen Sie Tutorials für häufige Anwendungsfälle und Integrationsszenarien hinzu
- Stellen Sie Beispiel-Code-Snippets für jeden Endpunkt bereit (in mehreren Programmiersprachen)
- Implementieren Sie ein API-Changelog, das veraltete und neue Funktionen klar kennzeichnet
- Erwägen Sie, eine Entwickler-Community oder ein Forum zu schaffen, um den Wissensaustausch zu fördern
15. Monitoring und Logging
Grundlegende Implementierung:
- Erfassen Sie Anfrage-/Antwortzeiten
- Verfolgen Sie Fehlerraten und Nutzungsmuster
Erweiterte Empfehlungen:
- Implementieren Sie verteiltes Tracing mit W3C Trace Context oder ähnlichen Standards
- Richten Sie mehrdimensionale Monitoring-Metriken ein:
- Endpoint-Leistung (P95/P99-Latenz)
- Fehlerraten und Typverteilung
- Nutzungsmuster der Clients
- Ressourcenverbrauch (CPU, Arbeitsspeicher, Bandbreite)
- Implementieren Sie intelligente Alarmierung, die anomale Muster statt einfacher Schwellenwerte erkennt
- Stellen Sie eine Entwicklerkonsole bereit, mit der API-Nutzer ihre eigenen Nutzungsstatistiken einsehen können
- Verwenden Sie strukturierte Protokollformate (z. B. JSON) für eine einfachere Protokollanalyse und -suche
16. Nützliche Fehlerdebugging-Informationen bereitstellen
Grundlegende Implementierung:
- Klare Fehlermeldungen bereitstellen
- Eindeutige Fehlercodes einbeziehen
Erweiterte Empfehlungen:
- Passen Sie die Fehlerausführlichkeit an die Umgebung an (vermeiden Sie das Preisgeben sensibler Informationen in der Produktion)
- Implementieren Sie ein Fehlerzentrum, das Fehlercodes detaillierten Fehlerbehebungsanleitungen zuordnet
- Kontextsensitive Hilfe-Links bereitstellen
- Automatisierte Korrekturvorschläge für häufige Fehler bereitstellen
- Detailliertere Stack-Traces und Kontext in Entwicklungsumgebungen bereitstellen
- Automatische Berichtsmechanismen für kritische Fehler implementieren
VI. Erweiterte Designüberlegungen
17. Batchverarbeitung und asynchrone Operationen
Stapelverarbeitung:
- Batch-Operationen zum Erstellen, Aktualisieren und Löschen unterstützen
- Optionen für die Behandlung von Teilerfolgen bereitstellen
Beispiele für Batch-Operationen:
POST /users/batch
{
  "operations": [
    {"method": "POST", "path": "/users", "body": {"name": "User 1"}},
    {"method": "PUT", "path": "/users/123", "body": {"name": "Updated User"}}
  ]
}
Asynchrone Operationen:
- 202 Accepted für lang laufende Aufgaben zurückgeben
- Endpunkte für den Aufgabenstatus bereitstellen
Beispiele für asynchrone Abläufe:
POST /reports/generate
Response: 202 Accepted
Location: /tasks/abc-123

GET /tasks/abc-123
Response: {"status": "processing", "progress": 45, "eta": "30s"}

GET /tasks/abc-123
Response: {"status": "completed", "result": "/reports/xyz-789"}
Erweiterte Empfehlungen:
- Webhook-basierte asynchrone Benachrichtigungen implementieren, die den Client zurückrufen, wenn eine Aufgabe abgeschlossen ist
- Atomaritätsoptionen für Batch-Operationen bereitstellen (alle erfolgreich oder alle fehlschlagen)
- Abhängigkeiten in Batch-Operationen unterstützen (eine Operation hängt vom Ergebnis einer anderen ab)
- Mechanismen für Aufgabenpriorität und Abbruchmöglichkeiten bereitstellen
- Strategien für Aufgabenwiederholung und Mechanismen zur Fehlerbehandlung implementieren
18. Berücksichtigen Sie die Evolution des API-Designs
Grundprinzipien:
- Ergänzen statt ändern
- Löschung vermeiden; zuerst veralten lassen, dann entfernen
- Abwärtskompatibilität beibehalten
Erweiterte Empfehlungen:
- Eine klare Richtlinie für den API-Lebenszyklus festlegen:
- Stabilitätserwartungen für Preview-/Alpha-/Beta-Versionen
- Deprecation-Zeitraum (typischerweise mindestens 6-12 Monate)
- Wartungszeitraum für Versionen mit langfristigem Support (LTS)
- Feature-Flags verwenden, um neue Funktionen schrittweise auszurollen
- API-Nutzungsanalysen implementieren, um zu verstehen, welche Endpunkte und Funktionen nicht mehr verwendet werden
- Migrationswerkzeuge und -beispiele bereitstellen, um Clients den Übergang zu neuen Versionen zu erleichtern
- Erweiterungspunkte bereits zur Designzeit berücksichtigen, wie benutzerdefinierte Felder oder Metadaten-Unterstützung
VII. Branchenspezifische Optimierungen und neue Trends
Optimierung von Mobile-App-APIs
- GraphQL-Endpunkte implementieren, damit mobile Clients genau die benötigten Daten anfordern können
- Teilantworten unterstützen, um die Bandbreitennutzung zu reduzieren:
?fields=id,name,thumbnail - Batch-Preloading-APIs bereitstellen, um Netzwerk-Roundtrips zu reduzieren
- Berücksichtigen Sie responsives Design, das die Antwortgröße basierend auf Gerätefähigkeiten und Netzwerkbedingungen anpasst
- Implementieren Sie inkrementelle Synchronisationsmechanismen, die nur geänderte Daten übertragen
IoT-API-Überlegungen (Internet of Things)
- Unterstützen Sie leichtgewichtige Protokolle (wie MQTT oder CoAP)
- Implementieren Sie Gerätezustandsmodelle und bidirektionale Kommunikation
- Optimieren Sie die Bandbreitennutzung durch Binärformate und Komprimierung
- Entwerfen Sie Offline-Betrieb und Konfliktlösungsstrategien
- Stellen Sie APIs für Geräteverwaltung und Firmware-Updates bereit
API-First-Entwicklungsansatz
- Wählen Sie einen Design-First- statt einen Code-First-Ansatz
- Verwenden Sie API-Modelle, um den Entwicklungsprozess zu steuern (z. B. Generierung von Code aus OpenAPI-Spezifikationen)
- Implementieren Sie API-Design-Review-Prozesse, um Konsistenz und Qualität sicherzustellen
- Erstellen Sie API-Styleguides und Best-Practice-Dokumentation
- Verwenden Sie Contract-Testing, um sicherzustellen, dass Implementierungen den Spezifikationen entsprechen
VIII. Zusammenfassung
Eine gut gestaltete REST-API erfordert eine sorgfältige Abwägung mehrerer Faktoren, darunter Benutzerfreundlichkeit, Leistung, Sicherheit und Wartbarkeit. Durch die Befolgung dieser Best Practices können Entwicklungsteams APIs erstellen, die sowohl den REST-Prinzipien entsprechen als auch die Anforderungen moderner Anwendungen erfüllen. Der Schlüssel liegt darin, Konsistenz und Intuitivität zu wahren und stets aus der Perspektive der API-Konsumenten zu denken. Da sich die API-Ökonomie weiterentwickelt, wird hochwertiges API-Design zu einem Schlüsselfaktor für den organisatorischen Erfolg.
IX. Weiterführende Literatur
- RESTful Web-APIs (Leonard Richardson, Mike Amundsen)
- API-Entwurfsmuster (JJ Geewax)
- Das Design von Web-APIs: Best Practices für die Entwicklung moderner Anwendungen (Arnaud Lauret)
- REST-API-Sicherheitsleitfaden (OWASP)
- Richardson-Maturity-Modell: Die Entwicklungsstufen von REST-APIs verstehen